Java auf vServer/Linux installieren

Datei:Java-Logo.svg
Java Logo

In diesem Beitrag zeigen wir Dir, wie Du auf deinem virtuellen Server schnell und einfach unterschiedliche Java-Versionen (1.8, 16, 17, …) installieren kannst.

Wir stellen ein Script zur Verfügung, das unterschiedliche Open Source Java-Versionen auf deinem Server installiert. Du musst dich lediglich als root auf dem Server einloggen und kannst mit dem Ausführen der automatischen Installation beginnen.

Wir installieren verschiedene Versionen für dich im Ordner /usr/lib.

Unterstützte Versionen

Aktuell werden folgende Versionen unterstützt:

jdk-13.0.1_linux-x64 -> java version "13.0.1" 2019-10-15
-> /usr/lib/jdk-13.0.1/bin/java

jre-8u241-linux-x64 -> java version "1.8.0_241"
-> /usr/lib/jre1.8.0_241/bin/java

openjdk-16.0.1_linux-x64 -> openjdk version "16.0.1" 2021-04-20
-> /usr/lib/jdk-16.0.1/bin/java

openjdk-17.0.1_linux-x64 -> openjdk version "17.0.1" 2021-10-19
-> /usr/lib/jdk-17.0.1/bin/java

Installation

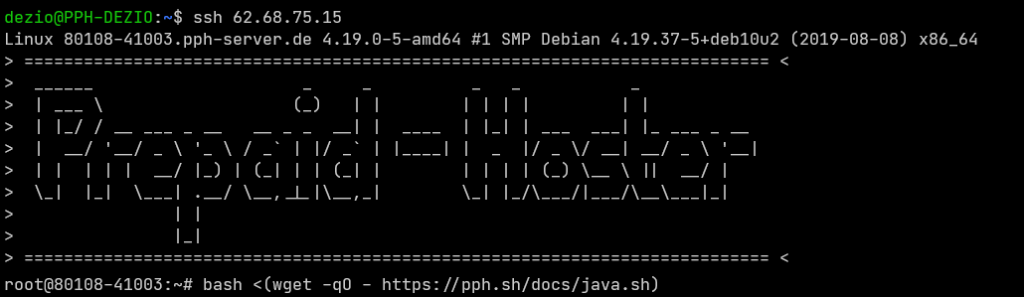
Um diese Versionen auf deinen Server zu installieren, führe bitte folgenden Befehl aus:

bash <(wget -qO - https://pph.sh/docs/java.sh)

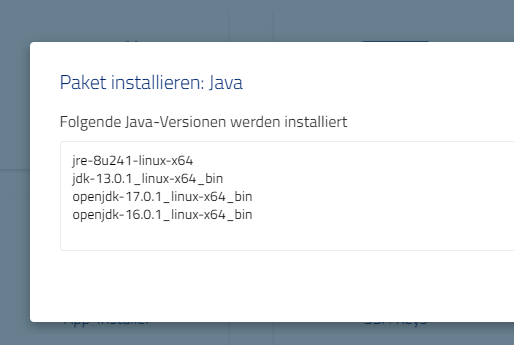
Alternativ kannst Du auch den App-Installer nutzen, um Java zu installieren.

Cloud Manager: Java-Pakete installieren

Standard Version ändern

Um die Standard-Version zu setzen (java in der Konsole), führe nach der Installation folgenden Befehl aus:

select-default-java

Hier wählst du aus, welche Version als Standard-Java verwendet werden soll. Wir erstellen einen Link von /bin/java zur gewählten Version.

Verfügbare Versionen ansehen

Um alle vom Script installierten Versionen anzuzeigen, führe nach dem Ausführen des Java-Installers folgenden Befehl aus:

show-java-versions
Installations-Beispiel

SSH-Port: Standard 22, anderen Port nutzen und ändern

SSH nutzt standardmäßig Port 22. Läuft dein Server auf einem anderen Port, gibst du ihn beim Verbinden mit -p an. Achtung: Bei scp heißt der Schalter -P, mit großem P.

ssh -p 2222 root@203.0.113.10
scp -P 2222 datei.txt root@203.0.113.10:/root/
rsync -e "ssh -p 2222" -av ordner/ root@203.0.113.10:/root/ordner/

Auf welchem Port dein SSH-Server gerade lauscht, siehst du auf dem Server selbst:

ss -tlnp | grep ssh

Port fest in der SSH-Config hinterlegen

Damit du dir den Port nicht merken musst, trägst du den Server auf deinem Rechner in ~/.ssh/config ein:

Host meinserver
    HostName 203.0.113.10
    User root
    Port 2222

Danach reicht ssh meinserver. Auch scp und rsync lesen diese Datei.

Warum den SSH-Port ändern?

Ein anderer Port als 22 hält viele automatisierte Bruteforce-Versuche fern, weil Bots meist nur bekannte Ports abklopfen. Das ist keine echte Absicherung, aber deine Logs werden deutlich ruhiger. Schützen sollten dich trotzdem SSH-Keys und Werkzeuge wie Fail2Ban.

SSH-Port über Vionity ändern

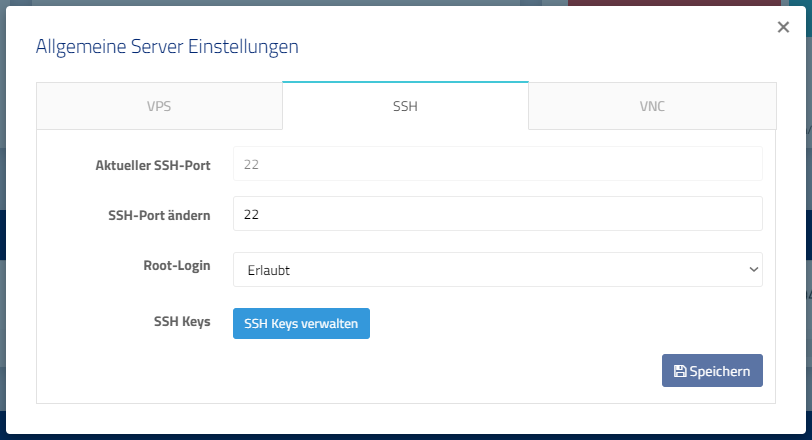
SSH-Einstellungen im Cloud Manager
VionityCP SSH Einstellungen
  • Öffne den Cloud Manager des Servers, bei dem du den SSH-Port ändern möchtest.
  • Klicke auf „VPS Einstellungen“ und öffne den Reiter „SSH“.
  • Gib im Feld „SSH-Port ändern“ den gewünschten Port ein. Nimm einen freien Port über 1024.
  • Klicke auf „Speichern“. Im Hintergrund wird die Konfiguration angepasst und der SSH-Server neu gestartet.

Wichtig: Nutzt du eine eigene Firewall (ufw, nftables, firewalld), gib den neuen Port vorher frei, zum Beispiel mit ufw allow 2222/tcp. Hast du es vergessen, kommst du über VNC trotzdem auf den Server und kannst es nachholen.

SSH-Port von Hand ändern

  1. Gib den neuen Port in deiner Firewall frei, siehe oben.
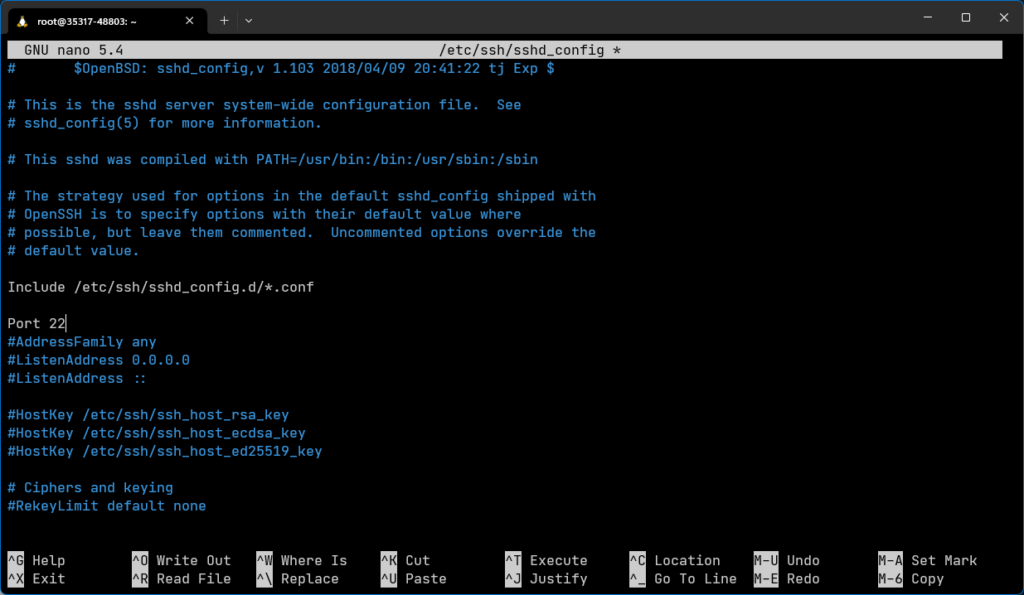
  2. Öffne /etc/ssh/sshd_config, etwa mit nano. Suche die Zeile mit Port. Beginnt sie mit #, entferne das Zeichen, sonst wird die Zeile ignoriert. Fehlt sie, leg sie weit oben an, zum Beispiel Port 2222. Wähle einen Port zwischen 1024 und 65535.
  3. Prüfe die Konfiguration mit sshd -t. Gibt der Befehl nichts aus, ist alles in Ordnung.
  4. Starte den SSH-Server neu mit systemctl restart ssh (auf manchen Systemen heißt der Dienst sshd). Schließ dein aktuelles SSH-Fenster noch nicht.
  5. Teste in einem zweiten Fenster die Verbindung mit ssh -p 2222 …. Klappt etwas nicht, reparierst du es über die noch offene erste Verbindung.
Ausschnitt aus der Datei /etc/ssh/sshd_config
Die /etc/ssh/sshd_config Datei

Ubuntu 24.04: Der Port ändert sich nicht?

Neuere Ubuntu-Versionen (ab 22.10) starten SSH über einen systemd-Socket. Dort reicht ein Neustart des Dienstes nicht, SSH lauscht weiter auf Port 22. Nach der Änderung in sshd_config brauchst du:

systemctl daemon-reload
systemctl restart ssh.socket
ss -tlnp | grep ssh

Systeme mit SELinux

Ist SELinux aktiv, etwa bei Distributionen aus der Red-Hat-Familie, darf sshd den neuen Port erst nach einer Freigabe nutzen: semanage port -a -t ssh_port_t -p tcp 2222

Wann du den SSH-Port nicht ändern solltest

Schützt ein DDoS-Filter deinen Server und läuft darauf ein Dienst, der diesen Schutz braucht, lass SSH auf Port 22. Die Firewall erkennt SSH-Verkehr nur auf dem Standardport zuverlässig. Auf einem anderen Port kann sie ihn falsch einordnen. Dann bricht deine Verbindung plötzlich ab und deine IP-Adresse wird für einige Minuten gesperrt.

Meine Windows-Lizenz ist abgelaufen, was nun?

Ist die 180-Tage-Evaluation abgelaufen, fährt sich dein Windows Server nach dem Start meist innerhalb von 30 Minuten wieder herunter. Du hast zwei Wege: den Testzeitraum mit slmgr /rearm zurücksetzen, solange noch Rearms übrig sind, oder eine eigene Lizenz hinterlegen.

Wir bieten keine Windows-Lizenzen an. Unsere Windows Server laufen mit einer Evaluation, die Lizenz bringst du selbst mit.

Schnell wieder arbeitsfähig

  1. Starte den Server im Webinterface.
  2. Melde dich sofort per RDP oder VNC an, du hast nur wenige Minuten.
  3. Öffne die Eingabeaufforderung als Administrator und prüfe mit slmgr /dlv, wie viele Rearms noch übrig sind.
  4. Ist die Zahl größer als 0, setz den Zeitraum zurück und starte neu.
slmgr /rearm
shutdown /r /t 0

Der Rearm greift erst nach dem Neustart, danach hast du wieder 180 Tage. In der Regel geht das bis zu fünfmal. Alle Befehle mit Erklärung findest du in Windows Server Rearm: Testzeitraum mit slmgr /rearm verlängern.

Keine Rearms mehr übrig

Dann hilft nur eine Lizenz. Mit einem gültigen Produktschlüssel wandelst du die Evaluation per DISM in eine Vollversion um, ohne neu zu installieren. Die Befehle stehen im Rearm-Artikel. Eine Neuinstallation ist auch möglich, löscht aber alle Daten auf dem Server.

Automatischer Rearm

Hast du Windows auf einem vServer über die automatische Installation im Cloud Manager eingerichtet und läuft der Guest Agent, übernimmt ein Cronjob den Rearm. Du musst den Server danach nur neu starten. Das passiert nach bestem Bemühen und ohne Garantie, prüfe den Status deshalb selbst mit slmgr /xpr. Auf Dedicated Servern und bei Installationen per eigenem ISO gibt es diesen Automatismus nicht.

Häufige Stolpersteine

  • Zu langsam: Mach den Rearm direkt nach dem Login, bevor du anderes erledigst. Sonst fährt der Server mitten in der Arbeit herunter.
  • Kein Neustart: Ohne Neustart nach slmgr /rearm läuft die alte Frist weiter.
  • Dauerbetrieb ohne Aktivierung: Die Evaluation ist zum Testen gedacht. Wer Windows Server dauerhaft ohne Lizenz betreibt, verletzt die Lizenzbestimmungen von Microsoft.

This must be accepted explicitly: APT-Fehler beheben

Der Fehler kommt, weil Debian eine neue Version veröffentlicht hat und sich das Feld Suite deines Repositorys geändert hat, zum Beispiel von stable auf oldstable. Führe einmal apt-get --allow-releaseinfo-change update aus, danach funktionieren apt-get update und apt-get upgrade wieder wie gewohnt.

So sieht der Fehler aus

Eine typische Ausgabe auf einem Server mit Debian 12 (bookworm) nach dem Release von Debian 13 (trixie) am 9. August 2025:

root@vps:~# apt-get update
Get:1 http://deb.debian.org/debian bookworm InRelease [151 kB]
Reading package lists... Done
E: Repository 'http://deb.debian.org/debian bookworm InRelease' changed its 'Suite' value from 'stable' to 'oldstable'
N: This must be accepted explicitly before updates for this repository can be applied. See apt-secure(8) manpage for details.

Je nach Repository steht in der Zeile auch 'Version', 'Codename', 'Origin' oder 'Label'. Seit Debian 13 rücken die älteren Versionen eine Stufe weiter: Debian 12 ist jetzt oldstable, Debian 11 oldoldstable.

Warum apt nachfragt

apt merkt sich die Metadaten jedes Repositorys aus der Release-Datei. Ändern sie sich, hält apt an und will die Änderung bestätigt haben. Das ist eine Sicherheitsfunktion, beschrieben in man apt-secure: Niemand soll deinen Server unbemerkt auf eine andere Distribution umstellen können. Dein Server ist nicht kaputt, es wurde nichts installiert oder entfernt.

Lösung: Änderung bestätigen

Bestätige die neuen Release-Informationen einmalig:

apt-get --allow-releaseinfo-change update

Willst du nur eine geänderte Suite akzeptieren und sonst nichts, nimm die engere Option:

apt-get --allow-releaseinfo-change-suite update

Mit dem interaktiven apt update (statt apt-get) fragt apt direkt, ob du die Änderungen akzeptieren willst. Antworte mit y. In Skripten und Cronjobs erscheint diese Frage nicht, dort brauchst du die Option von oben.

Danach spielst du die Updates wie gewohnt ein:

apt-get update
apt-get upgrade

Vorher prüfen: Suite oder Codename?

Eine geänderte Suite ist harmlos. Dein Server bleibt auf derselben Debian-Version und bekommt weiter Updates dafür. Ein geänderter Codename ist etwas anderes: Meist zeigen deine Quellen dann auf stable statt auf einen Codenamen wie bookworm oder trixie. Bestätigst du das, holt das nächste Upgrade eine komplett neue Debian-Version auf den Server.

Prüfe deine Quellen:

grep -rn "stable" /etc/apt/sources.list /etc/apt/sources.list.d/

Steht dort stable als Distribution, ersetze es durch den Codenamen deiner installierten Version. Den findest du mit cat /etc/os-release (Zeile VERSION_CODENAME). Je nach Version stehen die Einträge in /etc/apt/sources.list oder in .sources-Dateien unter /etc/apt/sources.list.d/.

Noch auf Debian 11? Dann steckt mehr dahinter

Debian 11 (bullseye) hat am 31. August 2026 das Ende seines Long Term Support erreicht. Seitdem gibt es keine Sicherheitsupdates mehr, und die Pakete sind nach archive.debian.org umgezogen. Tückisch: deb.debian.org liefert Teile des Paketindex weiter aus, apt-get update scheint also zu funktionieren, aber apt-get install scheitert mit 404 Not Found.

Damit apt für das Upgrade wieder läuft, stellst du die Quellen auf das Archiv um:

deb http://archive.debian.org/debian bullseye main contrib non-free
deb http://archive.debian.org/debian-security bullseye-security main contrib non-free

Zeilen mit bullseye-backports entfernst du, dieses Repository gibt es nicht mehr. Das ist nur eine Brücke. Plane das Upgrade: Debian empfiehlt, von 11 auf 12 und dann auf 13 zu gehen, immer eine Version nach der anderen. Erstelle vorher im Cloud Manager über „Backup erstellen“ eine Sicherung. Alternativ installierst du den Server mit einem aktuellen Debian-Image neu, dabei werden aber alle Daten auf der Platte gelöscht.

Häufige Stolpersteine

  • Fremde Repositorys: Repositorys für PHP, Docker oder Datenbanken lösen dieselbe Meldung aus, wenn ihr Betreiber Origin oder Label ändert. Schau dir die URL in der Fehlerzeile an. Hast du das Repository selbst eingebunden und vertraust ihm, bestätigst du die Änderung genauso.
  • „Release file is not valid yet“: Das ist ein anderer Fehler und bedeutet meist, dass die Uhrzeit deines Servers falsch ist. Siehe Die Uhrzeit meines vServers stimmt nicht.
  • Der Fehler kommt wieder: Die Option bestätigt nur die aktuelle Änderung. Nach dem nächsten Debian-Release (aus oldstable wird oldoldstable) siehst du die Meldung noch einmal.
  • Automatische Updates stehen still: unattended-upgrades und Cronjobs scheitern an diesem Fehler, ohne dass du es merkst. Führe nach einem neuen Debian-Release einmal apt-get update von Hand aus und prüfe die Ausgabe.

Verwandte Artikel

Windows Firewall Port freigeben

In diesem Artikel beschreiben wir, wie ein bestimmter Port in der Windows Firewall freigegeben werden kann.

Standardmäßig lässt ein Windows Server keinerlei Verbindungen von außen zu. Ports müssen explizit freigegeben werden.

Stell dir vor, Du hast einen Minecraft-Server auf deinem Windows Server am Laufen. Deine Kollegen können sich also erst über den Port 25565 verbinden, wenn dieser Port in der Windows Firewall freigegeben wurden.

Verschiedene Standard-Ports

Du kannst in der Firewall nicht nur deinen Minecraft-Server freigeben. Eine Reihe verschiedenener Standard-Ports helfen dir, damit du gut vorbereitet bist.

ProgrammProtokolle & Port(s)
Minecraft ServerTCP 25565
TeamspeakUDP 9987
TCP 30033
WebserverTCP 80, 443
CS2 ServerTCP 27015-27030,27036-27037
UDP 4380,27000-27031,27036
RDPTCP 3389
Ports zur Nutzung mit der Windows Firewall

Mit dem Windows Server verbinden

Verbinde dich zunächst mit deinem Windows Server. Du musst als Administrator wirken.

Windows Firewall öffnen

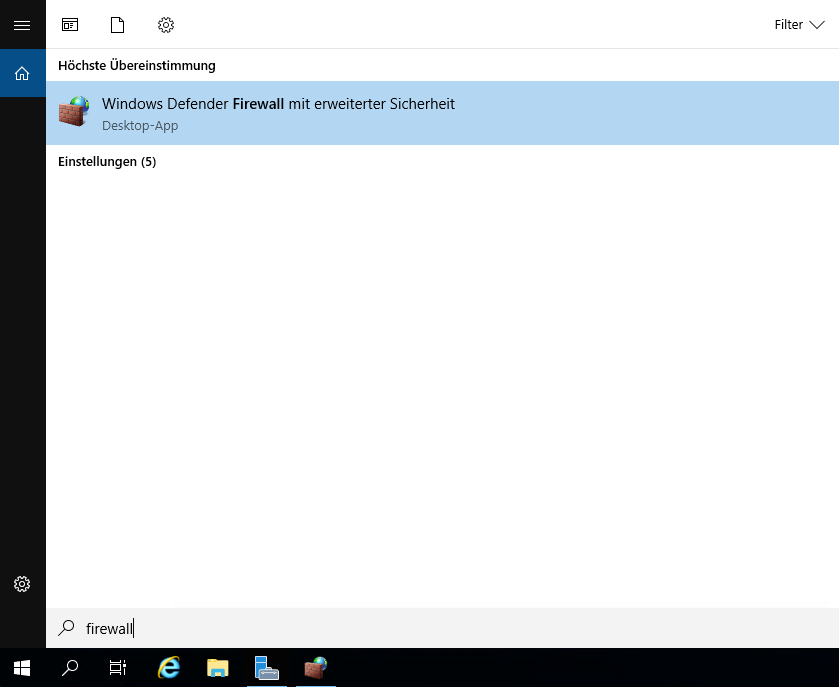
Suche nun im Start-Menü nach „Firewall“.

Windows Firewall öffnen

Öffne den Eintrag mit dem Namen „Windows Defender Firewall mit erweiterter Sicherheit“. Es öffnet sich ein neues Programm.

Regel hinzufügen

Nun siehst Du links im neuen Fenster einen Eintrag mit dem Namen „Eingehende Regeln“. Führe darauf einen Rechtsklick aus und wähle im Kontextmenü „Neue Regel“.

Es öffnet sich ein Assistent, der dir während des Anlegen von Regeln behilflich sein wird.

Im ersten Schritt wird gefragt, welchen Regeltypen wir anlegen möchten. Da es sich um das Öffnen eines Ports handelt, wird im ersten Schritt Regeltyp Port ausgewählt. Klicke Weiter.

Nun musst Du etwas recherchieren. Du musst wissen, welchen Port und welches Protokoll dein Programm nutzt.

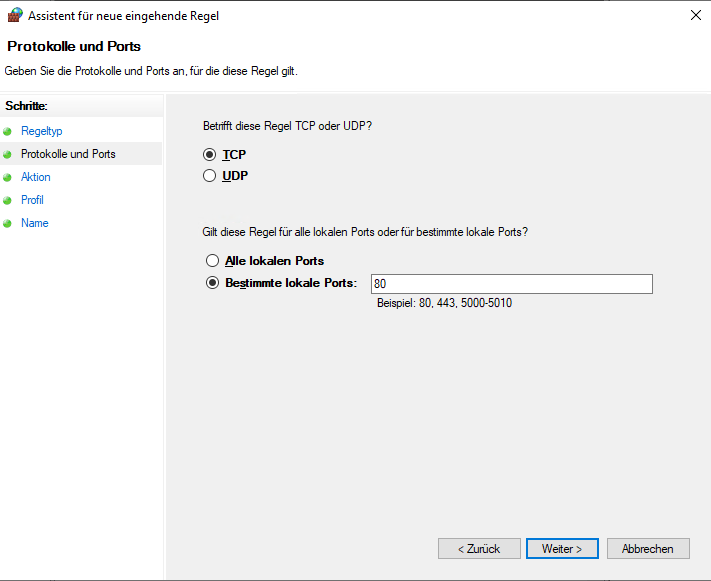
Du wählst also das richtige Protokoll TCP oder UDP aus und gibst dann im Feld „Bestimmte lokale Ports“ die für Dein Programm geltenden Ports ein. Klicke dann auf Weiter.

Ports in Assistent für neue eingehende Regel eingeben

Im nächsten Schritt soll die Aktion gewählt werden. Da die Verbindung zugelassen werden soll, wählst Du bitte „Verbindung zulassen„. Klicke dann auf Weiter.

Im vorletzten Schritt kannst Du die Verbindungen wählen, für die diese Regel gelten soll. Im Standard-Fall sind alle Verbindungen bereits angehakt. Das kannst Du so belassen und auf Weiter klicken.

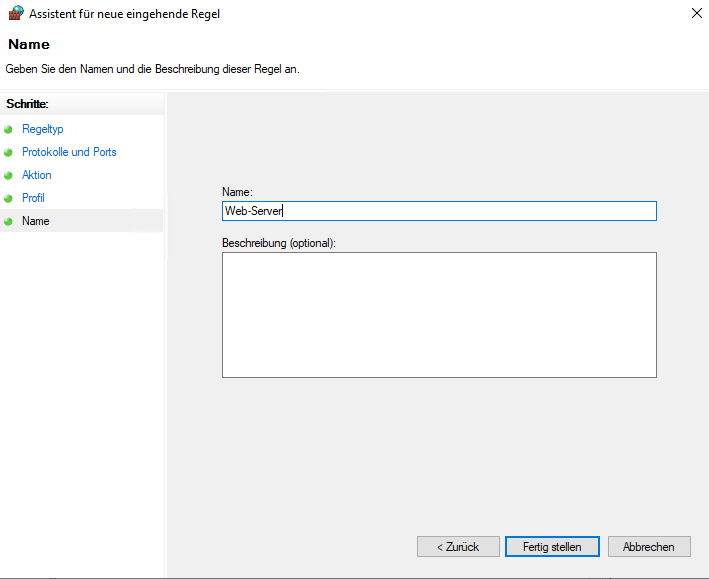
Der letzte Schritt ist auch ganz einfach: Vergib einen Namen für diese Regel. Wir empfehlen Dir, dort den Namen des Programms reinzuschreiben, den Du freigegeben hast. Beispielsweise „Minecraft Server“. Wenn Du magst, kannst Du auch noch eine Beschreibung hinzufügen.

Einen Namen für eine eingehende Firewall-Regel festlegen.

Mit dem Klick auf „Fertig stellen“ hast Du die Regel erfolgreich erstellt! Der Port ist nun in der Windows Firewall geöffnet und kann von außen erreicht werden.

Solltest Du dazu Fragen haben, melde Dich gerne jederzeit bei uns im Support. Wir helfen Dir dann weiter.

Was bedeutet Backup-Rotation?

Mit der Rotation wird beschrieben, wie viele Backups rückwirkend gespeichert bleiben, wenn ein neues Backup erstellt wird. Wir nennen das auch Slots.

Es wird immer das älteste Backup gelöscht, wenn die Anzahl der Slots bei Backup-Erstellung überstiegen werden würde.

Beispiel: Du hast einen Backup-Plan mit 3 Slots angelegt, das ist das Maximum. Du hast eingestellt, dass Du jeden Tag ein Backup erstellen lassen möchtest. Nach 3 Tagen wurden 3 Backups angelegt. Am 4. Tag wird das Backup vom ersten Tag gelöscht, damit maximal 3 Slots in Verwendung sind.

Solltest Du dazu Fragen haben, kannst Du dich gerne bei uns melden.

Sind Backups kostenlos?

Jeder KVM Server kann kostenlos die Backup-Funktion aktivieren. Deine virtuelle Festplatte wird dann (manuell oder nach Zeitplan) gespiegelt, sodass Du immer einen aktuellen Stand deiner Daten parat hast.

Du kannst dabei wählen, ob Du automatische oder manuelle Backups erstellen möchtest.

Cloud Manager mit Backup-Funktion

Key-Features auf einem Blick

  • Backups sind völlig kostenlos.
  • Dir stehen bis zu 3 Slots kostenlos zur Verfügung.
  • Du kannst Backups in Deutschland oder Finnland speichern lassen
  • Du kannst Backups jederzeit herunterladen, sogar, wenn Dein Server wegen ausbleibender Zahlung gesperrt wurde.

Automatisierte Backups sind bei folgenden Servern inklusive:

  • KVM Konfigurierbar
  • Smart Value VPS
  • Smart Essential VPS
  • Ryzen VPS

Windows Festplatte erweitern

In diesem Beitrag zeigen wir Dir Schritt für Schritt, wie Du die Festplatte eines Windows-Servers erweitern kannst. Das besondere daran ist, dass Du den freigewordenen Festplatten-Speicher nach dem Restart selbständig zuweisen musst.

Festplattenspeicher Upgrade bestellen

Um deine Festplatte erweitern zu können, benötigst Du zunächst „nicht zugewiesenen Speicherplatz“. Öffne also das Upgrade/Downgrade-Formular deines Windows-Servers. Wähle dann ein Festplatten-Upgrade aus. Führe die Bestellung aus.

Upgrade durchführen

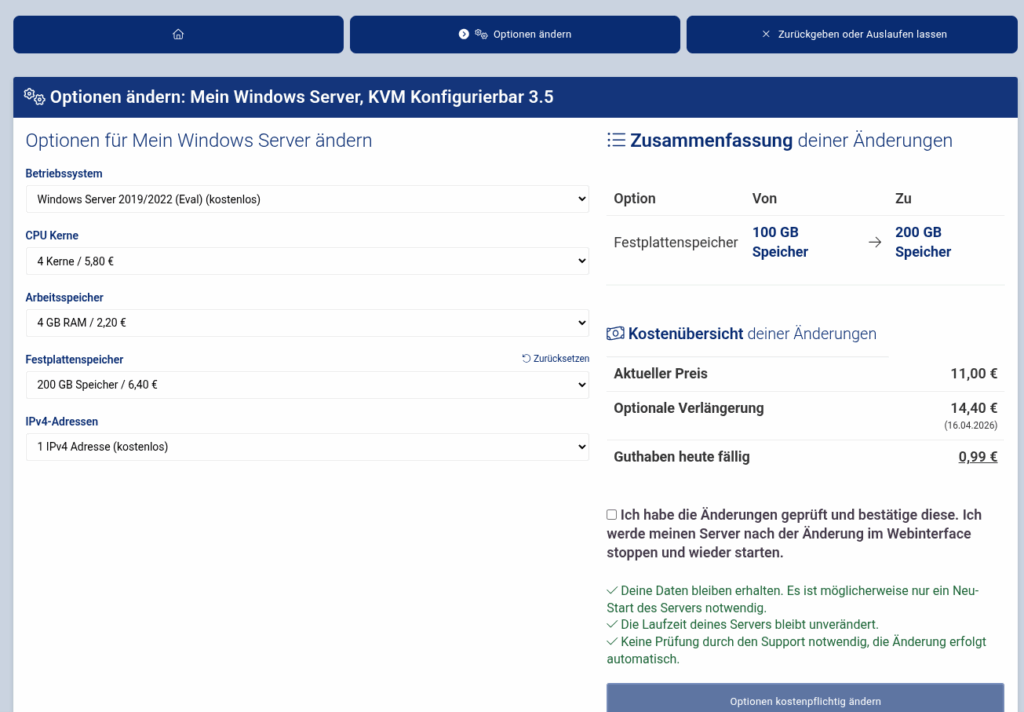
KVM Root Server Optionen ändern-Formular mit Festplatten-Speicher Änderung

Stelle sicher, dass Du genug Guthaben auf deinem Guthabenkonto hast. Ansonsten ist ein Upgrade nicht möglich. Bestelle die gewünschte Konfiguration mit einem Klick auf „Optionen kostenpflichtig ändern“. Die Bestellung wird im Hintergrund automatisiert systemseitig bearbeitet und das Guthaben für die Restlaufzeit der Änderung abgezogen.

Windows Server neu starten

Das ist der wichtigste Part. Gehe zurück zum Cloud-Manager. Führe ein Cold-Restart des Servers durch: Stoppe den Server, warte einen Moment und starte ihn wieder.

Ein einfacher Restart über RDP reicht nicht aus!

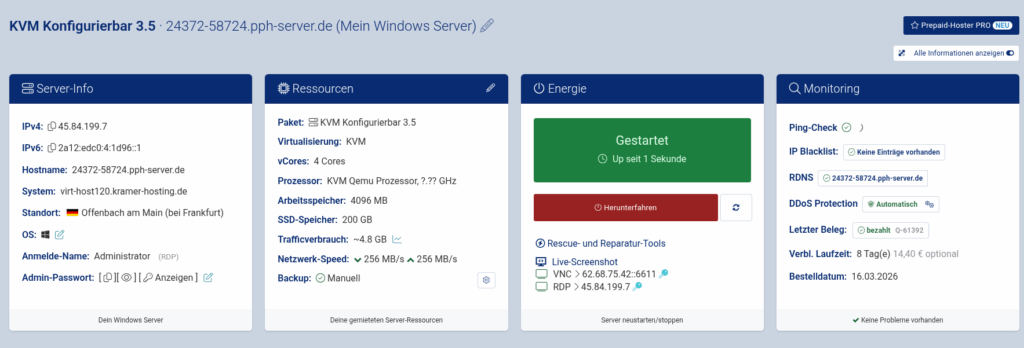
Cloud Manager mit Windows

Geduldig warten

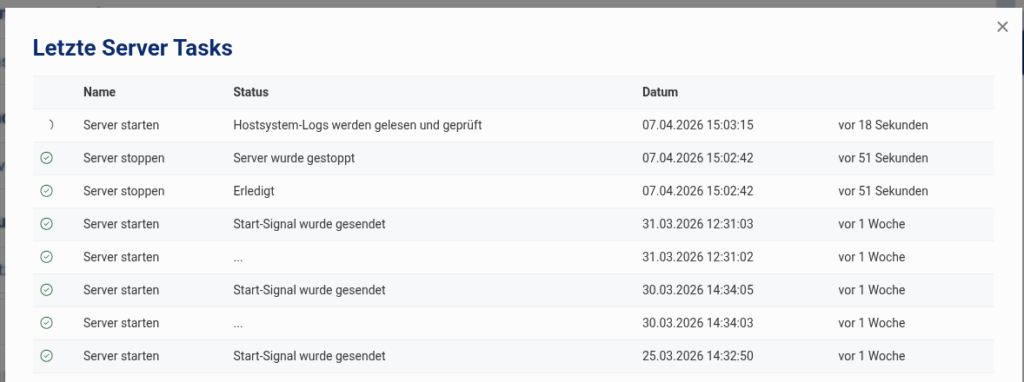
Wenn Du deinen Server nach der Änderung wieder startest, wird die virtuelle Festplatte auf dem Hostsystem physikalisch angepasst. Dieser Vorgang kann etwas länger dauern. Deswegen ist es wichtig, dass Du nicht panisch auf die Start- und Stop-Befehle klickst. Gib dem Webinterface etwas Zeit. Du kannst den Prozessfortschritt des Tasks im Aktions-Panel unter „Taskliste“ einsehen.

Server-Tasks zur Überprüfung des Fortschritts

Festplatte manuell erweitern

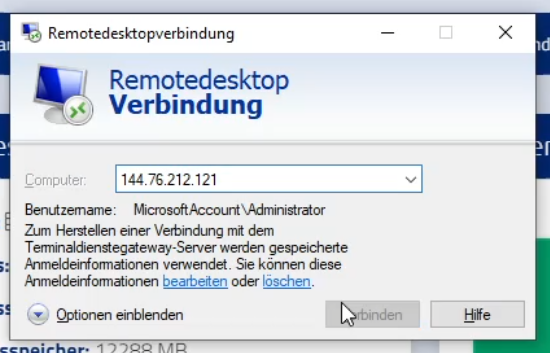
Warte, bis dein Server vollständig hochgefahren ist. Verbinde dich per Remotedesktop auf Deinen Windows Server.

Microsoft Windows Remotedesktop Verbindung

Nachdem Du dich auf dem Server angemeldet hast, kannst Du dir dein C:\ Drive ansehen. Dir wird auffallen: Die Partition hat noch die gleiche Größe wie vorher. Das liegt daran, dass unser Automatismus dies nicht übernimmt. Das ist deine Aufgabe.

C: hat nur eine Größe von 50 GB

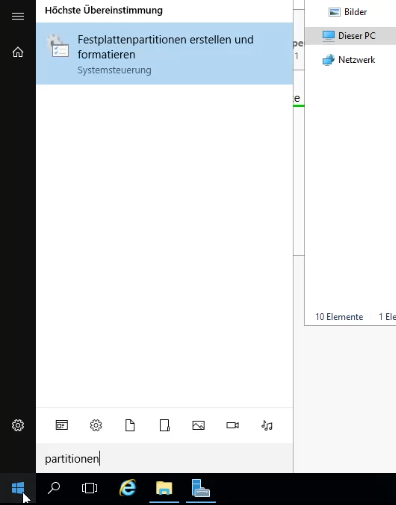
Klicke die Start-Fläche und suche nach „Partition“ oder „Datenträgerverwaltung“. Du solltest ein Programm vorgeschlagen bekommen. Das öffnest du. Sollte das Programm nicht angezeigt werden, kannst Du auch „diskmgmt.msc“ eingeben. Damit klappt es garantiert!

Festplattenpartitionen erstellen und formatieren

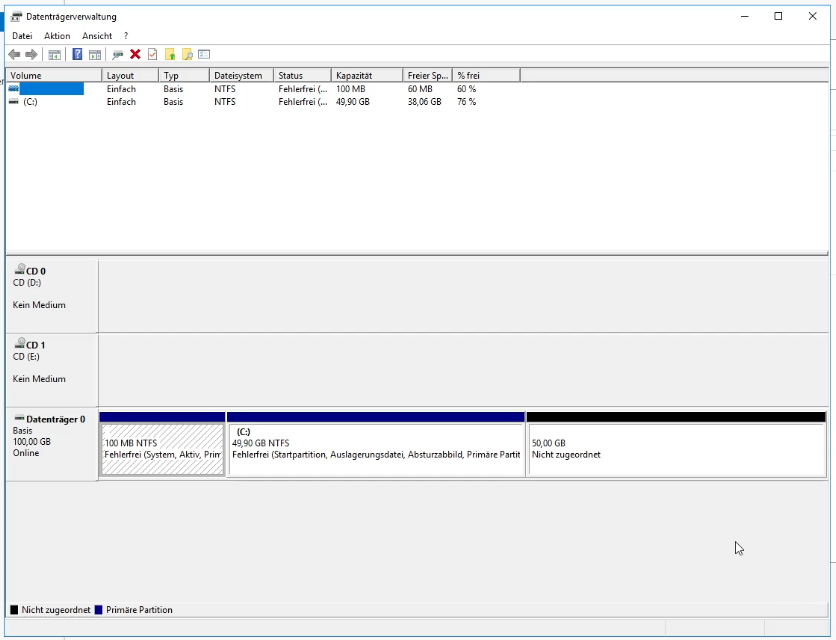
Maximiere das öffnende Fenster am besten. Warte, bis der Inhalt geladen ist. Du solltest jetzt einen schwarz gefärbten Block vorfinden. Dies ist der nicht zugewiesene Speicher.

Nicht zugeordneter Speicherplatz

Solltest du keinen freien Speicherplatz vorfinden, stelle zunächst sicher, dass du im Fenster den vollständigen Bereich durchgescrollt hast, denn oft ist dieser weiter unten versteckt. Melde dich ansonsten im Support mit einem Screenshot.

Du hast nun mehrere Optionen, diesen Speicherplatz zu verwenden. Du kannst aus dem nicht zugeordneten Speicher eine neue Partition erstellen oder den Platz an C:\ anhängen. Letzteres ist die beliebteste Vorgehensweise.

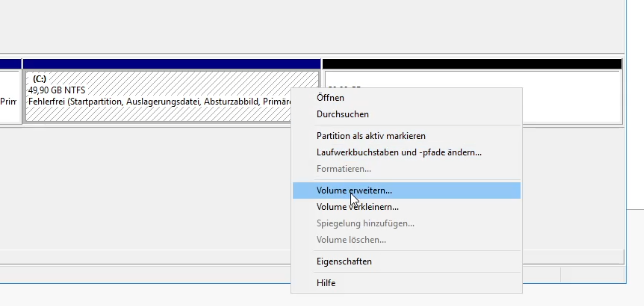
Mache einen Rechtsklick auf den blau gefärbten Bereich mit dem Laufwerksbuchstaben C:. Wähle im sich öffnenden Kontextmenü „Volume erweitern“

Volume erweitern

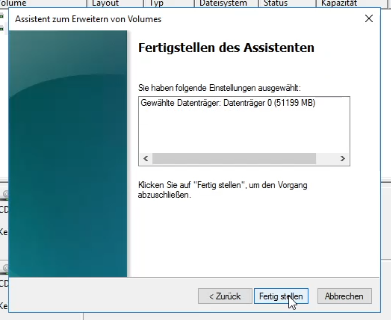
Es öffnet sich ein Dialog. Es ist ausreichend, in diesem Assistent jeweils auf „Weiter“ und im letzten Schritt auf „Fertig stellen“ zu klicken. Es wird automatisch der freie Speicherplatz als Erweiterung vorgenommen.

Assistent zum Erweitern von Volumes

Die Änderungen werden jetzt live übernommen. Der Vorgang dauert nicht lange. Der schwarzgefärbte nicht zugeordnete Bereich sollte nun verschwinden und mit C: zusammengefügt sein.

Festplattenerweiterung durchgeführt

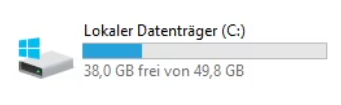
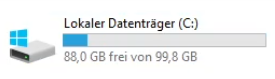
Validiere das Ergebnis im Explorer, indem Du dir die Größe der Festplatte ansiehst.

Die Festplatte wurde erweitert

Der Vorgang ist abgeschlossen. Der Festplattenspeicher wurde vergrößert.

Sollte bei diesem Vorgang etwas abweichend sein oder Du Probleme haben solltest, melde Dich gerne jederzeit bei unserem Support. Wir helfen gerne weiter!

Kann ich eigene ISOs verwenden?

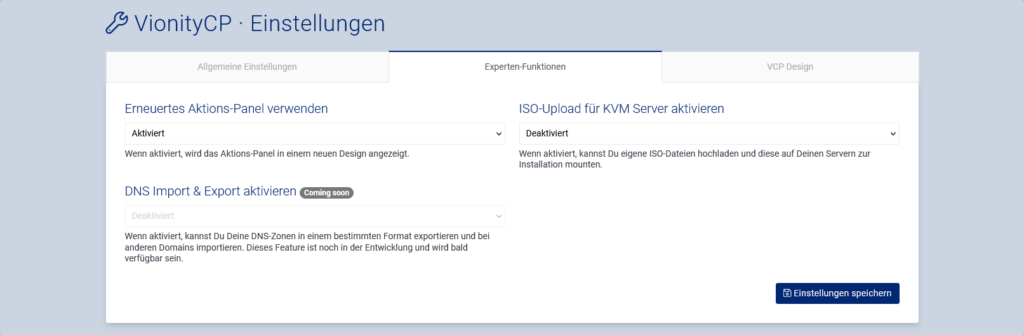
Ja, du kannst bei Prepaid-Hoster eigene ISO-Dateien zur Installation von Betriebssystemen einbinden. Du kannst entweder aus einer Liste unserer ISO-Files wählen oder eine eigene Datei bereitstellen. Es fallen keine Kosten an und der Speicherplatz ist für die Dauer der Installation kostenlos. Dafür musst du in den VCP Einstellungen zunächst in den Experten Einstellungen die ISO-Funktionalität aktivieren.

Bei welchen Servern geht das?

Die ISO-Funktionalität ist bei allen Servern freigeschaltet, die mit KVM virtualisiert werden. Es ist also möglich, jeden KVM Server mit einem Custom Linux zu versehen. Windows Server installieren wir automatisch auf dem konfigurierbaren KVM Root Server ab 4 Kernen und 4 GB RAM. Auf Smart Value und Essential Servern kannst du Windows Server per eigenem ISO installieren, wir prüfen das nicht aktiv. Fällt ein System durch dauerhaft hohe Last auf, bitten wir dich um ein Upgrade oder beenden den Server zum Ende der laufenden Periode. Auf dem Ryzen VPS (früher Game Root) ist Windows nicht erlaubt.

Server-ProduktISO möglichWindows erlaubt
KVM Root Server 3.5 (konfigurierbar)JaJa
Smart Value vServerJaPer eigenem ISO
Essential vServerJaPer eigenem ISO
Ryzen VPS (früher Game Root)JaNein
Dedicated Server3 Stunden Web KonsoleJa

Wie aktiviere ich die ISO Funktion für meinen Server?

Um die ISO Funktion für Deinen Server zu aktivieren, musst du dich zunächst in Vionity einloggen und dann:

  • die VCP Einstellungen öffnen
  • den Tab „Experten Funktionen“ öffnen
  • „ISO-Upload für KVM Server aktivieren“ auf aktiviert stellen.

Beachte bitte, dass wir dir lediglich ein rudimentäres Webinterface anbieten können, wenn Du keinen Guest-Agent installierst.

Die Funktion steht bei allen KVM vServern zur Verfügung, also beim konfigurierbaren KVM Root Server, Smart Value, Essential und Ryzen VPS.

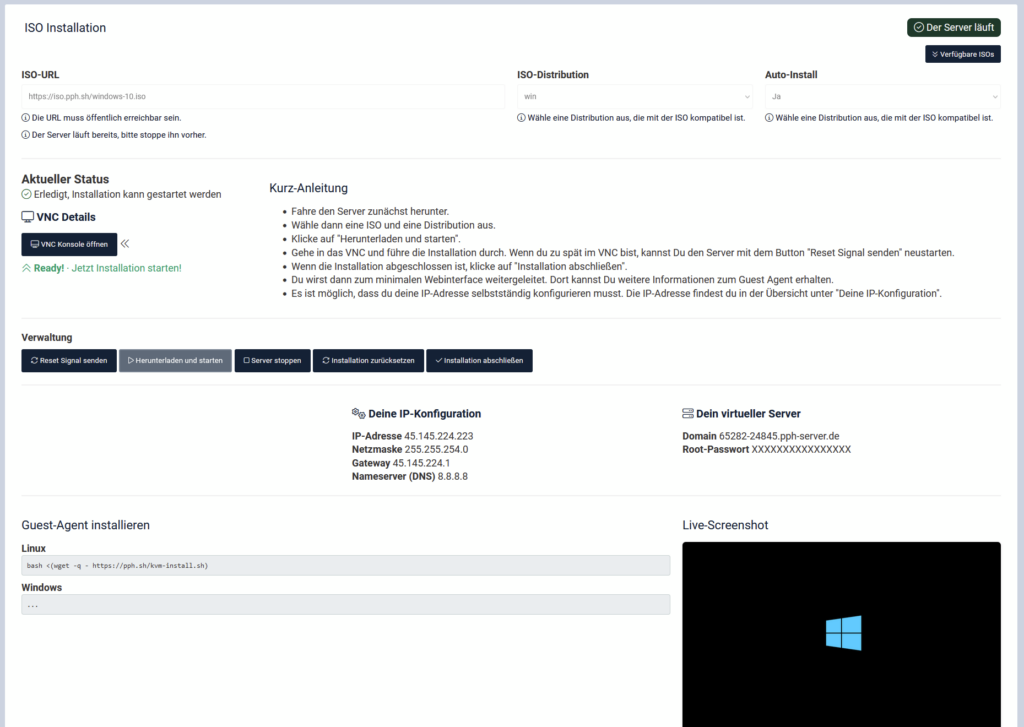
ISO Installer

Wenn du noch keinen eigenen Server per ISO aufgesetzt hast, solltest du wahrscheinlich besser auf ein vordefiniertes Beitriebsystem-Template setzen. Wir geben für das Installieren von ISO-Dateien nur oberflächlichen Support.

Eigene ISO Datei nutzen

Um eine eigene ISO Datei nutzen zu können, benötigst Du einen HTTP-Link. Vionity lädt diese Datei auf dem Hostsystem herunter und bindet sie in deinem Server ein.

Windows Server 2022 installieren

Wenn Du eine neuere Version von Windows installieren möchtest, folge unserer Windows Server 2022 ISO Installations-Anleitung.

ISO-Files

Folgende ISO-Dateien bieten wir im Webinterface zusätzlich an und können auf KVM Servern installiert werden. Desktop-Versionen wie Windows 10 sind nach den Lizenzbedingungen von Microsoft auf Servern nicht erlaubt und deshalb auch bei uns nicht.

windows-10.iso
windows-win-2016.iso
windows-win-2019.iso
windows-win-2022.iso
ubuntu-18.04-mini-amd64.iso
ubuntu-18.04.5-server-amd64.iso
ubuntu-20.04.1-legacy-server-amd64.iso
ubuntu-20.04.6-live-server-amd64.iso
ubuntu-22.04.2-live-server-amd64.iso
ubuntu-23.04-live-server-amd64.iso
proxmox-backup-server_2.0-1.iso
proxmox-ve_7.1-1.iso
proxmox-ve_7.2-1.iso
proxmox-ve_7.4-1.iso
proxmox-ve_8.0-2.iso
pfSense-CE-2.6.0-RELEASE-amd64.iso
jammy-live-server-amd64.iso
focal-live-server-amd64.iso
debian-10.13.0-amd64-netinst.iso
debian-11.7.0-amd64-netinst.iso
debian-12.0.0-amd64-netinst.iso
debian-9.13.0-amd64-netinst.iso
Zorin-OS-16.3-Core-64-bit.iso
Rocky-8.8-aarch64-boot.iso
Rocky-8.8-x86_64-boot.iso
Rocky-9.2-aarch64-boot.iso
Rocky-9.2-x86_64-boot.iso
OPNsense-22.7-OpenSSL-dvd-amd64.iso
OPNsense-23.1-OpenSSL-dvd-amd64.iso
Fedora-Server-netinst-aarch64-37-1.7.iso
Fedora-Server-netinst-aarch64-38-1.6.iso
Fedora-Server-netinst-x86_64-37-1.7.iso
Fedora-Server-netinst-x86_64-38-1.6.iso
CentOS-7-aarch64-NetInstall-2009.iso
CentOS-7-x86_64-NetInstall-2003.iso
CentOS-7-x86_64-NetInstall-2009.iso
CentOS-8.5.2111-x86_64-boot.iso
CentOS-Stream-8-20230710.0-aarch64-boot.iso
CentOS-Stream-8-aarch64-20220513-boot.iso
CentOS-Stream-8-x86_64-20220506-boot.iso
CentOS-Stream-9-20230410.0-aarch64-boot.iso
CentOS-Stream-9-20230410.0-x86_64-boot.iso
AlmaLinux-8.8-aarch64-boot.iso
AlmaLinux-8.8-x86_64-boot.iso
AlmaLinux-9.2-aarch64-boot.iso
AlmaLinux-9.2-x86_64-boot.iso