Nach der Installation meldest du dich bei Mailcow unter https://mail.deine-domain.de/admin mit dem Benutzer admin und dem Passwort moohoo an. Ändere das Passwort direkt nach dem ersten Login. Hast du dein Admin-Passwort vergessen, setzt du es per SSH mit einem Skript zurück, das Mailcow mitliefert:
cd /opt/mailcow-dockerized
./helper-scripts/mailcow-reset-admin.sh
Login klappt nicht, obwohl das Passwort stimmt?
In aktuellen Mailcow-Versionen liegt der Admin-Login unter /admin. Auf der Startseite meldest du dich nur mit einem Postfach an. Gibst du dort die Admin-Daten ein, kommst du nicht rein.
Wechsle ins Mailcow-Verzeichnis. Standard ist /opt/mailcow-dockerized. Weißt du nicht mehr, wo Mailcow liegt, zeigt dir docker compose ls den Pfad zur Konfiguration.
Starte ./helper-scripts/mailcow-reset-admin.sh und bestätige die Rückfrage mit yes.
Das Skript zeigt dir danach ein neues, zufälliges Passwort:
Checking MySQL service... OK
Are you sure you want to reset the mailcow administrator account? [y/N] yes

Working, please wait...

Reset credentials:
---
Username: admin
Password: T2Kj9TtM1ZhngAWD
TFA: none
Mit diesen Daten meldest du dich unter /admin an und vergibst gleich ein eigenes Passwort. „TFA: none“ heißt: Eine Zwei-Faktor-Anmeldung für den Admin ist danach ebenfalls zurückgesetzt. Richte sie bei Bedarf neu ein.
Was das Skript nicht ändert
Das Skript setzt nur den Administrator zurück. Die Passwörter der Postfächer für SOGo, IMAP und SMTP bleiben, wie sie sind. Die änderst du als Admin in der Mailcow-Oberfläche bei der jeweiligen Mailbox.
Unsere Server werden standardmäßig mit einer 180 Tage Test-Lizenz von Microsoft ausgeliefert. Damit du den Server gemäß EULA von Microsoft Windows verwendest, musst Du eine Windows Lizenz hinterlegen.
Um Windows Server aktivieren zu können, ist es nötig, einen Lizenzschlüssel zu besitzen. Das muss entweder Windows Server 2019 Standard oder Windows Server 2022 Standard sein. Je nachdem, welches Betriebssystem du installiert hast.
Damit du die Standard-Lizenz installieren kannst, musst Du die Evaluation-Version auf Standard umwandeln. Du kannst also nicht einfach den Schlüssel in die ProductKey-Maske eintragen. Ein wenig Kommandozeile ist nötig.
Evaluation zu Standard via CMD umwandeln
Melde dich per RDP auf deinem Windows Server an.
Öffne die Konsole als Administrator. Öffne die Suche, gib cmd ein. Mit einem Rechtsklick auf den Eintrag erhältst Du die Option, die Konsole als Administrator zu öffnen. Klicke da drauf.
Danach ist dein Windows aktiviert. Sollte es zu unerwarteten Fehlern kommen, nutze am Besten eine Online-Suche, um mögliche Fehlerquellen ausfindig zu machen.
Nein. Unsere vServer haben keine Grafikkarte. DirectX 11, GPU-Passthrough und vGPU stehen nicht zur Verfügung, und einen vServer-Tarif mit Grafikbeschleunigung bieten wir nicht an. Spiele, 3D-Rendering, CAD oder GPU-Berechnungen laufen auf einem Windows vServer daher nicht oder nur stark eingeschränkt.
Was zeigt DxDiag auf meinem vServer?
Als Grafikgerät erscheint der „Virtuozzo WDDM QXL controller“. Das ist ein reiner Anzeigetreiber (Display-Only). Er sorgt dafür, dass du über VNC und RDP ein Bild bekommst, mehr nicht. Eine 3D-Beschleunigung gibt es nicht, deshalb meldet DxDiag Direct3D als nicht verfügbar. Das ist kein Fehler deines Servers und lässt sich auch nicht durch andere Treiber ändern.
Warum gibt es keine GPU auf vServern?
Beim GPU-Passthrough wird eine physische Grafikkarte fest an genau eine VM durchgereicht. Auf einem Host, auf dem viele Kunden-VMs laufen, passt das weder technisch noch wirtschaftlich.
Geteilte virtuelle GPUs (vGPU) bringen eine weitere Schnittstelle zwischen VM und Host mit, die angegriffen werden kann. Microsoft hat RemoteFX vGPU genau deshalb 2020 wegen Sicherheitslücken abgeschaltet und später ganz entfernt. Wie bei der Nested Virtualization gilt für uns: Jede zusätzliche Schicht zwischen deiner VM und dem Host ist ein Risiko für alle anderen Kunden auf diesem Host.
Gibt es einen Workaround?
Windows kann einfache Direct3D-Aufrufe teilweise per Software über die CPU berechnen. Manche Anwendungen starten dadurch, laufen aber sehr langsam. Für Spiele, Videobearbeitung oder 3D-Arbeit ist das keine Lösung.
Und Gameserver?
Die laufen problemlos. Ein Gameserver braucht keine Grafikkarte, er berechnet nur die Spielwelt und läuft ohne Bild. Gespielt wird auf deinem eigenen PC. Wie du Minecraft, TeamSpeak und andere Spiele einrichtest, findest du in der Kategorie Gameserver. Für Spiele mit hoher Last pro Kern ist der Ryzen VPS die bessere Wahl (nur Linux).
Grafikeinheit auf einem Dedicated Server
Auf einem Dedicated Server gehört dir die komplette Hardware, also auch eine eventuell vorhandene Grafikeinheit im Prozessor. Ob es die gibt, hängt von der verbauten CPU ab. Viele Server-CPUs haben keine integrierte Grafik.
Das kannst du vor der Bestellung selbst prüfen: Schau dir das CPU-Modell der gewünschten Konfiguration an und such es beim Hersteller (Intel oder AMD) heraus. Dort steht, ob eine integrierte Grafik vorhanden ist und welche DirectX-Version sie unterstützt. Prüfe außerdem, ob es für diese Grafik Treiber für Windows Server gibt, denn viele Hersteller liefern sie nur für Desktop-Windows. Eine dedizierte Grafikkarte ist in unseren Dedicated Servern nicht verbaut.
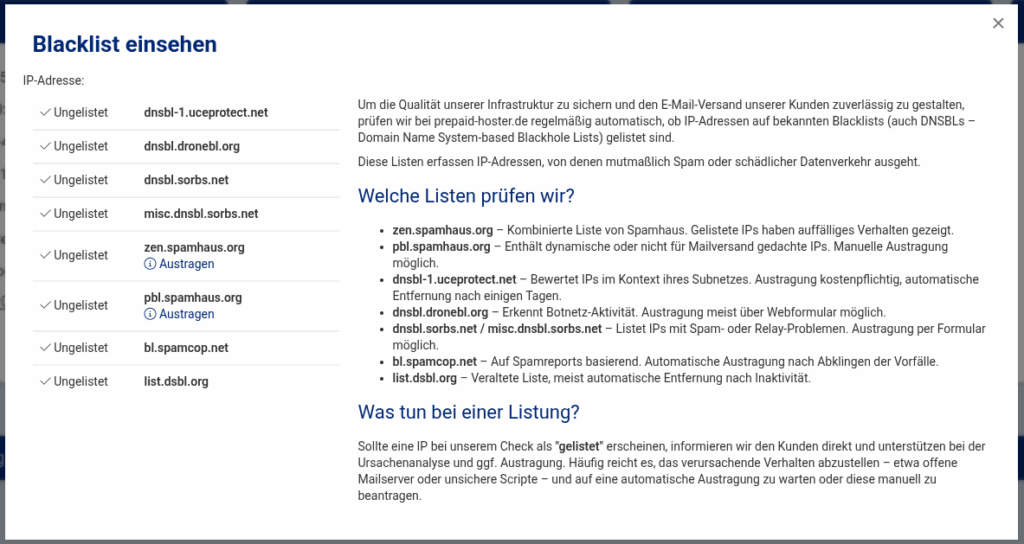
Wenn Deine IP-Adresse auf einer Block-Liste steht, kann das verschiedene Gründe haben. Manche Listen tragen IPs ein, von denen tatsächlich Spam verschickt wurde. Andere listen vorsorglich ganze Adressbereiche, etwa weil sie früher für private Internetanschlüsse genutzt wurden. In beiden Fällen kann es passieren, dass E-Mails von Deinem Server bei Providern wie Gmail oder Yahoo abgelehnt werden.
Die Fehlermeldung kann dann etwa so aussehen:
SMTP error 550: 5.7.1
Recipient not authorized, your IP has been found on a block list
Wie finde ich heraus, ob meine IP auf einer Block-Liste steht?
Das siehst Du direkt im Cloud Manager: Im Bereich Monitoring zeigt die Zeile IP Blacklist, ob Deine IPv4-Adresse bei gängigen Listen wie Spamhaus, SpamCop oder UCEPROTECT eingetragen ist.
Blacklist-Status Deiner IP-Adresse im Cloud Manager: Alles ok.
Erfahre warum Microsoft einige IP-Adressbereiche blockiert hat und wie wir daran arbeiten, um die Zustellungsqualität der E-Mails zu verbessern.
Warum kann ich keine E-Mails an Gmail oder andere E-Mail-Provider senden, wenn meine IP-Adresse auf einer Block-Liste steht?
E-Mail-Provider verwenden Block-Listen, um unerwünschte E-Mails und Spam zu filtern. Wenn Deine IP-Adresse auf einer Block-Liste steht, kann dies dazu führen, dass die E-Mails, die von Deinem Server gesendet werden, von diesen Providern blockiert werden. Dies kann dazu führen, dass wichtige E-Mails nicht zugestellt werden und Deine Kommunikation beeinträchtigt wird.
Was kann ich tun, wenn meine IP-Adresse auf einer Block-Liste steht?
Wenn Deine IP-Adresse auf einer Block-Liste steht, solltest Du Dich an unseren Kundensupport wenden. Wir können Dir „saubere“ IP-Adressen bereitstellen, die nicht auf Block-Listen stehen. Dadurch wird sichergestellt, dass Deine E-Mails zugestellt werden und Deine Kommunikation reibungslos verläuft. Beachte jedoch, dass wir in diesem Fall erfahren müssen, welche Art von Mail-Verkehr du versendest. Für Privatanwendungen finden wir garantiert immer eine Lösung. Für größere Vorhaben, beispielsweise transaktionelle Mails, empfehlen wir dir andere Lösungen.
DKIM & SPF nutzen
Die Verwendung von DKIM und SPF kann die Zustellung von E-Mails verbessern, indem sie die Authentizität der E-Mails überprüfen und sicherstellen, dass sie von einem vertrauenswürdigen Absender stammen.
DKIM (DomainKeys Identified Mail) ist ein Verfahren zur Überprüfung der Authentizität von E-Mails durch digitale Signaturen. Dabei wird eine digitale Signatur in den Header der E-Mail eingebettet, die von der empfangenden Domain überprüft wird. Wenn die Signatur gültig ist, wird die E-Mail als authentisch eingestuft und die Zustellung wird erleichtert.
SPF (Sender Policy Framework) hingegen ist ein System, das verhindert, dass E-Mails von nicht autorisierten Servern gesendet werden. Dabei wird im DNS-Record der Domain ein Eintrag erstellt, der angibt, welche Server berechtigt sind, E-Mails im Namen der Domain zu senden. Wenn die empfangende Domain überprüft, ob der Server, der die E-Mail sendet, in der SPF-Aufzeichnung der Absender-Domain aufgeführt ist, wird die E-Mail zugestellt.
Durch die Verwendung von DKIM und SPF kann die Zustellung von E-Mails verbessert werden, da diese Systeme die Echtheit der E-Mail überprüfen und sicherstellen, dass sie von einem vertrauenswürdigen Absender stammen. Dies verringert das Risiko, dass E-Mails von Spam-Filtern blockiert oder in den Spam-Ordner verschoben werden, was zu einer höheren Zustellrate und einer verbesserten Kommunikation führt.
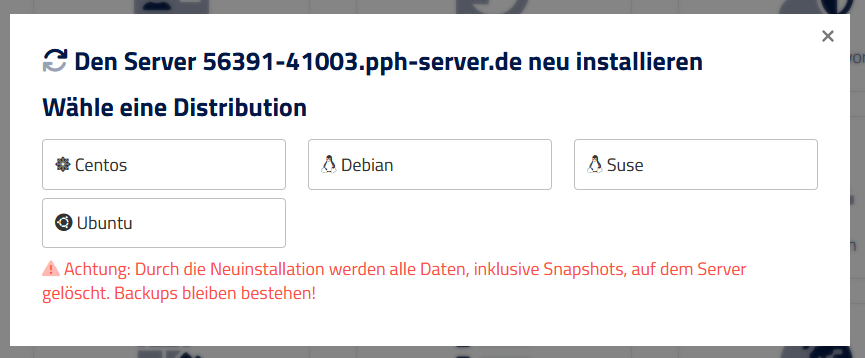
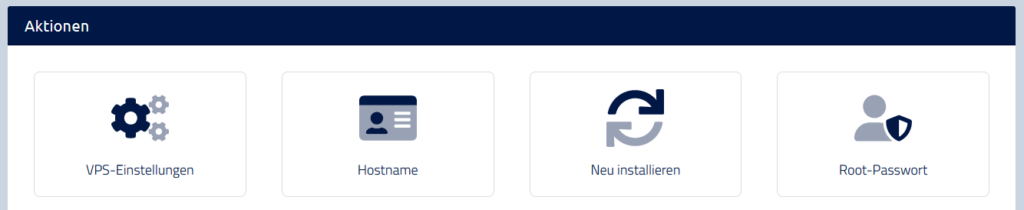
Die Neuinstallation Deines virtuellen Servers über das Webinterface ist sehr einfach. Im Cloud Manager findest Du unter den Aktionen die Option „Neu installieren“. Dort kannst Du den Server neu installieren oder das Betriebssystem wechseln. Bitte beachte, dass bei einer Neuinstallation alle Daten gelöscht werden und der Server somit zurückgesetzt wird. Es ist jedoch jederzeit möglich, eine Neuinstallation durchzuführen.
Neu Installation – Zurücksetzen des Servers Dialog
Wie funktioniert die Neuinstallation meines virtuellen Servers?
Um Deinen virtuellen Server neu zu installieren, navigiere im Cloud Manager zu den Aktionen und wähle „Neu installieren“ aus. Dort kannst Du das gewünschte Betriebssystem auswählen oder den Server komplett neu installieren. Bitte beachte, dass bei einer Neuinstallation alle Daten gelöscht werden, daher solltest Du unbedingt vorher eine Datensicherung durchführen.
Aktionen im Webinterface
Kann ich das Betriebssystem meines virtuellen Servers wechseln?
Ja, im Cloud Manager hast Du die Möglichkeit, das Betriebssystem Deines virtuellen Servers zu wechseln. Wähle einfach die Option „Neu installieren“ aus und wähle das gewünschte Betriebssystem aus. Bitte beachte jedoch, dass bei einem Betriebssystemwechsel alle Daten auf dem Server gelöscht werden und Du eine Datensicherung durchführen solltest.
Ist eine Neuinstallation meines virtuellen Servers jederzeit möglich?
Ja, eine Neuinstallation Deines virtuellen Servers ist jederzeit möglich. Navigiere einfach zum Cloud Manager und wähle die Option „Neu installieren“ aus, um den Server zurückzusetzen oder das Betriebssystem zu wechseln. Bitte beachte jedoch, dass bei einer Neuinstallation alle Daten gelöscht werden und Du eine Datensicherung durchführen solltest, wenn Du wichtige Daten auf dem Server hast.
Einen SSH-Key zu verwenden hat viele Vorteile. Doch wie geht das überhaupt? Wir erklären es in diesem Beitrag gerne für Dich. Wir zeigen Dir, wie Du auf Windows einen neuen SSH-Key erstellst und diesen anschließend für die sichere Verbindung zu Deinem vServer verwenden kannst.
Du benötigst zunächst PuTTY, um Dich mit Deinem SSH-Server verbinden zu können. Außerdem benötigst Du die puttygen.exe.
Private/Public Key erstellen
Starte die eben heruntergeladene puttygen.exe.
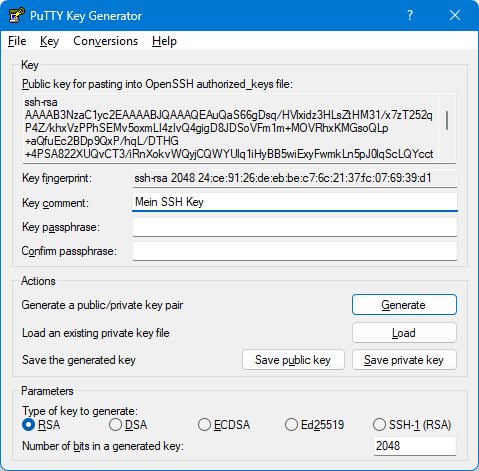
Um einen SSH-Key zu generieren, klickst Du nun auf „Generate“. Streife dann den Mauszeiger in zufälligen Pfaden über den leeren Bereich. Dies erstellt einen zufälligen Code für Deinen Schlüssel.
Putty Key Generator
Gib dann im Feld „Key comment“ Deinen Namen oder einen Kommentar für den Schlüssel ein. In den Feldern „Key Passphrase“ und „Confirm passphrase“ gibst Du ein sicheres Passwort für Deinen Schlüssel ein. Das kannst du zwar leer lassen, das wird aber nicht empfohlen.
Alles, was Du nun tun musst: Speichere den Public Key (z.B. public-key.txt) und den Private Key (z.B. private.ppk) auf Deiner Festplatte ab.
Verbinde Dich jetzt mit Deinem vServer. Melde dich per Root an.
Erstelle den Ordner „/root/.ssh“. In diesem Ordner werden öffentliche Schlüssel hinterlegt. In dem neu erstellten Ordner wird nun eine Datei erstellt. Diese nennen wir authorized_keys.
Key auf dem Server installieren
Jetzt öffnest Du Deinen Public Key auf Deinem Rechner mit einem Editor (Notepad oder Windows Editor) und kopierst Dir den Inhalt heraus. Den öffentlichen Schlüssel dürfen andere ruhig sehen. Dieser wird nämlich auf dem Server hinterlegt. Es ist das passende Gegenstück zu Deinem privaten Schlüssel, den Du später zur Anmeldung am Server nutzt.
Öffne die Datei mit beispielsweise nano (nano /root/.ssh/authorized_keys) und füge den öffentlichen Schlüssel dort ein.
Wichtig: Der Schlüssel beginnt zum Beispiel mit „ssh-ed25519“ oder „ssh-rsa“ und darf keine neue Zeilen beinhalten. Es muss also alles in einer Zeile sein. Überflüssige „neue Zeilen“ also bitte entfernen.
Beispiel-Schlüssel:
ssh-rsa AAAAB3NzaC1yc2EAAAABJQAAAQEArmkSugnahfqXyCeuxbHjOjTqx7VFt1l4KLY+/zTe4IgIJY+xs8TkWDi+CFaMAJlMQdknbV7v/Suio7/7fS9cvsumu0XpRsRn/hZmBQPhIZlkjJeG9lGUYS1Jr09eyT2fRUEUyb9Qqc8Wdz5eWWBk2y52/xWScgR9nbMzABmv5ucH9z1d2od8rqm93B5haLmVljxRJG3OsYPFB93M4vByj/bptcSroZhJoyKcmIvKsV+6a8HDVw47KSub4wRdACcpHjYdKIDubtEQM8z8y0pdSDxcfi/SVxD2eTewhT6j1uAT1wrTes6EO0V69EwWAa5L+n/oiMnXwSgu9Xd2AXZgRw== Dennis Ziolkowski
Speichern, fertig. Nun musst Du nur noch eine Verbindung per Private Schlüssel herstellen.
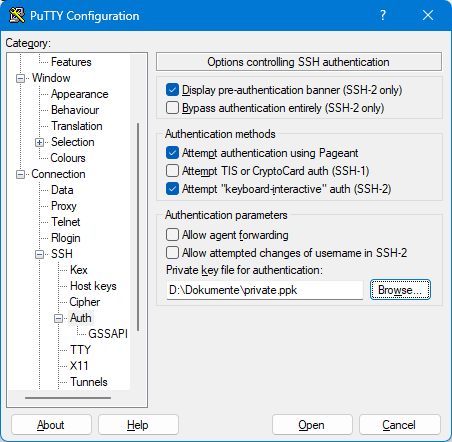
Öffne dazu PuTTY. Klicke links in der Configuration auf den Eintrag unter „Connection > SSH > Auth“. Im Feld „Private key file for authentication“ suchst Du nun nach Deinem privaten Schlüssel.
SSH Key wählen
Gehe wieder in den Eintrag „Session“ und verbinde Dich ganz normal mit Deinem Server. Am besten speicherst Du die Daten unter „Saved Sessions“, dann musst Du den Schritt nicht immer wiederholen.
Jetzt öffnet sich die Verbindung zu Deinem Server. Du solltest jetzt die Passphrase Deines privaten Schlüssels eingeben müssen. Gib das Passwort ein, bestätige mit Enter und voilà: Du hast Dich erfolgreich mit Deinem Schlüssel auf Deinem Server angemeldet.
Passwort-Authentifizierung abschalten
Damit man sich auf Deinem Server jetzt nur noch mit den Schlüsseln aus authorized_keys anmelden kann, musst Du noch Passwort-Authentifizierung in der SSH-Server Konfiguration abschalten. Öffne dazu die Konfigurationsdatei unter /etc/ssh/sshd_config.
Finde die Zeile „PasswordAuthentication“ und setze den Wert auf „no“. Speichere die Konfiguration und starte den SSH-Server mittels „service sshd restart“ neu. Nun ist Dein Server etwas besser abgesichert.
Weitere Sicherheitsmaßnahmen ergreifen
Damit bist Du noch nicht zu 100% abgesichert. Du solltest beispielsweise unbedingt den Standard-Port des SSH-Servers ändern. Außerdem empfehlen wir die Installation von fail2ban.
Solltest Du Fragen haben, kannst Du dich sehr gerne bei uns melden.
Wenn du einen KVM Server nutzt, kann es sein, dass du deine Festplatte nicht verkleinern kannst. Das liegt daran, dass wir Virtualisierungstechnologie einsetzen, um dir eine flexible und skalierbare Hosting-Lösung anzubieten. Unsere Technologie basiert auf sogenannten QCOW-Images, die eine virtuelle Darstellung deiner Festplatte darstellen.
Was ist QCOW?
QCOW (QEMU Copy-On-Write) ist ein Dateiformat für virtuelle Festplatten, das von QEMU und KVM (Kernel-based Virtual Machine) verwendet wird. Wir möchten dich darauf hinweisen, dass QCOW-Images aufgrund der Art und Weise, wie sie funktionieren, normalerweise keine Verkleinerung der Festplattengröße zulassen. Das liegt daran, dass Änderungen an der Basisfestplatte von QCOW-Images in der Regel in einer separaten Datei gespeichert werden, sodass es schwierig ist, Änderungen an der Basisfestplatte rückgängig zu machen, ohne das gesamte QCOW-Image neu zu erstellen.
Es kann vorkommen, dass der Guest Agent nach der Einrichtung deines Servers nicht richtig installiert wurde. Dieser ist für die Verbindung zwischen deinem Server und Vionity zuständig.
Du kannst den Guest Agent installieren, indem Du dich per SSH auf deinem Server einloggst.
Dein Server installiert nun den Guest Agent. Danach solltest du auf den Server über Vionity zugreifen können.
Solltest du dabei Probleme haben, der Server per SSH nicht erreichbar sein oder dich der Aufgabe nicht gewachsen fühlst, kannst du dich bei unserem Support melden. Wir erledigen das dann schnellstmöglich für dich.
Wofür wird der Guest Agent auf einem KVM-Server genutzt?
Auf einem KVM-Server wird der Guest Agent genutzt, um Daten über die VMs zu sammeln, die auf dem Server ausgeführt werden. Diese Daten werden dann verwendet, um den Benutzern über das Webinterface des KVM-Servers Informationen über den Status und die Leistung der VMs bereitzustellen.
Die Daten, die der Guest Agent sammelt, können Informationen über die CPU-Auslastung, den Arbeitsspeicherbedarf, die Netzwerkaktivität und andere wichtige Leistungsparameter enthalten. Indem diese Informationen über das Webinterface zugänglich gemacht werden, können die Benutzer des KVM-Servers die Leistung der VMs überwachen und Probleme frühzeitig erkennen.
Mit WinMTR können wir nachvollziehen, welchen Ping du zu deinem Server hast und welche Punkte ein Ping-Paket zwischen deinem PC und deinem Server durchläuft.
Das hilft uns bei der Analyse, an welcher Stelle ein Problem mit dem Ping oder Paketverlust auftritt. Denn nicht immer ist eine Unerreichbarkeit ein allgemeines Netzwerk-Problem an unserem Server.
Entpacke das ZIP-Archiv auf deinem Desktop und öffne die Datei WinMTR-v092\WinMTR_x64\WinMTR.exe
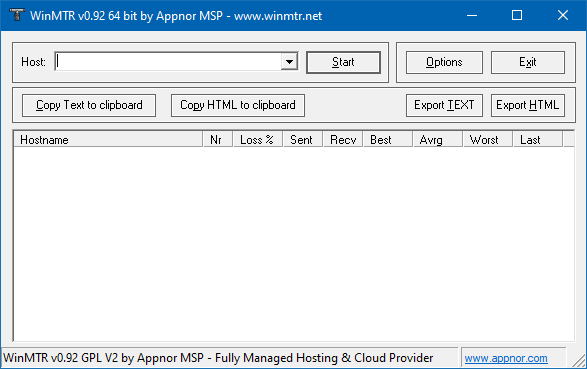
WinMTR
Suche nun die IP-Adresse deines virtuellen Servers raus. Kopiere sie und trage sie in das Feld „Host“ ein. Klicke anschließend auf „Start“.
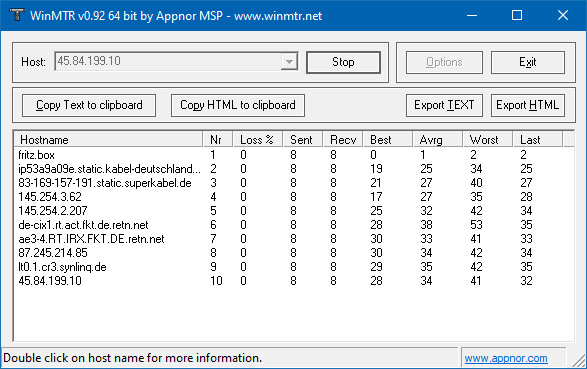
Jetzt warte bitte etwa eine Minute. Das Programm arbeitet jetzt und prüft im Sekunden-Takt die Verbindung zu deinem Server mittels Ping.
WinMTR führt seine Arbeit durch
Nach etwa einer Minute kannst du den Vorgang stoppen.
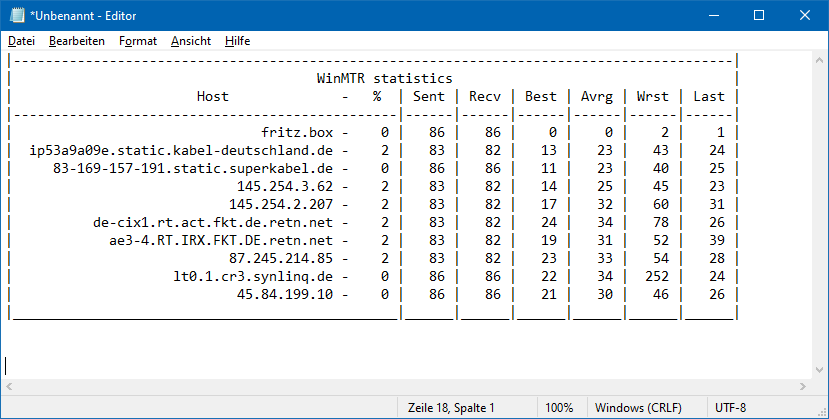
Nutze die Funktion „Copy text to clipboard“ um das Ergebnis in deine Zwischenablage zu speichern. Füge den Text dann in dein Ticket ein. Wenn das ein wenig unformatiert aussieht, ist das nicht weiter schlimm. Wir können die Daten dennoch auswerten.
Für deine Mithilfe bedanken wir uns ganz herzlich!
Nein. Diese Betriebssysteme sind ausschließlich für den Gebrauch an einem heimischen PC geeignet. Für den Betrieb als Server-Betriebssystem eignen sich diese Versionen von Windows nicht. Wir machen da auch aus Sicherheitsgründen keine Ausnahme.
Das sollte auch für Dich keinerlei Probleme darstellen. Denn die angebotenen Windows Server Betriebssysteme sollte sich vom Gebrauch im Gegensatz zu den Home-Systemen nur wenig unterscheiden.
Außerdem verbieten die Lizenzbedingungen von Microsoft den Betrieb dieser Versionen auf einem Server. Damit sind sie auch bei uns nicht erlaubt.
Windows Server 2019 installieren wir dir auf dem KVM Root Server ab 4 Kernen und 4 GB RAM mit einem Klick. Windows Server 2022 kannst du per ISO selbst installieren.