Wenn du dich zwischen einem konfigurierbaren Server und einem Paket-Server entscheiden musst, gibt es ein paar Unterschiede, die du beachten solltest. Paket-Server, bei uns die Smart Value vServer und die Smart Essential vServer, bieten dir solide Performance und ein ausgezeichnetes Preis-Leistungs-Verhältnis. Sie sind eine kluge Wahl, wenn du auf eine kosteneffektive Lösung mit zuverlässigen Grundfunktionen Wert legst und dein Budget im Auge behalten möchtest. Diese Server sind besonders geeignet, wenn du keine ausgeprägten Webinterface-Funktionen benötigst und eine zuverlässige Plattform ohne langfristige Bindung suchst.
Konfigurierbare Server hingegen bieten dir maximale Flexibilität und sind ideal für Projekte, die sich entwickeln und wachsen. Sie ermöglichen dir, die Serverressourcen wie CPU, RAM und Speicherplatz individuell anzupassen und sogar nachträglich zu erweitern. Diese Server passen sich nahtlos an die Anforderungen deines Projekts an, egal ob du Linux oder Windows bevorzugst.
Hier ist eine Liste von Punkten, die sich zwischen den beiden Servertypen unterscheiden:
Preisvorteil: Smart Value Root Server bieten einen Preisvorteil durch geringere Flexibilität.
Flexibilität: Konfigurierbare Server sind maximal flexibel in der Anpassung der Ressourcen.
Skalierbarkeit: Bei konfigurierbaren Servern kannst du CPU, RAM & NVMe nach Bedarf skalieren.
Anpassung der Hardware: Die Hardware-Komponenten sind bei konfigurierbaren Servern frei wählbar.
Betriebssystem: Während konfigurierbare Server auch Windows unterstützen (Windows Server 2019 automatisch, Windows Server 2022 per eigenem ISO), hast du bei einem Paket-Server nur Linux-Systeme und ein ISO-Install System zur Verfügung.
Webinterface-Funktionen: Wenn du keinen großen Wert auf umfangreiche Webinterface-Funktionen legst, können Paket-Server eine gute Wahl sein.
Sofortige Kündigung: Du kannst konfigurierbare Server jederzeit zurückgeben und die Restlaufzeit als Guthaben zurückerhalten. Bei Paket-Servern ist das nicht möglich.
Kundenservice: Bei beiden Servervarianten bekommst du Support per Ticket, die Antwort kommt meist in 10 bis 30 Minuten.
Letztlich kommt es darauf an, was für dein Projekt am wichtigsten ist: Kostenoptimierung oder die Möglichkeit, deinen Server genau auf deine Bedürfnisse zuzuschneiden.
Du kennst das bestimmt: Du nutzt Tools wie htop, free -h oder wirfst einen Blick in /proc/meminfo auf deinem Linux-Server und stellst fest, dass die Angaben zum RAM-Verbrauch unterschiedlich sind. Keine Sorge, du bist nicht allein! Viele Entwickler stoßen auf diese Frage. Wir möchten dir helfen, diese Unterschiede zu verstehen und Licht ins Dunkel der Linux-Speicherverwaltung zu bringen.
Auch im Webinterface kann es passieren, dass du etwas anderes, als in htop siehst.
Verständnis der Linux-Speicherverwaltung
Linux verwaltet den Arbeitsspeicher (RAM) auf komplexe Weise, um eine effiziente Nutzung der Ressourcen zu gewährleisten. Der Speicher wird nicht nur für aktive Anwendungen genutzt, sondern auch für das Caching von Daten, um die Systemleistung zu verbessern. Dies führt oft zu Verwirrung beim Auslesen des tatsächlichen Speicherverbrauchs.
Warum htop etwas anderes anzeigt als free -h und /proc/meminfo
htop: Dieses interaktive Tool zeigt die Prozesse und deren Speichernutzung in Echtzeit. htop klassifiziert Speicher in verschiedene Kategorien (z.B. genutzt, frei, gebuffert, gecacht) und kann daher höhere Nutzungswerte anzeigen, da es auch den Speicher miteinbezieht, der für Caching und Buffering reserviert ist.
free -h: Das Kommando free gibt eine Übersicht über den Gesamtspeicher und den genutzten, freien sowie durch Buffer und Cache belegten Speicher. Die Option -h sorgt für eine leicht lesbare Ausgabe. Die Diskrepanz zu htop kann aus der unterschiedlichen Interpretation von „frei“ und „verfügbar“ resultieren.
/proc/meminfo: Diese virtuelle Datei enthält detaillierte Informationen über den Speicherstatus des Systems. Sie ist die umfassendste Quelle für Speicherdaten, da sie zahlreiche Einträge zu verschiedenen Speicherarten und -reservierungen bietet. Die Interpretation dieser Daten erfordert jedoch tiefgehendes technisches Verständnis.
Die Unterschiede in der Anzeige des RAM-Verbrauchs zwischen verschiedenen Tools resultieren aus deren unterschiedlichen Ansätzen zur Klassifizierung und Messung von Speicher. Ein tiefgreifendes Verständnis der Linux-Speicherverwaltung hilft, diese Informationen korrekt zu interpretieren und zu nutzen. Unsere Entwicklungen zielen darauf ab, dir präzise und nützliche Tools zur Verfügung zu stellen, um die Verwaltung deiner virtuellen Server zu optimieren.
FAQ: Abschaltung der OpenVZ‑Plattform – Update 1. Juni 2025
TL;DR
21. Februar 2024 – OpenVZ 7‑Server aus dem Shop entfernt und als auslaufend markiert.
5. Mai 2025 – Alle OpenVZ‑Systeme abgeschaltet und gelöscht.
1. Juni 2025 – Migration & Sonderaktionen beendet, nicht migrierte Daten endgültig verloren.
Gemäß unseren AGB bist du für die Aktualität deiner hinterlegten E‑Mail‑Adresse verantwortlich. Mehrfach versendete Erinnerungen – inklusive der finalen Abschalt‑Mail – galten daher als zugestellt.
Was ändert sich?
Bis 5. Mai 2025
Ab 6. Mai 2025
Verkauf neuer OpenVZ‑Server
seit 21. 02. 2024 eingestellt
weiterhin eingestellt
Betrieb bestehender OpenVZ‑Server
möglich
beendet
Datenverfügbarkeit
vorhanden
endgültig gelöscht
Migrationserleichterungen / Rabatte
liefen bis 05. 05. 2025
abgelaufen
Was bedeutet das für dich?
Bereits migriert? → Glückwunsch, alles erledigt.
Nicht migriert? → Dein OpenVZ‑Server ist offline und die Daten können nicht wiederhergestellt werden.
E‑Mail nicht erhalten? → Kontaktdaten prüfen; die Zustellpflicht liegt laut AGB bei dir.
Optionen nach der Abschaltung
Neue KVM‑Produkte: KVM Root Server 3.5, Smart Value vServer, Smart Essential vServer oder Ryzen VPS im Shop.
Keine Sonderrabatte mehr: Alle Goodies (u. a. 1 Monat gratis) endeten mit Ablauf des 5. Mai 2025.
IP‑Übernahme: Technisch nicht mehr möglich.
Host‑spezifische Hinweise
Hostsystem
Status
Empfehlung
virt‑host110
Hardware‑Fehler führte bereits vor der Abschaltung zu Nichterreichbarkeit
Datenrettung war bis 05. 05. 2025 über temporären Re‑Boot möglich; heute nicht mehr verfügbar
virt‑host109
Einige vServer wurden dorthin verschoben, wenn auf 110 kein Re‑Boot möglich war
Gleiches Szenario: Ab 06. 05. 2025 keine Daten mehr vorhanden
KVM Root Server 3.5 Frei konfigurierbar mit 1 bis 14 Kernen und bis zu 32 GB RAM, 10 TB Traffic inklusive. Windows Server 2019 per Klick ab 4 Kernen und 4 GB RAM.
Root Server „Smart Value“ Vorkonfigurierte Preis‑/Leistungs‑Pakete, optional IPv6‑only, keine sekundengenaue Rückgabe.
FAQ
Kann ich noch irgendwo einen OpenVZ‑vServer kaufen? Nein, die Produktlinie ist endgültig eingestellt.
Kann ich meinen alten OpenVZ‑Server nachträglich in KVM umwandeln lassen? Nein. Nicht migrierte Daten wurden gelöscht.
Wo bekomme ich jetzt günstige virtuelle Server? Unsere KVM‑„Smart Value“-Linie bietet einen preisgünstigen Einstieg.
Ich hatte von den „1 Monat gratis“ gehört – gilt das noch? Nein. Diese Kulanzaktion endete am 5. Mai 2025.
Ich habe die Abschaltungs‑Mails nie gesehen – was nun? Kontaktiere den Support gern, aber eine Wiederherstellung gelöschter Daten ist ausgeschlossen. Bitte aktualisiere deine Kontaktadressen.
Support
Für Fragen rund um unsere aktuellen KVM‑Produkte stehen wir jederzeit zur Verfügung.
Ja, es ist möglich, Windows Server in einer anderen Sprache zu installieren. Standardmäßig wird Windows Server über unseren automatischen Installer jedoch nur in deutscher Sprache bereitgestellt. Diese Voreinstellung soll eine breite Nutzerbasis ansprechen und den Installationsprozess für die meisten unserer Kunden vereinfachen.
Andere Sprache installieren
Was muss ich tun, um Windows Server in einer anderen Sprache zu installieren?
Wenn du Windows Server in einer anderen Sprache als Deutsch nutzen möchtest, musst du eine manuelle Installation durchführen. Dies bedeutet, dass du die Windows Server-Installation mit einer spezifischen ISO-Datei in der gewünschten Sprache starten musst. Weitere Informationen findest du im Artikel ISO-Dateien nutzen.
Die manuelle Installation von Windows Server in einer anderen Sprache erfordert ein grundlegendes Verständnis der Serververwaltung und -konfiguration. Stelle sicher, dass du alle notwendigen Schritte sorgfältig durchführst, um eine korrekte Installation und Einrichtung deines Servers zu gewährleisten.
Gibt es Unterstützung bei der manuellen Installation?
Wir bieten Anleitungen und Unterstützung für den Prozess des Hochladens und der Installation über eine ISO-Datei. Für spezifische Fragen zur Installation oder Konfiguration von Windows Server in einer anderen Sprache empfehlen wir, die offiziellen Microsoft-Ressourcen oder unseren Discord-Server (pph.sh/discord) zu nutzen. Dort findest du Hilfe und Ratschläge von anderen erfahrenen Nutzern.
Eine Evaluation von Windows Server läuft 180 Tage. Mit slmgr /rearm setzt du den Zeitraum zurück, nach einem Neustart hast du wieder 180 Tage. Öffne dazu die Eingabeaufforderung als Administrator:
/dlv zeigt Details zur Lizenz, darunter, wie oft du noch zurücksetzen kannst (auf englischen Systemen „Remaining Windows rearm count“).
/rearm setzt den Zeitraum zurück. Er greift erst nach dem Neustart.
Tipp: Ausgabe in der Konsole statt im Popup
slmgr antwortet normalerweise mit einem Fenster. Per RDP oder in Skripten ist das lästig. Mit cscript landet die Ausgabe direkt in der Konsole:
cscript //nologo %windir%\system32\slmgr.vbs /dlv
Wie oft geht das?
In der Regel bis zu fünfmal. Verlass dich aber auf die Zahl aus slmgr /dlv, sie gilt für genau dein System. Steht dort 0, hilft nur noch eine Lizenz.
Rearms aufgebraucht: Evaluation in die Vollversion umwandeln
Mit einem gültigen Produktschlüssel machst du aus der Evaluation eine Vollversion, ohne neu zu installieren. Prüfe zuerst, in welche Editionen du wechseln kannst:
Der Server startet danach neu, manchmal zweimal. Auf einem Domain Controller funktioniert die Umwandlung nicht. Ist die Evaluation schon abgelaufen und der Server fährt sich ständig herunter, hilft dir Meine Windows-Lizenz ist abgelaufen. Was nun?
Windows Server bei Prepaid-Hoster
Mietest du einen Windows Server bei uns, ist er mit einer Evaluation ausgestattet, die 180 Tage gilt. Danach brauchst du eine gültige Lizenz oder setzt den Zeitraum wie oben beschrieben zurück.
Hast du Windows auf einem vServer über die automatische Installation im Cloud Manager eingerichtet und läuft der Guest Agent, übernimmt ein Cronjob den Rearm für dich. Du musst den Server danach nur neu starten. Das passiert nach bestem Bemühen und ohne Garantie, prüfe den Lizenzstatus deshalb trotzdem selbst mit slmgr /xpr. Auf Dedicated Servern und bei Installationen per eigenem ISO gibt es diesen Automatismus nicht.
Lizenzbestimmungen
Die Evaluation ist zum Testen gedacht. Wer Windows Server dauerhaft betreibt, ohne es zu aktivieren, verletzt die Lizenzbestimmungen von Microsoft, auch wenn das System technisch weiterläuft.
Grundsätzlich ist es in Ordnung, einen eigenen VPN Server auf deinem vServer zu betreiben. Es gibt allerdings Einschränkungen.
Einschränkungen bei virtuellen Servern
Jeder vServer hat ein festes Inklusivvolumen für Traffic: Smart Value 2,5 TB, Smart Essential 2,5 bis 5 TB, KVM Root Server 3.5 und Ryzen VPS 10 TB. Ist das Volumen verbraucht, sinkt die Bandbreite auf 10 %. Daneben gelten für VPN einige Einschränkungen.
VPN darf unter folgenden Bedingungen genutzt werden:
Nur für private Zwecke
Der VPN Zugang wird nur von dir selbst verwendet und wird nicht öffentlich betrieben
Der Traffic zählt zum Inklusivvolumen deines Servers
Solltest du Probleme mit der Erreichbarkeit deines Servers haben, weil er angegriffen wird, dann kannst du den dauerhaften Schutz aktivieren. Ansonsten ist dein Server 24/7 in der automatischen Erkennung. Wenn du denkst, dass du nicht angegriffen wirst, dein Server aber dennoch nicht funktioniert, schaue hier nach.
Wir prüfen deinen Server-Traffic rund um die Uhr auf ungewollte Störer! Der DDoS-Schutz von Prepaid-Hoster ist bei allen virtuellen Servern inklusive.
Wir verwenden den DDoS-Schutz von SYNLINQ. Die Arbor Sightline kümmert sich 24/7 um die Verfügbarkeit deines Servers.
Welche Profile stehen zur Verfügung?
Den Status deines gewählten AntiDDoS-Profils kannst du im Cloud-Manager einsehen. Dieser Wert ist ein wichtiger Bestandteil des Servers. Deshalb zeigen wir ihn dir direkt im Cloud-Manager an.
Du erhältst von uns eine E-Mail, wenn dein Server angegriffen wird. Informationen dazu findest Du auch direkt im Webinterface.
Habe ich Nachteile durch den DDoS-Schutz?
Nein, du hast keine Nachteile. Es kann nur sein, dass der Ping bei eingeschalteter Protection um 1-2 ms steigt. Andere Programme auf dem Server könnten eventuell false positives bewirken. Ein weiterer „Nachteil“ ist, dass Du auf Alternativ-Ports verzichten solltest, da die Protection-Profile auf ihre speziellen Game-Ports ausgerichtet sind.
Kann ich mehrere Profile auf einmal verwenden?
Nein. Du kannst dich nur für ein Profil entscheiden. Solltest Du einen Dienst haben, der einen speziellen Schutz benötigt, sollte sich dieser ohnehin auf einem extra vServer befinden.
Auf einem vServer bei Prepaid-Hoster installierst du phpMyAdmin am schnellsten per Klick über den App-Installer im Cloud Manager. Auf jedem anderen Debian- oder Ubuntu-Server geht es in rund 15 Minuten von Hand: entweder als Paket aus den Paketquellen oder als aktuelles Archiv von phpmyadmin.net, jeweils mit Apache oder nginx. Hier findest du alle Wege, dazu das Update und die wichtigsten Schritte zur Absicherung.
phpMyAdmin ist eine webbasierte Open-Source-Anwendung zur Verwaltung von MySQL- und MariaDB-Datenbanken. Tabellen anlegen, Daten bearbeiten, Benutzer verwalten, Datenbanken importieren und exportieren: alles im Browser statt auf der Kommandozeile. Die aktuelle stabile Version ist 5.2.3 (Stand Oktober 2026) und läuft ab PHP 7.2. phpMyAdmin 6 ist in Entwicklung und noch nicht für den Produktivbetrieb gedacht.
Welcher Weg passt zu dir?
App-Installer: Du hast einen vServer bei uns mit Debian und willst nichts konfigurieren.
Paket aus den Paketquellen: schnell eingerichtet, Updates kommen mit apt. Die Version hinkt etwas hinterher, Debian 13 bringt zum Beispiel 5.2.2 mit.
Manuell aus dem offiziellen Archiv: immer die neueste Version, läuft mit Apache und nginx gleich. Updates machst du selbst.
Variante 1: Per Klick mit dem App-Installer
Du kannst in unserem Webinterface bei jedem debian-basierten Linux vollautomatisch phpMyAdmin mit root-Zugang installieren.
Gehe dazu in den Cloud-Manager deines Servers.
Scrolle runter zu den Aktionen und wähle „App-Installer“ aus. Dort klickst du auf die „Webserver Utilities“.
Webserver Utilities installieren
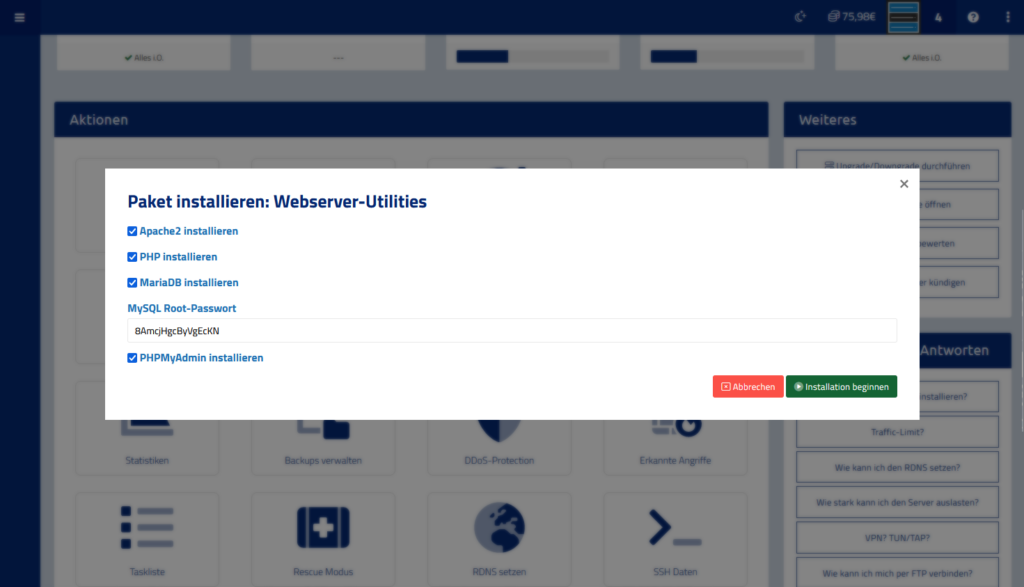
In diesem Dialog musst du alles auswählen. Denn für phpMyAdmin werden sowohl ein Webserver, die PHP Script-Engine und die Datenbank-Software MariaDB/MySQL-Server benötigt.
Klicke dann auf „Installation starten“.
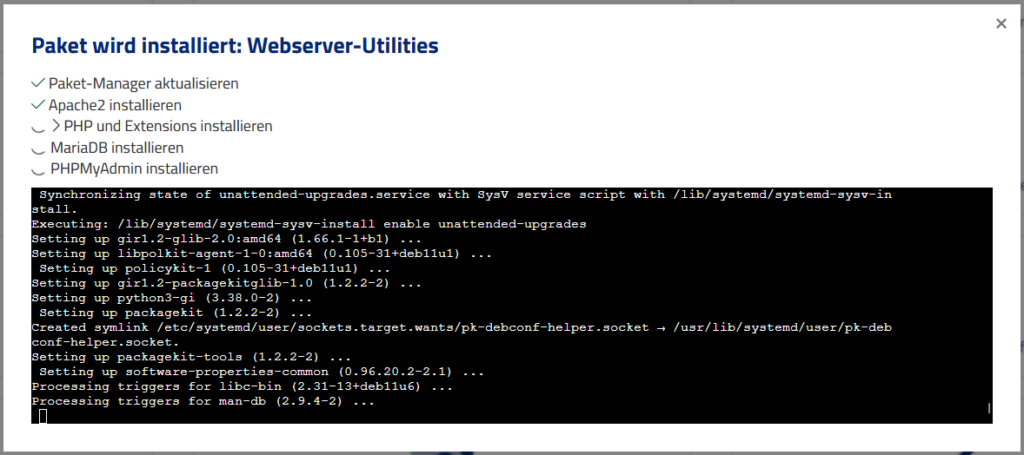
Laufende Installation der Webserver Utilities
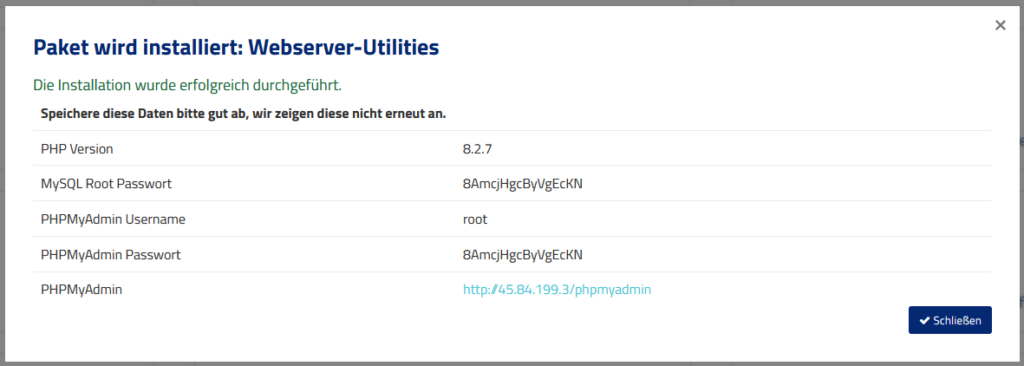
Jetzt musst du nur noch kurz warten, bis deine Installation fertig ist. Dir werden dann alle Daten angezeigt, die du für den Zugriff auf deine Datenbank benötigst.
Zugangsdaten nach der Installation der Webserver Utilities
Den App-Installer gibt es nicht bei Smart Essential. Dort und auf allen anderen Servern nimmst du einen der folgenden Wege. Was der App-Installer sonst noch kann, steht in Was kann der App-Installer im Cloud Manager?
Vorbereitung für die Installation von Hand
Du brauchst einen Server mit Debian 12 oder 13 bzw. Ubuntu 22.04 oder 24.04 und Root-Zugang per SSH. Bring das System auf den aktuellen Stand und installiere MariaDB, falls noch keine Datenbank läuft:
Auf aktuellen Debian- und Ubuntu-Versionen meldet sich der MariaDB-Benutzer root über den Unix-Socket an, also ohne Passwort und nur direkt auf dem Server. Im Browser klappt das nicht. Lege deshalb einen eigenen Benutzer mit Passwort an:
mariadb
CREATE USER 'dbadmin'@'localhost' IDENTIFIED BY 'DEIN-STARKES-PASSWORT';
GRANT ALL PRIVILEGES ON *.* TO 'dbadmin'@'localhost' WITH GRANT OPTION;
FLUSH PRIVILEGES;
EXIT;
Mit diesem Benutzer meldest du dich später in phpMyAdmin an. Für einzelne Projekte legst du besser Benutzer an, die nur ihre eigene Datenbank sehen.
Während der Installation fragt das Paket zwei Dinge ab:
Webserver: „apache2“ mit der Leertaste markieren, dann mit Tab auf „Ok“.
Datenbank mit dbconfig-common einrichten: „Ja“. Das Paket legt dann seine interne Konfigurationsdatenbank an. Lässt du das Passwort leer, wird ein zufälliges erzeugt.
Danach erreichst du phpMyAdmin unter http://62.68.75.69/phpmyadmin (statt der Beispiel-IP die deines Servers). Kommt eine 404-Seite, ist die Apache-Konfiguration nicht aktiv:
Das Paket richtet nginx nicht selbst ein. Installiere zuerst nginx und PHP-FPM, dann phpMyAdmin. Bei der Frage nach dem Webserver markierst du nichts und gehst direkt auf „Ok“.
Dieser Weg funktioniert auf jeder Distribution gleich und bringt dir immer die neueste stabile Version. Nutze ihn nicht zusätzlich zum Paket aus Variante 2, sonst kommen sich beide Konfigurationen in die Quere.
Der sed-Befehl setzt einen zufälligen, 32 Zeichen langen Schlüssel für die Cookie-Anmeldung. Prüfen kannst du das mit grep blowfish config.inc.php. Den Ordner setup brauchst du nicht, er wäre nur eine unnötige Angriffsfläche.
Apache einrichten
cat > /etc/apache2/conf-available/pma.conf <<'EOF'
Alias /phpmyadmin /var/www/phpmyadmin

<Directory /var/www/phpmyadmin>
    Options -Indexes +FollowSymLinks
    DirectoryIndex index.php
    Require all granted
</Directory>

<DirectoryMatch "^/var/www/phpmyadmin/(libraries|templates|tmp|vendor)/">
    Require all denied
</DirectoryMatch>
EOF
a2enconf pma
systemctl reload apache2
nginx einrichten
Füge in den server-Block deiner Seite diesen Abschnitt ein:
Gibt es /run/php/php-fpm.sock bei dir nicht, zeigt ls /run/php/ den richtigen Namen, zum Beispiel php8.4-fpm.sock unter Debian 13.
Jetzt rufst du http://62.68.75.69/phpmyadmin auf (mit der IP deines Servers) und meldest dich mit dem Benutzer an, den du oben angelegt hast.
phpMyAdmin aktualisieren
Paket aus den Paketquellen: Updates kommen mit den normalen Systemupdates.
apt update && apt upgrade
Manuelle Installation: Du ersetzt das Programm und behältst deine Konfiguration. Sichere vorher den Server. Bei einem vServer von uns legst du dafür im Cloud Manager einen Snapshot an, er wird nach 48 Stunden automatisch gelöscht.
Die installierte Version siehst du nach dem Login auf der Startseite rechts unter „phpMyAdmin“. Läuft alles, löschst du die alte Version mit rm -rf /var/www/phpmyadmin-alt. Neue Versionen und Sicherheitsmeldungen kündigt das Projekt auf phpmyadmin.net unter „News“ und „Security“ an.
phpMyAdmin absichern
Der Pfad /phpmyadmin wird ständig von Bots abgeklopft. Diese Punkte solltest du umsetzen, bevor echte Daten in der Datenbank liegen:
HTTPS einrichten: Ohne Verschlüsselung gehen Benutzername und Passwort im Klartext durchs Netz. Für nginx zeigt es Wie richte ich HTTPS mit nginx und Let’s Encrypt ein? Bei Apache nimmst du das Paket python3-certbot-apache und certbot --apache.
Zweite Passwortabfrage davor: Mit HTTP Basic Auth sehen Bots nicht einmal die Login-Seite. Datei anlegen mit apt install apache2-utils und htpasswd -c /etc/phpmyadmin.htpasswd dbadmin. Bei nginx kommen in den location /phpmyadmin-Block die Zeilen auth_basic "Admin"; und auth_basic_user_file /etc/phpmyadmin.htpasswd;, bei Apache in den Directory-Block AuthType Basic, AuthName "Admin", AuthUserFile /etc/phpmyadmin.htpasswd und Require valid-user statt Require all granted.
Nicht als root anmelden: Nutze eigene Benutzer wie oben beschrieben.
Aktuell bleiben: phpMyAdmin hatte in der Vergangenheit immer wieder Sicherheitslücken. Updates zeitnah einspielen.
Datenbank nicht unnötig öffnen: phpMyAdmin greift lokal auf die Datenbank zu. Den Port 3306 nach außen brauchst du dafür nicht. Wenn doch: MySQL von außen erreichbar machen
Häufige Stolpersteine
„#1045 Access denied for user ‚root’@’localhost’“: root meldet sich per Unix-Socket an, nicht per Passwort. Lege einen eigenen Benutzer an (siehe oben). Passwort vergessen? Wie setze ich das MySQL Passwort zurück?
Browser zeigt PHP-Code oder lädt eine Datei herunter: PHP ist nicht an den Webserver angebunden. Bei Apache fehlt libapache2-mod-php, bei nginx prüfst du mit systemctl status 'php*-fpm', ob PHP-FPM läuft.
502 Bad Gateway (nginx): Der Socket-Pfad hinter fastcgi_pass stimmt nicht. Mit ls /run/php/ nachsehen und anpassen.
404 unter /phpmyadmin: Bei Apache ist die Konfiguration nicht aktiviert (a2enconf), bei nginx fehlt der location-Block oder nginx wurde nicht neu geladen.
Hinweis zur geheimen Passphrase (blowfish_secret): In der config.inc.php fehlt der Schlüssel oder er ist nicht genau 32 Zeichen lang. Den sed-Befehl von oben erneut ausführen.
„The mysqli extension is missing“:apt install php-mysql, danach Apache bzw. PHP-FPM neu starten.
Import bricht bei großen Dateien ab: Erhöhe upload_max_filesize und post_max_size in der php.ini unter /etc/php/<Version>/apache2/ bzw. /etc/php/<Version>/fpm/. Bei nginx zusätzlich client_max_body_size 64M; im server-Block setzen. Danach Dienste neu starten.
Noch keinen Server?
Bei Prepaid-Hoster bekommst du einen vServer mit Debian oder Ubuntu ohne Vertragsbindung: aufladen statt abonnieren. AMD EPYC, NVMe und Rechenzentrum in Offenbach am Main bei Frankfurt. Mit dem App-Installer im Cloud Manager sparst du dir die Handarbeit oben komplett. vServer ansehen
Ja, auf unseren Servern sind alle Ports freigegeben. Du hast keinerlei Einschränkungen. Die Software-Firewall (iptables) ist standardmäßig auf „ALLOW“ gesetzt.
Wenn du also auf deinem Linux-Server ein Programm startest, das einen Port öffentlich öffnet, musst Du diesen nicht erst explizit öffnen. Du brauchst also kein explizites Port Forwarding durchführen, wie es beispielsweise bei dir zu Hause der Fall sein könnte.
Wenn dein Programm von außen nicht erreichbar ist, prüfe zunächst deine Firewall. In der Regel liegt das Problem allerdings an der Abhorch-Methode des Programms. Wenn der Port auf „127.0.0.1“ geöffnet ist, kannst du nur von der Maschine selbst aus auf den Port zugreifen. Du müsstest entweder deine eigene IP-Adresse als „Bind“-IP setzen oder „0.0.0.0“ verwenden. So wird dein Programm auch von außen erreichbar.
Nein. Nested Virtualization ist auf unseren KVM vServern deaktiviert. In der VM steht kein AMD-V und kein Intel VT-x zur Verfügung, Proxmox, Hyper-V, VirtualBox mit Hardwarebeschleunigung oder eigene KVM-Gäste laufen dort also nicht. Und ehrlich gesagt: Nach allem, was 2026 bekannt geworden ist, gehen wir nicht davon aus, diese Funktion auf geteilten Hosts jemals freizuschalten. Wer eigene VMs betreiben will, ist mit einem Dedicated Server mit Virtualisierung richtig.
Wofür benötige ich Virtualisierung?
Virtualisierung brauchst du, wenn auf deinem Server weitere, vollständig eigenständige Betriebssysteme laufen sollen. Typische Werkzeuge dafür sind Proxmox VE, Hyper-V, VMware ESXi oder KVM mit libvirt. Auf einem vServer wäre das eine zweite Virtualisierungsebene, eben Nested Virtualization: Unser Host betreibt deine VM, und deine VM betreibt wiederum eigene VMs.
Warum ist Nested Virtualization deaktiviert?
Der Hauptgrund ist Sicherheit. Auf einem Host laufen viele Kunden-VMs nebeneinander. Die wichtigste Aufgabe des Hypervisors ist, diese VMs sauber voneinander und vom Host zu trennen. Genau an dieser Grenze ist Nested Virtualization in diesem Jahr mehrfach gebrochen.
Die Sicherheitslücken von 2026
Januscape (CVE-2026-53359), veröffentlicht im Juli 2026, CVSS 8,8: ein Use-after-free in der Shadow-MMU von KVM auf x86, betroffen sind Intel und AMD. Der Fehler steckte rund 16 Jahre im Linux-Kernel. Ein Gast mit Root-Rechten kann den Host zum Absturz bringen, und damit alle anderen VMs auf diesem Host. Laut den Forschern ist auch Codeausführung auf dem Host möglich. Für eine vollständige Korrektur gehört zusätzlich der Fix zu CVE-2026-46113 dazu, der denselben Codepfad betrifft.
Zapscape (CVE-2026-64561), veröffentlicht im August 2026: wieder die Shadow-MMU von KVM auf x86, wieder ein Use-after-free. Hier gibt es einen öffentlichen Proof of Concept, der den Ausbruch aus der VM bis zu Root-Rechten auf dem Host zeigt, demonstriert auf AMD. Der betroffene Code stammt aus dem Jahr 2020.
Beide Lücken haben dieselbe Voraussetzung: Der Host muss dem Gast Nested Virtualization anbieten. Erst dann muss KVM für die verschachtelten VMs auf die alte Shadow-MMU zurückgreifen, und genau dort sitzen die Fehler. Die zweite Voraussetzung ist Root im Gast. Auf einem vServer hat jeder Kunde Root, das ist ja der Sinn eines Root-Servers. Für einen Angreifer ist diese Hürde also schon genommen, sobald er einen vServer bestellt.
Bei uns war und ist Nested Virtualization auf allen Hosts deaktiviert. Dieser Angriffsweg war deshalb bei Prepaid-Hoster nie offen.
Und das, was noch niemand gefunden hat
Für Januscape und Zapscape gibt es Patches. Das Problem ist ein anderes: Beide Fehler lagen jahrelang unentdeckt im Kernel, einer davon 16 Jahre. Der Codepfad für Nested Virtualization ist alt, komplex und wird im normalen Betrieb kaum benutzt. Es wäre naiv anzunehmen, dass dort jetzt alles gefunden ist. Und ein einziger Ausbruch trifft nicht nur den Kunden, der ihn auslöst, sondern alle VMs auf demselben Host.
Deshalb lautet unsere ehrliche Antwort: Wir planen nicht, Nested Virtualization auf den vServern freizuschalten, und wir können auch nicht versprechen, dass sich das jemals ändert. Das Risiko für alle anderen Kunden auf einem Host steht in keinem Verhältnis zum Nutzen für wenige.
Machen andere Hoster das anders?
Manche ja. Wir gehen aber davon aus, dass es bei Hostern, denen die Sicherheit ihrer Kunden wichtig ist, genauso läuft wie bei uns: Nested Virtualization auf geteilten Hosts bleibt aus. Falls dein Anbieter die Funktion auf vServern anbietet, lohnt sich die Frage, wie er mit Lücken wie Januscape und Zapscape umgeht.
Faire Auslastung
Dazu kommt ein zweiter Grund: Virtuelle Server sind dafür gemacht, Last günstig zu verteilen. Eine weitere Virtualisierungsebene kostet zusätzlich Leistung und macht die Auslastung eines Hosts schwer planbar. Ohne Nested Virtualization bleibt die Leistung für alle Kunden auf einem Host stabil.
Kann ich Docker benutzen?
Ja. Docker braucht keine Hardware-Virtualisierung, Container teilen sich den Kernel deines vServers. Docker läuft auf unseren KVM vServern ohne Einschränkung. Wie du es einrichtest, steht in vServer mit Docker: Installation, Compose und Docker Hub.
Gleiches gilt für andere Container-Lösungen wie LXC oder Podman. Für viele Fälle, in denen man reflexartig an eine VM denkt (getrennte Dienste, Testumgebungen, mehrere Projekte auf einem Server), reichen Container völlig aus.
Reine Software-Emulation, etwa QEMU ohne KVM-Beschleunigung, startet zwar auch ohne AMD-V oder VT-x. Für den ernsthaften Betrieb ist sie aber viel zu langsam.
Die Lösung für eigene VMs: Dedicated Server
Wenn du wirklich eigene virtuelle Maschinen brauchst, etwa für Proxmox, Hyper-V, ein Homelab im Rechenzentrum oder eigene Kunden-VMs, nimm einen Dedicated Server. Dort gehört dir die komplette Hardware, AMD-V bzw. Intel VT-x stehen dir uneingeschränkt zur Verfügung.
Und hier passt die Sache auch sicherheitstechnisch: Auf einem Dedicated Server teilst du dir den Hypervisor mit niemandem. Selbst wenn in einer deiner VMs ein Ausbruch passieren sollte, trifft er nur dein eigenes System und keine fremden Kunden. Ob alle Patches eingespielt sind, entscheidest du selbst.
Rund 100 Konfigurationen, Standorte Falkenstein und Nürnberg
Prepaid wie gewohnt, ohne Vertragsbindung
Auslieferung im Rescue-Modus, Installation im Dedicated Cloud Manager
Unmanaged: Hardware und Erreichbarkeit stellen wir sicher, das Betriebssystem und deine VMs verwaltest du