Mein Server Startet nicht – Bluescreen – Schnellhilfe (Windows/WinRE)

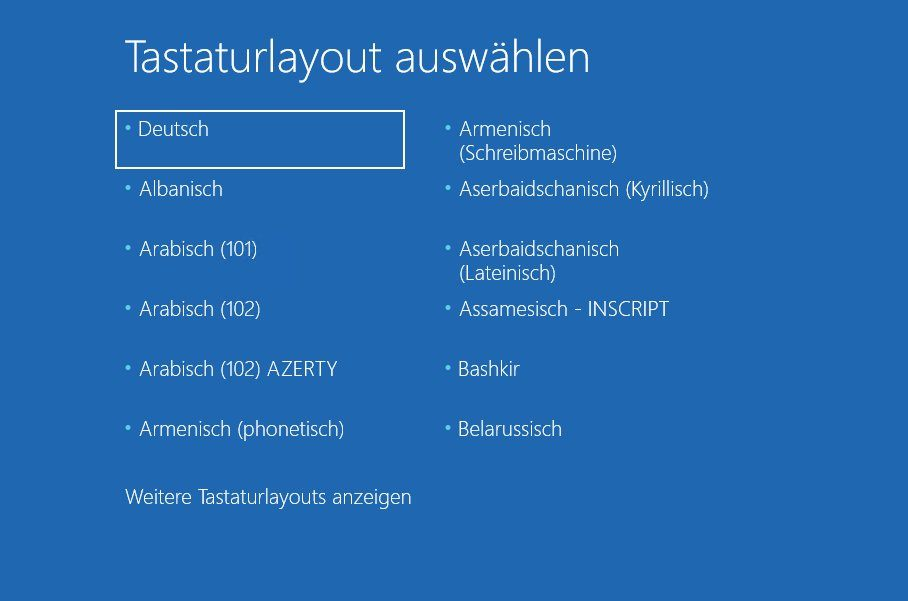
Typisches Bild: In der VNC-Konsole erscheint „Tastaturlayout wählen“ – das ist die Windows-Wiederherstellungsumgebung (WinRE). Der Bootvorgang steckt fest, häufig wegen eines fehlerhaften Updates.

1) VNC öffnen & Bildschirm betrachten

  • Vionity → Server → VNC-Konsole starten
  • Was zeigt der Bildschirm an?
Wenn Du das siehst, befindet sich dein Windows im Reparaturprogramm. Oft leider nicht Wiederherstellbar.

2) WinRE – Funktioniert die Reparatur?

Problembehandlung → Erweiterte Optionen

Diese Sektion kannst Du in der Regel überspringen, wenn du keine Windows Wiederherstellungspunkte angelegt hast.

Alle Schritte direkt in der VNC-Konsole ausführen.

  1. Deutsches Tastaturlayout wählen
  2. Starthilfe
  3. Updates deinstallieren → zuerst Qualitätsupdate, dann Funktionsupdate
  4. Starteinstellungen → Abgesicherter Modus (mit Netzwerk) → zuletzt installierte Treiber/Software entfernen, neu starten

Sollten einzelne Optionen nicht verfügbar sein, stehen sie nicht zur Verfügung. Fahre mit der nächsten Sektion fort. Beachte: Wiederherstellungspunkte (von Windows) sind nur verfügbar, wenn diese zuvor manuell aktiviert wurden.

3) Backup wiederherstellen

Diese Sektion kannst Du überspringen, wenn Du keine kostenlosen Backups im Webinterface aktiviert hast.

  • Vionity → Backups/Snapshots → älteres Backup wählen → Wiederherstellen
  • Updates können zeitversetzt Fehler auslösen → ggf. mehrere ältere Backups testen

4) Keine Backups? Nichts hilft? Neuinstallation

Windows in Vionity neu installieren und Daten aus eigener Sicherung einspielen. Eigene Backups sind laut AGB verpflichtend.

5) Optional: Techniker (Datenzugriff)

Wenn keine Backups funktionieren, prüfen wir – sofern verfügbar – eine Technikerleistung (Backup-Datenträger read-only einhängen). Bitte hab Verständnis: Wurde die kostenfreie Backup-Funktion vorher nicht aktiviert, ist eine Wiederherstellung in der Regel nicht möglich. Wir können nur wiederholen: Eigene Datensicherungen sind laut AGB verpflichtend; in solchen Fällen können wir die Anfrage ggf. ablehnen und nur die Neuinstallation anbieten.

  • Backup-Datenträger read-only als zweite Festplatte einhängen lassen
  • Werktags, Verfügbarkeit terminabhängig, max. 7 Tage
  • Im Vorab kostenpflichtig, ohne Garantie auf Vollständigkeit/Konsistenz

6) Grenzen

Ohne eigene Backups und ohne verfügbare Technikerressource sind uns die Hände gebunden – praktisch bleibt nur die Neuinstallation. Der Support kann Update-/Treiberfehler nicht garantiefähig beheben.

7) Ticket-Checkliste

  • Server-ID/Hostname, Zeitpunkt des Fehlers
  • Screenshot aus der VNC-Konsole (WinRE/STOP-Code)
  • Letzte Änderungen (Updates/Treiber/Software)
  • Bereits probiert (Starthilfe, Update-Rollback, Safe-Mode, Backup-Restore)
  • Getestete Backup-Zeitpunkte

Zukünftige Prävention

Vorweg: Auf Inhalte und Qualität von Windows-Updates haben wir keinen Einfluss. Updates bleiben dennoch sicherheitsrelevant und sollten nicht dauerhaft ausgesetzt werden.

Backups im Webinterface (empfohlen: 1×/Woche)

  • Aktivieren: In Vionity Backups/Snapshots einschalten und mind. wöchentlich planen (z. B. mittwochs im Zeitfenster „Nachts (Empfohlen)“, ca. 03:00 Uhr).
  • Update-Retard abfangen: Wöchentliche Backups puffern verzögert wirksame Updates. Bei 3 Slots hast du bis zu 3 Wochen Rückhaltezeit (bei wöchentlichem Intervall).
  • Extra-Snapshot vor Patchday: Vor größeren Windows-/Treiber-Updates zusätzlich manuell einen Snapshot anlegen.

Wiederherstellungspunkte in Windows

  • Computerschutz aktivieren: Systemsteuerung → System → Computerschutz für Laufwerk C: einschalten, Speicherlimit setzen.
  • Regelmäßig planen: Vor Updates manuell einen Wiederherstellungspunkt erstellen.

Disaster-Recovery prüfen

  • Restore-Probe: Quartalsweise ein Backup testweise in zweite VM zurückspielen (Boot & App-Check).
  • Offsite/3-2-1: Mindestens eine zusätzliche, getrennte Kopie außerhalb des Systems aufbewahren.
  • Wartungsfenster & Change-Log: Updates nur in definierten Zeitfenstern durchführen und Änderungen dokumentieren.
  • Monitoring & Alerts: Benachrichtigungen für fehlgeschlagene Backups, Reboots und Boot-Fehler aktivieren.

Wichtig (AGB): Eigene Datensicherungen sind verpflichtend. Wenn keine Backups vorliegen und kein Techniker verfügbar ist, sind uns die Hände gebunden – dann bleibt in der Regel nur die Neuinstallation.
Ich kann den Server nicht starten, was jetzt?

Wenn dein Server nicht startet oder das Energie-Panel in Vionity leer bleibt – so gehst du vor


1. Statusseite prüfen

Bevor du irgend­etwas anderes unternimmst, wirf einen Blick auf unsere Statusseite.

  • Liegt dort eine Störung oder geplante Wartung vor, warte zunächst die Ent­störung ab – weitere Schritte sind solange nicht nötig.

2. Energie-Panel („Energiefeld“) verstehen und richtig handeln

Häufige Ursache: Überschneidende Befehle

  • Nach „Stop“ abwarten: Erst wenn Vionity ausdrücklich meldet, dass der Server aus ist (30 s – 2 min), darfst du einen neuen Befehl senden.
  • „Neustart“ dauert länger als ein einfacher Start oder Stop – plane 2 – 5 Minuten ein.
  • Keine neuen Befehle, solange der bisherige nicht abgeschlossen ist.

Längere Boot-Zeit nach Hardware-Änderungen

  • Beim Start wird die VPS-Festplatte kurz auf dem Host gemountet, um z.B. SSH-Config oder Guest-Agent zu übernehmen.
  • Währenddessen lehnt der Hypervisor weitere Befehle ab – in Vionity wirkt das wie „kein Status“ (leeres Energie-Panel), obwohl der Server im Hintergrund noch bootet.

3. Schritt-für-Schritt-Vorgehen, wenn das Energie-Panel leer bleibt

  1. Geduld haben
    • Nach „Start“ oder „Neustart“ mindestens 5 Minuten warten, speziell nach CPU-/RAM-Upgrades.
  2. Konsole checken
    • Per KVM/VNC in Vionity auf Fehlermeldungen wie „disk busy“ prüfen, falls sichtbar. Steht dort die Eingabezeile (initramfs), hilft Server hängt im initramfs.
  3. Support einschalten
    • Bleibt das Panel nach ≈ 10 Minuten leer, eröffne ein Ticket mit Uhrzeit des Befehls (z.B. „Neustart um 14:35“) und Hinweis auf leeres Energie-Panel.
    • Wir setzen dann nur den Status zurück und starten deinen Server manuell – deine Daten bleiben unangetastet.

Kurzfassung:

  1. Status­seite checken.
  2. Bei leerem Panel warten, keine Befehle stapeln.
  3. Nach ≈ 10 Minuten und/oder Fehler­meldungen: Support kontaktieren.

So stellst du sicher, dass dein VPS nicht durch überlappende Befehle ausgebremst wird und nach Änderungen sauber durch­startet.

Kann ich die IP-Adresse meines vServers ändern?

Wenn du bei Prepaid-Hoster einen VPS mietest, erhältst du einen vollständig provisionierten Server mit:

  • Online-Erreichbarkeit: Dein VPS ist direkt nach der Einrichtung erreichbar.
  • Stabile Internetverbindung: Die Netzwerkverbindung ist getestet und funktionsfähig.
  • Vollständiger Zugriff: Du kannst per RDP, SSH oder über einen Webbrowser auf deinen Server zugreifen.

Damit erfüllen wir unsere vertragliche Leistung, indem wir dir einen funktionsfähigen VPS zur Verfügung stellen. Beachte jedoch, dass wir keine Gewähr übernehmen für die Kompatibilität mit Drittanbieter-Software oder externen Diensten, insbesondere wenn:

  • IP-Adressen gesperrt werden (z. B. durch Onlinespiele, E-Mail- oder Streaming-Anbieter),
  • Nutzungsbeschränkungen aufgrund vorheriger Aktivitäten oder Verstößen gegen externe AGB vorliegen,
  • Blacklist-Einträge deine IP betreffen (öffentlich oder privat).

Typische Bereiche, in denen Probleme auftreten können, sind unter anderem:

  • Online-Spiele (z. B. DarkOrbit)
  • E-Mail- oder Streaming-Provider
  • Captcha-Systeme oder Anti-Bot-Schutz

IP-Zuweisung und -Wechsel

Bei der ersten Bestellung wird dir eine IP-Adresse zugewiesen, die du (im Regelfall) während der gesamten Vertragslaufzeit behältst. Selbst wenn einzelne Dienste deine IP gesperrt haben oder du Anwendungsprobleme feststellst, können wir die IP nicht einfach austauschen. Ein IP-Wechsel ist grundsätzlich nur dann möglich, wenn:

  1. Eine Störung der Server-Erreichbarkeit vorliegt, die nachweislich nicht in deiner Anwendung, sondern in unserer Infrastruktur begründet ist, oder
  2. Ein technischer Defekt der IP-Adressen-Vergabe oder Routing-Fehler auf unserer Seite auftritt.

Wunsch nach einer neuen IP-Adresse

Falls du trotzdem eine neue IP-Adresse benötigst und dies vertraglich möglich ist, gibt es folgende Vorgehensweise:

  1. Bestelle zuerst einen neuen Server: In der Regel erhältst du dadurch automatisch eine neue IP-Adresse.
  2. Kündige anschließend den alten Server: Was mit der restlichen Laufzeit passiert, hängt von der Produktlinie ab. In den ersten 30 Minuten nach der Bestellung kannst du jeden Server gebührenfrei stornieren. Einen KVM Root Server 3.5 kannst du sofort kündigen. Die Restlaufzeit bekommst du als Sonderguthaben gutgeschrieben, das du für deinen neuen Server nutzen kannst. Es wird nicht ausgezahlt. Smart Value kannst du nur zum Laufzeitende kündigen. Bei Smart Essential hinterlegst du die Kündigung oder lässt den Server auslaufen.

Achtung: Wenn du erst den alten Server kündigst und danach einen neuen bestellst, besteht die Gefahr, dieselbe IP-Adresse erneut zugewiesen zu bekommen. Stelle daher sicher, dass du die Reihenfolge einhältst: neuer Server → neue IP → Kündigung alter Server.


Keine Kompatibilitätsgarantie

Auch wenn dein VPS technisch einwandfrei läuft, übernehmen wir keine Garantie, dass bestimmte Drittanbieter-Dienste oder -Anwendungen reibungslos funktionieren. Zu den häufigsten Fällen zählen:

  • IP-Blockierungen durch externe Anbieter
  • Zugangsbeschränkungen, weil die IP zuvor für Regelverstöße verwendet wurde
  • Blacklist-Einträge, die verhindern, dass E-Mails zugestellt oder bestimmte Dienste genutzt werden können

Sollte deine IP-Adresse für einen Dienst gesperrt sein, überprüfe zunächst, ob der Dienst selbst eine Entblockung anbietet (z. B. durch Entschuldigungsmail, Abmahnungen oder Feedback-Formulare). Eine Änderung der IP-Adresse bei uns ist nur unter den oben beschriebenen Bedingungen möglich.

Mein Server fährt andauernd herunter, warum?


Mögliche Ursachen für das wiederholte Herunterfahren deines Servers

Wenn sich dein Server regelmäßig von selbst herunterfährt oder neustartet, kann das verschiedene Gründe haben. Hier sind die häufigsten Ursachen und was du tun kannst:

1. Abgelaufene Windows-Lizenz

Wenn du die Windows Server Evaluation-Version nutzt, fährt sich das System nach Ablauf der Lizenz meist innerhalb von 30 Minuten automatisch herunter. Das tritt in der Regel rund 180 Tage nach der Erstinstallation auf.

Was du tun kannst:
Hinterlege eine gültige Lizenz, um den Server stabil betreiben zu können. Die Lizenz lässt sich direkt im Windows-Setup oder über die Kommandozeile aktivieren. Bei Prepaid-Hoster.de bieten wir leider keine Lizenzen an.

Hinweis für Dedicated Server:
Sollte dein System durch die Lizenzproblematik nicht mehr starten, übernehmen wir einen manuellen Neustart einmalig kostenlos. Öffne dazu einfach ein Support-Ticket.


2. Unzureichende Systemressourcen

Wenn dein Server nicht genug Leistung hat, um alle Dienste stabil zu betreiben, kann das zu Neustarts oder plötzlichem Herunterfahren führen. Das gilt für Windows genauso wie für Linux.

Typische Anzeichen:

  • Der RAM ist dauerhaft voll ausgelastet
  • Die CPU läuft am Limit
  • Prozesse werden durch das System beendet (unter Linux z. B. durch den OOM-Killer)

Was du tun kannst:
Überprüfe die Auslastung deines Servers im Cloud Manager. Wenn du dauerhaft an der Leistungsgrenze arbeitest, solltest du ein Upgrade in Betracht ziehen – vor allem bei datenbankintensiven oder speicherhungrigen Anwendungen wie Nextcloud, Gameservern oder Java-Anwendungen.


3. Hardwareproblem

Bei Dedicated Servern – seltener auch auf dem Hostsystem deines vServers – kann ein Hardwaredefekt die Ursache sein. Dazu gehören etwa defekte RAM-Module, thermische Probleme oder Fehler auf der SSD.

Was du tun kannst:

  • Bei Dedicated Servern solltest du regelmäßig die Logs deines Systems prüfen.
  • Bei vServern: Wenn dir ungewöhnliches Verhalten auffällt, kontaktiere unseren Support. Sollte ein Hostsystem betroffen sein, leiten wir sofort Maßnahmen ein und informieren dich aktiv.

Wenn du dir unsicher bist, woran es liegt: Support-Ticket aufmachen, wir helfen dir, die Ursache einzugrenzen.

tmux: Befehle und Tastenkürzel für Sitzungen, Fenster und Panes

Mit tmux laufen Befehle auf deinem Linux-Server weiter, auch wenn deine SSH-Verbindung abbricht. Anders als screen teilt tmux dein Terminal in Fenster und Bereiche, etwa links ein Log mit tail -f, rechts deine Shell.

Kurz: tmux new -s name startet eine Sitzung, Strg + B, dann D schickt sie in den Hintergrund, tmux attach -t name holt sie zurück. Die wichtigsten Befehle auf einen Blick:

AktionBefehl oder Taste
Neue Sitzung mit Namentmux new -s name
Sitzung verlassen, läuft weiterStrg + B, dann D
Laufende Sitzungen anzeigentmux ls
Sitzung wieder öffnentmux attach -t name
Sitzung beendentmux kill-session -t name
Neues Fenster (Tab)Strg + B, dann C
Fenster wechselnStrg + B, dann N oder P
Bereich teilen: untereinander / nebeneinanderStrg + B, dann " / %
Zwischen Bereichen wechselnStrg + B, dann Pfeiltaste
Nach oben scrollenStrg + B, dann [, beenden mit Q

Was ist tmux und warum sollte ich es nutzen?

tmux steht für Terminal Multiplexer. Es ermöglicht Dir, mehrere Terminals in einer SSH-Verbindung oder einer Konsole zu betreiben. Dabei kannst Du Fenster (Windows), Unterfenster (Panes) und Sessions organisieren – ähnlich wie Tabs und Splits in einem Code-Editor.

Vorteile gegenüber screen:

  • Geteilte Fenster (horizontal/vertikal)
  • Fenster-Navigation wie in einem modernen Editor
  • Anpassbares Keybinding-System
  • Aktive Community & regelmäßige Weiterentwicklung

Wie installiere ich tmux?

Debian / Ubuntu:

apt install tmux

CentOS / RHEL:

yum install tmux

Arch Linux:

pacman -S tmux

Wie starte ich tmux und beginne eine Sitzung?

Starte eine neue tmux-Session ganz einfach mit:

tmux

Du befindest Dich nun in einer neuen Sitzung mit einem Standard-Fenster und einer Shell.

Sitzung benennen (optional, empfohlen):

tmux new -s meinname

Beispiel:

tmux new -s devserver

Wie kann ich tmux-Sessions verwalten?

Sitzung verlassen (ohne sie zu beenden):

Strg + B, dann D

Alle Sitzungen auflisten:

tmux ls

Zu einer Sitzung zurückkehren:

tmux attach -t meinname

Sitzung beenden (innerhalb von tmux):

exit

Wie arbeite ich mit Fenstern und Panes?

Fenster (wie Tabs)

  • Neues Fenster: Strg + B, dann C
  • Zwischen Fenstern wechseln: Strg + B, dann N (nächstes) Strg + B, dann P (vorheriges)
  • Fenster umbenennen: Strg + B, dann ,

Panes (wie Splits)

  • Horizontal splitten: Strg + B, dann "
  • Vertikal splitten: Strg + B, dann %
  • Zwischen Panes wechseln: Strg + B, dann Pfeiltaste
  • Pane schließen: exit

Wie kann ich tmux anpassen oder besser nutzen?

  • In Deiner ~/.tmux.conf kannst Du Dir eigene Shortcuts definieren.
  • Du kannst den Prefix (Strg + B) durch etwas anderes ersetzen, z. B. Strg + A.
  • Mit Plugins wie tmux-resurrect oder tmuxinator lassen sich Sessions speichern und automatisch wiederherstellen.

Beispiel: Prefix ändern in der Konfigurationsdatei:

set-option -g prefix C-a
unbind C-b
bind C-a send-prefix

screen oder tmux?

Beide halten Sitzungen am Leben. screen ist auf vielen Systemen schon installiert und reicht für einen einzelnen lang laufenden Befehl. tmux kann Fenster teilen, lässt sich besser anpassen und ist die bessere Wahl, wenn du regelmäßig mit mehreren Ansichten arbeitest.


Was kann ich tun, wenn ich tmux optimal für Server-Nutzung einsetzen will?

Gerade auf Servern ist tmux ein Gamechanger. Du kannst damit:

  • Lang laufende Prozesse sicher starten (z. B. Backups, Updates)
  • Mehrere Serverfenster gleichzeitig offen halten
  • Logfiles überwachen (tail -f) und gleichzeitig andere Dinge tun
  • Mehr Ordnung und Geschwindigkeit in Deinen Admin-Alltag bringen

Linux screen: Sitzung starten, trennen, wiederfinden und beenden

Mit screen laufen Befehle auf deinem Linux-Server weiter, auch wenn deine SSH-Verbindung abbricht oder du den Rechner zuklappst. Ideal für Backups, große Kopieraktionen, Installationen oder Software ohne eigenen Dienst.

Kurz: screen -S name startet eine Sitzung, Strg + A, dann D schickt sie in den Hintergrund, screen -r name holt sie zurück. Die wichtigsten Befehle auf einen Blick:

AktionBefehl oder Taste
Neue Sitzung mit Namenscreen -S name
Sitzung verlassen, läuft weiterStrg + A, dann D
Laufende Sitzungen anzeigenscreen -ls
Sitzung wieder öffnenscreen -r name
Hängende Sitzung übernehmenscreen -D -r name
Nach oben scrollenStrg + A, dann [, beenden mit Esc
Sitzung von außen beendenscreen -X -S name quit
Ausgabe mitschreibenscreen -L -S name (Log in screenlog.0)

Du willst Fenster teilen oder mehrere Ansichten nebeneinander? Dann ist tmux die bessere Wahl.


Was ist screen und wofür brauche ich es?

screen ist ein Terminal-Multiplexer – damit kannst Du mehrere, voneinander unabhängige Sitzungen innerhalb eines einzigen SSH-Terminals starten. Jede dieser Sitzungen läuft im Hintergrund weiter, auch wenn Du Dich vom Server trennst oder Deine Internetverbindung verlierst.

Typische Anwendungsfälle:

  • Lang laufende Datenübertragungen (z. B. mit rsync)
  • Backups oder große Installationen
  • Prozesse, die Du nicht aus Versehen abbrechen willst
  • Mehrere parallele Aufgaben in einem SSH-Fenster

Wie installiere ich screen?

Unter den meisten Linux-Distributionen ist screen entweder schon vorinstalliert oder kann schnell nachinstalliert werden:

Debian / Ubuntu:

apt install screen

CentOS / RHEL:

yum install screen

Arch Linux:

pacman -S screen

Wie starte ich eine neue screen-Sitzung?

Der Start einer neuen Sitzung ist einfach:

screen -S meinname
  • Der Parameter -S gibt Deiner Sitzung einen Namen, z. B. backup, update, transfer.

Beispiel:

screen -S datenbackup

Nach dem Start befindest Du Dich direkt in der neuen Sitzung und kannst wie gewohnt Befehle ausführen.


Wie verlasse ich eine screen-Sitzung, ohne sie zu beenden?

Du kannst Deine Sitzung „detachen“, also in den Hintergrund schicken, ohne sie zu beenden:

Strg + A, dann D

Das bedeutet:

  • Halte Strg gedrückt, drücke dann A, lasse beide los, drücke dann D.

Du landest wieder im normalen SSH-Terminal, die screen-Sitzung läuft im Hintergrund weiter. Und dein dort eingegebener Befehl ebenfalls.


Wie finde ich meine laufenden screen-Sitzungen wieder?

Um alle aktiven Sessions aufzulisten:

screen -ls

Beispielausgabe:

There are screens on:
	19765.datenbackup	(Detached)
	19802.updatesession	(Detached)
2 Sockets in /run/screen/S-root.

Du siehst hier den Namen und die interne ID der Sitzungen.


Wie öffne ich eine screen-Sitzung wieder?

Du kannst die Sitzung mit dem Namen oder der ID wieder aufnehmen:

Nach Name:

screen -r datenbackup

Nach ID:

screen -r 19765

Wenn nur eine Sitzung existiert, kannst Du auch einfach schreiben:

screen -r

Wie beende ich eine screen-Sitzung?

Wenn Du mit der Sitzung fertig bist, kannst Du sie auf zwei Arten beenden:

  1. Beende den laufenden Prozess (z. B. exit, Ctrl + C) und gib dann:
exit
  1. Alternativ kannst Du einfach den Screen-Befehl nutzen:
screen -X -S datenbackup quit

Wie kann ich mehrere screen-Sitzungen parallel nutzen?

Du kannst beliebig viele Sitzungen gleichzeitig starten – jede bekommt einfach einen eigenen Namen:

screen -S update
screen -S log-analyse
screen -S rsync-job

Mit screen -ls kannst Du später zwischen ihnen wechseln.


Wie mache ich screen noch komfortabler?

Hier ein paar zusätzliche Tipps:

  • Nutze Namen für die Sessions (-S), das macht die Übersicht leichter.
  • Wenn Du regelmäßig dieselben Prozesse startest, kannst Du Dir ein kleines Start-Skript bauen.
  • Kombiniere screen mit Tools wie htop, rsync, tail -f oder watch für live-Überwachung.

Was mache ich, wenn eine screen-Sitzung blockiert ist?

Manchmal bleibt eine Sitzung in einem „Attached“-Status hängen. Dann kannst Du sie erzwingen:

screen -D -r datenbackup
  • -D: trennt die Sitzung zwangsweise
  • -r: verbindet Dich direkt wieder damit

Wie kann ich per SSH auf einen Linux-Server zugreifen und Daten übertragen?

In dieser Anleitung erfährst Du, wie Du Dich per SSH mit einem Linux-Server verbindest, Daten zwischen zwei Servern überträgst und Dateien auf Deinen eigenen PC herunterlädst.

Was ist SSH und wofür brauche ich es?

SSH (Secure Shell) ist ein sicheres Protokoll, mit dem Du Dich auf einem entfernten Linux-Server einloggen kannst. Es wird verwendet, um:

  • Befehle aus der Ferne auszuführen
  • auf Server-Dateien zuzugreifen
  • Daten sicher zu übertragen

Du arbeitest dabei über die Kommandozeile (Terminal), ganz ohne grafische Oberfläche. Unter Windows kannst Du Tools wie PuTTY oder WinSCP verwenden.


Wie verbinde ich mich per SSH mit einem Linux-Server?

Dafür brauchst Du:

  • die IP-Adresse des Servers
  • Deinen Benutzernamen (in der Regel root)
  • Dein Passwort oder einen SSH-Schlüssel

Beispiel (Linux, macOS oder Windows mit WSL):

ssh root@123.123.123.123

Beim ersten Login wirst Du gefragt, ob Du dem Server vertraust – gib yes ein und bestätige mit Enter. Danach folgt die Passwortabfrage.

Tipp für Windows-Nutzer: Du kannst auch das kostenlose Programm PuTTY verwenden, um die Verbindung herzustellen.


Wie übertrage ich Daten von einem Linux-Server auf einen anderen?

Methode 1: Mit scp (secure copy)

Ideal für kleinere Ordner oder einzelne Dateien.

Beispiel:

scp -r /var/www/html root@212.87.215.194:/root/html-backup
  • -r steht für „rekursiv“ und überträgt ganze Verzeichnisse.

Methode 2: Mit rsync (für größere Datenmengen)

Effizient bei vielen oder großen Dateien, da nur Änderungen übertragen werden.

Beispiel:

rsync -avz /var/www/ root@212.87.215.194:/root/html-backup/
  • -a: Archivmodus
  • -v: ausführliche Ausgabe
  • -z: Komprimierung

Was muss ich tun, wenn mein Server einen anderen SSH-Port verwendet?

Wenn Dein Server aus Sicherheitsgründen nicht den Standard-Port 22 nutzt, musst Du den richtigen Port manuell angeben.

Verbindung mit abweichendem SSH-Port:

ssh -p 2222 root@123.123.123.123

Mit scp über abweichenden Port:

scp -P 2222 -r /var/www/html root@ziel-server:/root/

Mit rsync über abweichenden Port:

rsync -avz -e "ssh -p 2222" /var/www/ root@ziel-server:/root/html-backup/

Wie lade ich Daten vom Server auf meinen PC herunter?

Unter Linux oder macOS:

scp -r root@123.123.123.123:/root/html-backup /home/deinname/Dokumente/

Mit abweichendem Port:

scp -P 2222 -r root@123.123.123.123:/root/html-backup /home/deinname/Dokumente/

Unter Windows mit WinSCP:

  1. Lade WinSCP herunter und installiere es.
  2. Starte das Programm und gib die Zugangsdaten ein:
    • Protokoll: SCP
    • Host-Name: IP-Adresse des Servers
    • Portnummer: z. B. 2222
    • Benutzername: root
    • Passwort: Dein SSH-Passwort
  3. Danach kannst Du wie im Datei-Explorer arbeiten und Dateien einfach auf Deinen PC ziehen.

Welche Befehle sollte ich kennen?

AufgabeBefehl/Tool
Verbindung mit Standardportssh root@IP-Adresse
Verbindung mit anderem SSH-Portssh -p PORT root@IP-Adresse
Datenübertragung mit scpscp -r oder scp -P PORT
Datenübertragung mit rsyncrsync -avz oder rsync -e "ssh -p PORT"
Dateien auf den PC herunterladenscp (Linux/macOS) oder WinSCP (Windows)

Wie lasse ich eine Datenübertragung über Nacht laufen?

Extra-Tipp: Wenn Du eine größere Datenübertragung startest, die länger dauert (zum Beispiel über Nacht), solltest Du das Tool screen verwenden. Damit bleibt die Sitzung aktiv – selbst wenn Du Dich vom Server trennst oder Deine Internetverbindung abbricht.

So funktioniert’s:

  1. Starte eine neue Screen-Sitzung: screen -S datentransfer
  2. Führe darin Deinen Befehl aus, z. B. rsync oder scp.
  3. Um die Sitzung zu verlassen, ohne sie zu beenden:
    • Drücke: Strg + A, dann D
  4. Um die Sitzung später wieder aufzunehmen: screen -r datentransfer

Falls screen noch nicht installiert ist:

apt install screen

Mit screen vermeidest Du Verbindungsabbrüche und kannst lange Übertragungen zuverlässig im Hintergrund laufen lassen.


Was kann ich tun, wenn ich Hilfe brauche?

Wenn Du unsicher bist oder bei der Datenübertragung Unterstützung benötigst, melde Dich beim Support.

Wie kann ich einen CHKDSK durchführen?

Es kann schon mal vorkommen, dass dein Server nach einem Update oder nach dem Einspielen eines Backups ein paar invalide Daten auf der Platte hat. Die Folge ist oft, dass Linux nicht startet.

Im Webinterface kannst Du jederzeit einen checkdisk-Befehl an deine Festplatte senden. Das kann oft Probleme bereinigen. Wir lassen dabei das Programm „chkdsk“ automatisch alle Sektoren bereinigen.

Öffne dazu den Cloud-Manager und aktiviere die „erweiterte Ansicht“.

Alle Informationen anzeigen

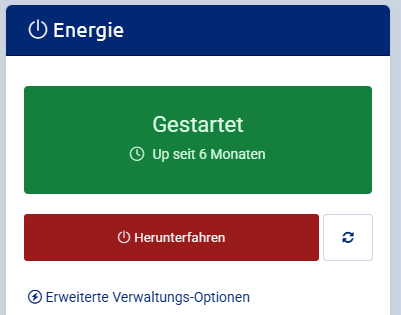
Im Energie-Panel findest Du jetzt eine weitere Option: „Erweiterte Verwaltungs-Optionen“.

Erweiterte Verwaltungs-Optionen

Im sich darauf öffnenden Dialog findest Du dann einen „Check-Disk senden“-Befehl. Führe ihn aus. Wir stoppen den Server dann automatisiert, führen den Befehl aus und starten den Server wieder. Eine Ausgabe bekommst du dabei nicht. Willst du sehen, was repariert wird, oder hilft der Befehl nicht, führst du fsck selbst aus: Server hängt im initramfs: Dateisystem mit fsck reparieren.

Solltest Du bei diesem Vorgang auf Probleme stoßen, sieh Dir das Problem zunächst per VNC an. Wir helfen gerne weiter.

Wie schalte ich den DDoS-Schutz um?

Dir steht bei Prepaid-Hoster eine Reihe von DDoS-Schutz Profilen zur Verfügung, wenn Du einen vServer mietest, der bei unserem Partner Synlinq im Maincubes Rechenzentrum gehosted wird.

DDoS-Schutz kostenlos einschalten

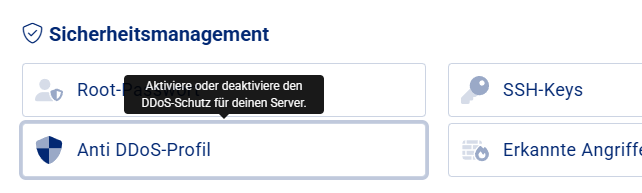
Öffne den Cloud-Manager des Servers und navigiere zu den Aktionen. Klicke beim Sicherheitsmanagement auf Anti DDoS-Profil.

Aktion im Cloud Manager: Anti DDoS-Profil

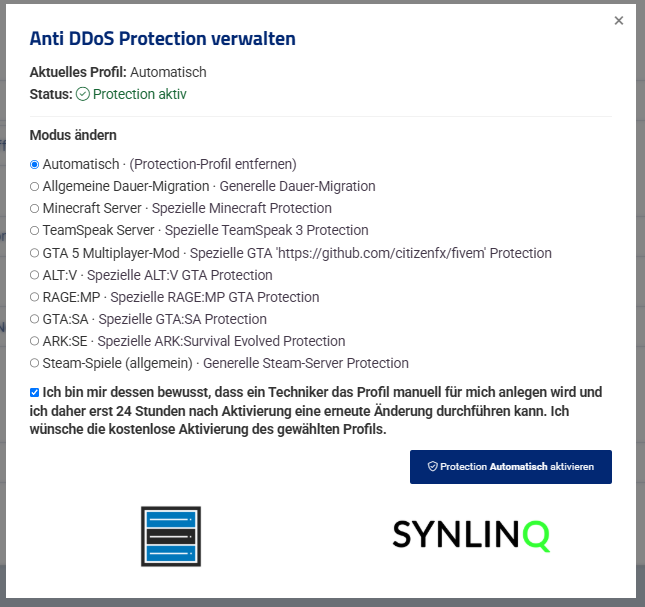
Es öffnet sich nun ein neuer Dialog: Anti DDoS Protection verwalten

Hier kannst Du deine Protection wählen. Nachdem Du dein gewünschtes Profil gewählt hast, lies Dir bitte den Hinweis durch und bestätige ihn mit einem Häckchen: „Ich bin mir dessen bewusst, dass ein Techniker das Profil manuell für mich anlegen wird und ich daher erst 24 Stunden nach Aktivierung eine erneute Änderung durchführen kann. Ich wünsche die kostenlose Aktivierung des gewählten Profils.“

Klicke nun auf „Protection aktivieren“. Ein Techniker wird dein Profil nun in der Arbor einstellen. Die Arbor ist das technische Gerät im Rechenzentrum, das die Filterung auslöst.

Anti DDoS Protection verwalten

Kostet der Schutz etwas?

Nein, der Schutz ist für dich völlig kostenlos und im Betrag deines Servers bereits enthalten.

Welches Profil hilft wann?

Minecraft DDoS Schutz

Der Minecraft DDoS Schutz filtert Angriffe auf deinen Server. Unbekannte Pakete werden zunächst gedrosselt und anschließend blockiert. Durchgelassen werden die Pakete, die zu deinem Gameserver passen. Solltest Du also mal Probleme mit DDoS-Angriffen auf deinem Minecraft-Server haben, schalte den DDoS-Schutz für Minecraft ein.

DDoS Schutz für Steam Spiele

Dieser Schutz sorgt dafür, dass Gameserver Pakete auf den bekannten Gameserver Ports für Steam-Spiele dauerhaft geprüft werden. Auch hier werden unbekannte Paketsender zunächst gedrosselt und danach blockiert.

Permanenter Schutz

Hier werden bekannte Ports dauerhaft auf valide Pakete geprüft. Sollte etwas nicht passen, wird die Quelle blockiert. Dieser Schutz eignet sich besonders gut für Server mit mehreren Applikationen.

Automatischer Schutz

Der DDoS-Schutz prüft in diesem Modus in regelmäßigen Abständen probenartig deinen Traffic. Sollte hier etwas auffällig sein, greift der Schutz direkt ein. Er filtert dann bekannte Ports und blockiert Bandbreiten-Anfragen.

Wenn DDoS-Schutz aktiv: Standard-Ports nutzen!

Wenn Du den DDoS-Schutz einschaltest, solltest Du deine Programme auf dem Standard-Port laufen lassen. Wenn du beispielsweise den SSH-Port änderst, werden deine Pakete als unbekannt markiert. So könntest du gedrosselt oder gesperrt werden.

Es empfiehlt sich außerdem, dass pro Gameserver nur ein Server verwendet wird. Die Nutzung mehrerer gleicher Server oder unterschiedlicher Server, kann zu False-Flags in der Arbor führen.

DDoS-Schutz bei Dedicated Servern

Die Dedicated Server sind physikalisch nicht mit dem Synlinq-Netzwerk verbunden, daher können wir dir dort keine Profile anbieten. Es steht bei Dedicated Servern ein Basis-Bandbreitenschutz zur Verfügung. Bei Angriffen reagiert der technische Support.

Wir helfen weiter!

Solltest Du Probleme mit Angriffen haben, lassen wir Dich nicht im Regen stehen. Wir versuchen alles technisch mögliche, um deinen Server gemeinsam mit Dir abzuschirmen. Melde Dich bei uns, sobald es Probleme gibt!

Wiederkehrende Tasks in Linux mit Cron Jobs ausführen

In Linux-Systemen ist der Cron-Daemon ein nützliches Werkzeug, um wiederkehrende Tasks oder Befehle automatisch zu bestimmten Zeiten auszuführen. Dies ist besonders praktisch, wenn Du regelmäßig wiederkehrende Befehle oder Skripte ausführen möchtest, ohne dass Du manuell eingreifen musst. Eine Möglichkeit, Cron-Jobs zu definieren, ist durch das Anlegen von Dateien im Verzeichnis /etc/cron.d.

Warum /etc/cron.d?

Das Verzeichnis /etc/cron.d bietet eine einfache Möglichkeit, systemweite Cron-Jobs zu definieren, die unabhängig vom Benutzerkonto laufen. Während Cron-Jobs normalerweise über den Befehl crontab -e für jeden Benutzer individuell eingerichtet werden, kannst Du mit /etc/cron.d systemweite Jobs verwalten und dabei für jeden Job eine eigene Datei anlegen.

Aufbau einer Datei in /etc/cron.d

Eine Datei in /etc/cron.d hat ein spezielles Format. Jede Zeile definiert einen Job und besteht aus den folgenden Teilen:

  1. Zeitplan – wann der Job ausgeführt werden soll.
  2. Benutzer – als welcher Benutzer der Befehl ausgeführt wird.
  3. Befehl – der auszuführende Befehl oder das Skript.

Der allgemeine Aufbau sieht so aus:

* * * * * Benutzer Befehl

Die Sterne repräsentieren die Zeitfelder, die wie folgt definiert sind:

*    *    *    *    *  Benutzer   Befehl
- - - - -
| | | | |
| | | | +----- Wochentag (0 - 7) (Sonntag ist 0 oder 7)
| | | +---------- Monat (1 - 12)
| | +--------------- Tag (1 - 31)
| +-------------------- Stunde (0 - 23)
+------------------------- Minute (0 - 59)

Beispiel: Tägliches Backup um 3:00 Uhr

Stellen wir uns vor, Du möchtest ein tägliches lokales Backup Deiner Datenbank um 3:00 Uhr morgens durchführen. Dafür könntest Du eine Datei namens backup in /etc/cron.d anlegen und den folgenden Inhalt hinzufügen:

0 3 * * * root /usr/local/bin/backup.sh

Dieser Cron-Job wird jeden Tag um 3:00 Uhr morgens als Benutzer root ausgeführt und startet das Skript /usr/local/bin/backup.sh. Der Benutzer wird hier explizit definiert, da systemweite Cron-Jobs immer einen Benutzer erfordern.

Beispiel: Einen Job jeden Montag um 12:00 Uhr ausführen

Angenommen, Du möchtest ein Skript, das Logs bereinigt, jeden Montag um 12:00 Uhr ausführen. Dazu erstellst Du eine neue Datei im /etc/cron.d-Verzeichnis, zum Beispiel log_cleanup, und fügst den folgenden Code ein:

0 12 * * 1 root /usr/local/bin/log_cleanup.sh

Dieser Job wird jeden Montag (1 steht für Montag) um genau 12:00 Uhr ausgeführt.

Tipps für die Verwendung von /etc/cron.d

Log-Ausgabe überwachen:
Cron-Jobs haben standardmäßig keine sichtbare Ausgabe. Um sicherzustellen, dass Du Fehler oder Erfolge nachvollziehen kannst, leite die Ausgabe der Befehle in Log-Dateien um:

0 12 * * 1 root /usr/local/bin/log_cleanup.sh >> /var/log/cron.log 2>&1


Dieser Befehl speichert sowohl die normale Ausgabe (stdout) als auch die Fehlermeldungen (stderr) in die Datei /var/log/cron.log.

Umgebungsvariablen setzen:
Cron-Jobs verwenden eine minimale Umgebung. Wenn Dein Skript bestimmte Umgebungsvariablen benötigt, kannst Du diese entweder im Skript selbst oder direkt in der Cron-Datei definieren:

SHELL=/bin/bash 
PATH=/usr/local/sbin:/usr/local/bin:/sbin:/bin:/usr/sbin:/usr/bin
0 12 * * 1 root /usr/local/bin/log_cleanup.sh

Rechte überprüfen:
Stelle sicher, dass die Dateien in /etc/cron.d die richtigen Berechtigungen haben. Sie sollten üblicherweise mit root-Rechten erstellt und nur von root oder privilegierten Benutzern bearbeitet werden. Dies kannst Du mit chmod 644 /etc/cron.d/filename sicherstellen.

Beispiel für eine vollständige Cron-Datei

Nehmen wir an, Du möchtest mehrere Jobs in einer Datei kombinieren. Hier ein Beispiel für eine Datei /etc/cron.d/multiple_jobs, die verschiedene Tasks für unterschiedliche Zeiten plant:

# Umgebungsvariablen
SHELL=/bin/bash
PATH=/usr/local/sbin:/usr/local/bin:/sbin:/bin:/usr/sbin:/usr/bin

# Job 1: Tägliches Backup um 2:00 Uhr
0 2 * * * root /usr/local/bin/backup.sh

# Job 2: Logs bereinigen jeden Montag um 12:00 Uhr
0 12 * * 1 root /usr/local/bin/log_cleanup.sh

# Job 3: Wartungsskript jeden Sonntag um 5:00 Uhr
0 5 * * 0 root /usr/local/bin/maintenance.sh >> /var/log/maintenance.log 2>&1

Hilfe bei Einrichtung von Cronjobs benötigt?

Du hast mehrere Möglichkeiten, dir helfen zu lassen. Zum einen steht Dir als PPH Pro Kunde im Webinterface ein Cronjob-Manager zur Verfügung. Du kannst hier Cronjobs verwalten, einstellen, aktivieren und deaktivieren oder entfernen.

Solltest du kein PPH Pro Kunde sein, kannst Du dich gerne bei uns im Support melden. Wir helfen Dir dann weiter!