Unter Windows ist die Remotedesktopverbindung schon installiert. Am Mac nutzt du die kostenlose Windows App von Microsoft, unter Linux Remmina. Für Smartphone und Tablet gibt es ebenfalls eine App von Microsoft. Die Zugangsdaten sind überall gleich: IPv4-Adresse deines Servers, Benutzer Administrator und das Admin-Passwort aus der Karte „Server-Info“ im Cloud Manager.
System
Programm
Windows
Remotedesktopverbindung, vorinstalliert
macOS
Windows App (früher Microsoft Remote Desktop), kostenlos im App Store
Linux
Remmina, alternativ FreeRDP auf der Kommandozeile
iPhone, iPad, Android
App von Microsoft aus dem jeweiligen App Store
RDP-Programme nach Betriebssystem
Diese Daten brauchst du
Computer oder Host: die IPv4-Adresse deines Servers, zum Beispiel 62.68.75.69
Benutzer:Administrator
Passwort: das Admin-Passwort aus der Karte „Server-Info“ im Cloud Manager
Beim ersten Verbinden warnt jedes Programm vor dem Zertifikat. Das ist normal, dein Server nutzt ein selbst ausgestelltes Zertifikat. Bestätige die Warnung, um fortzufahren.
Windows
Öffne das Startmenü, tippe „Remotedesktopverbindung“ ein und starte das Programm. Schneller geht es mit Windows-Taste + R und dem Befehl mstsc. Wie die Anmeldung im Detail aussieht, zeigt der Windows vServer: Schnelleinstieg.
macOS
Installiere die kostenlose Windows App von Microsoft aus dem App Store. Sie hieß bis 2024 Microsoft Remote Desktop. In der App legst du einen neuen PC an und trägst die IPv4-Adresse ein. Schritt für Schritt: Mit dem Mac Windows RDP verwenden.
Linux
Remmina ist bei vielen Distributionen schon dabei. Fehlt es, installierst du es unter Debian und Ubuntu mit dem RDP-Plugin:
sudo apt install remmina remmina-plugin-rdp
In Remmina wählst du oben links das Protokoll „RDP“, gibst die IPv4-Adresse ein und drückst Enter. Danach fragt Remmina nach Benutzer und Passwort.
Lieber im Terminal? Mit FreeRDP geht es in einer Zeile. Bei neueren Distributionen heißt der Befehl xfreerdp3.
xfreerdp /v:62.68.75.69 /u:Administrator
Smartphone und Tablet
Microsoft bietet die App auch für iPhone, iPad und Android an. Die Einrichtung läuft wie am Mac: PC hinzufügen, IPv4-Adresse eintragen, mit Administrator und Admin-Passwort anmelden. Für kurze Eingriffe unterwegs reicht das gut.
Jeder vServer bekommt von uns einen Hostnamen wie 12345-00000.pph-server.de. Der eignet sich gut, um deinen Server ohne eigene Domain zu erreichen. Als Absender für E-Mails taugt er aber nicht. In diesem Beitrag erklären wir, warum das so ist und was du stattdessen brauchst.
Warum Mails vom pph-server.de-Hostnamen im Spam landen
Mailversand mit eigener Domain einrichten
Status- und Warnmails ohne eigenen Mailserver verschicken
Warum das nicht funktioniert
Für deinen Hostnamen legen wir nur einen A- und einen AAAA-Record an, damit er auf die IP-Adressen deines Servers zeigt. Weitere Einträge wie SPF, DKIM, DMARC oder MX richten wir für *.pph-server.de nicht ein, auch nicht auf Anfrage.
Genau diese Einträge prüfen empfangende Mailserver aber. Fehlen sie, kann der Empfänger nicht feststellen, ob dein Server überhaupt im Namen der Domain senden darf. Große Anbieter wie Web.de, GMX oder Gmail sortieren solche Mails in den Spam-Ordner oder lehnen sie direkt ab.
Technisch kannst du trotzdem Mails verschicken, denn Port 25 ist auf deinem vServer ausgehend offen. Ob sie ankommen, ist ohne passende DNS-Einträge aber Glückssache.
Die Lösung: eine eigene Domain
Für zuverlässigen Mailversand brauchst du eine eigene Domain, bei der du die DNS-Einträge selbst setzen kannst. Das kann eine Domain bei uns sein oder eine Domain bei einem anderen Anbieter. Richte dann Folgendes ein:
A-Record für den Mailserver: Lege zum Beispiel mail.deine-domain.de an und lass ihn auf die IP deines Servers zeigen. Wie das geht, steht in Wie verwalte ich das DNS meiner Domain?
Oft geht es gar nicht um einen ganzen Mailserver, sondern nur um ein paar Benachrichtigungen, etwa von Cronjobs, Backups oder einem Monitoring. Dafür musst du keinen eigenen Mailserver betreiben. Zwei Wege sind deutlich einfacher:
Bestehendes Mailkonto als Ausgangsserver: Du verschickst die Mails per SMTP über ein Postfach, das du schon hast. Auf Linux geht das zum Beispiel mit msmtp. Prüfe vorher, ob dein Mailanbieter automatisierten Versand erlaubt.
Externer SMTP-Relay-Dienst: Anbieter wie Mailjet, SendGrid oder Postmark übernehmen den Versand für dich. Du bekommst Zugangsdaten und ein Versandkontingent je nach Tarif. Für die Absenderadresse verlangen diese Dienste in der Regel ebenfalls eine eigene Domain.
Beide Wege haben einen weiteren Vorteil: Die Mails laufen nicht über die IP deines Servers. Das hilft vor allem bei Empfängern mit Outlook-, Hotmail- oder Live-Adressen, denn Microsoft lehnt Mails aus unseren Netzen ab.
Kostet das extra?
Der Mailversand von deinem vServer ist in deinem Tarif enthalten. Kosten entstehen nur, wenn du eine eigene Domain registrierst oder einen externen Dienst buchst. Einen eigenen SMTP-Relay für vServer bieten wir aktuell nicht an.
Du bist unsicher, welcher Weg für dich passt? Schreib uns kurz, wie viele Mails ungefähr anfallen und ob du schon eine Domain hast. Dann helfen wir dir beim passenden Setup.
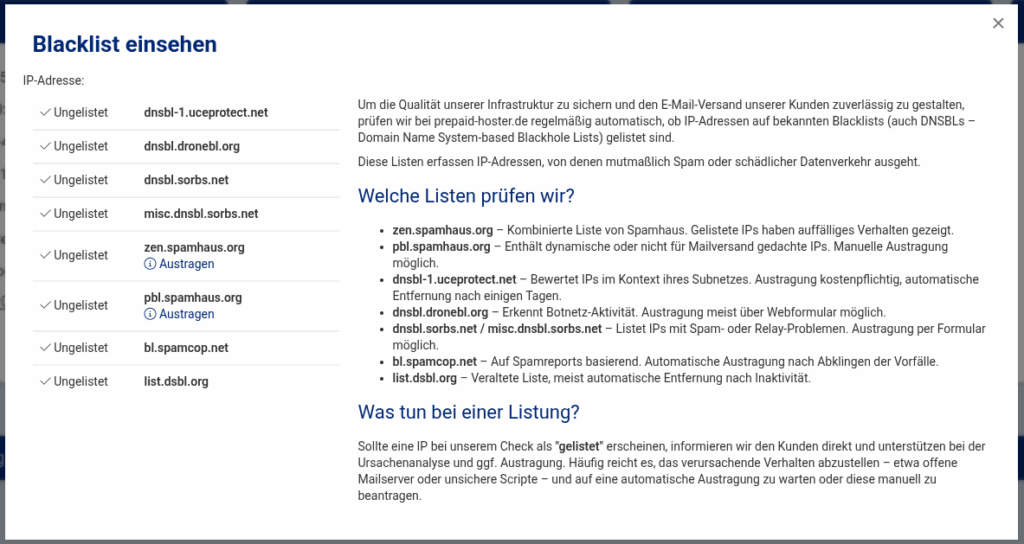
Wenn Mails von deinem Server abgelehnt werden oder im Spam-Ordner landen, lohnt sich als Erstes ein Blick auf den Blacklist-Status deiner IP-Adresse. Den kannst du direkt im Cloud Manager prüfen. Externe Tools brauchst du dafür nicht.
Blacklist-Status im Cloud Manager prüfen
Öffne im Kundenbereich deinen vServer. Im Bereich Monitoring findest du die Zeile IP Blacklist. Steht dort „Alles Ok!“, ist deine IPv4-Adresse auf keiner der geprüften Listen eingetragen.
Blacklist-Status deiner IP-Adresse im Cloud Manager: Alles ok.
Der Check fragt deine IPv4-Adresse unter anderem bei Spamhaus (ZEN und PBL), SpamCop, UCEPROTECT und DroneBL ab. Gibt es Einträge, siehst du statt „Alles Ok!“ die Anzahl der Treffer.
Treffer richtig einordnen
Ein Eintrag heißt nicht automatisch, dass von deiner IP Spam verschickt wurde. Wichtig ist, auf welcher Liste sie steht.
Spamhaus PBL: Das ist kein Spam-Vorwurf. Die IP stammt aus einem Bereich, der früher für private Internetanschlüsse genutzt wurde. Weil die PBL Teil der Spamhaus ZEN ist, erscheint so ein Eintrag im Check meist als zwei Treffer. Du kannst ihn in wenigen Minuten selbst bei Spamhaus entfernen.
UCEPROTECT: Diese Liste trägt oft ganze Netzbereiche ein, auch wenn deine IP selbst nichts falsch gemacht hat. Große Mail-Provider nutzen sie kaum. Warum wir sie für unseriös halten, liest du hier.
SpamCop, DroneBL und andere: Hier deutet ein Eintrag meist auf echten Spam-Versand oder einen kompromittierten Server hin. Prüfe deine Mail-Queue, deine Mail-Accounts und ob dein Server als offenes Relay erreichbar ist. Behebe die Ursache und melde dich danach beim Support.
Kein Eintrag, aber Mails kommen trotzdem nicht an?
Damit deine Mails gar nicht erst als verdächtig auffallen, solltest du einen passenden Reverse-DNS-Eintrag setzen, DKIM hinterlegen und einen SPF-Eintrag für deine Domain anlegen.
Hast du Fragen zu einem Eintrag oder bist dir unsicher, wie du ihn loswirst? Melde dich gerne beim Support.
Änderst du auf deinem Linux-Server die Datei /etc/resolv.conf und nach dem nächsten Neustart steht wieder der alte DNS-Server drin, überschreibt ein anderer Dienst die Datei. Welcher das ist, findest du mit einem Befehl heraus. Den DNS-Server trägst du dann dort ein, wo dieser Dienst ihn liest.
Gemeint ist hier der Resolver, also der DNS-Server, den dein Server selbst für Anfragen nutzt. Die Nameserver deiner Domain sind etwas anderes, dafür lies Wie kann ich den Nameserver ändern?
1. Herausfinden, wer resolv.conf verwaltet
ls -l /etc/resolv.conf
head -5 /etc/resolv.conf
Das siehst du
Das verwaltet die Datei
Weiter bei
Link auf ../run/systemd/resolve/stub-resolv.conf, darin nameserver 127.0.0.53
systemctl restart systemd-resolved
resolvectl status
Zeigt resolvectl status bei deiner Netzwerkkarte weiterhin andere Server, kommen die aus der Netzwerkkonfiguration. Unter Ubuntu ist das Netplan. Trag die Server dort in der Datei unter /etc/netplan/ ein und übernimm sie mit netplan apply:
    nameservers:
      addresses: [9.9.9.9, 2620:fe::fe]
Steht im Kopf der Netplan-Datei, dass cloud-init sie erzeugt, überschreibt cloud-init deine Änderung beim nächsten Start. Das verhinderst du mit einer Datei /etc/cloud/cloud.cfg.d/99-disable-network-config.cfg und dem Inhalt network: {config: disabled}.
3. resolvconf oder NetworkManager
Mit dem Paket resolvconf und klassischem ifupdown trägst du die Server in /etc/network/interfaces bei deiner Netzwerkkarte ein und startest das Netzwerk neu:
dns-nameservers 9.9.9.9 2620:fe::fe
Mit NetworkManager setzt du sie für die Verbindung, zum Beispiel nmcli con mod "Verbindungsname" ipv4.dns "9.9.9.9" ipv4.ignore-auto-dns yes, danach nmcli con up "Verbindungsname".
4. Normale Datei
Ist /etc/resolv.conf eine gewöhnliche Datei, bearbeitest du sie direkt. Wird sie trotzdem überschrieben, ist meist der DHCP-Client schuld. Unter Debian verhinderst du das in /etc/dhcp/dhclient.conf mit einer Zeile wie supersede domain-name-servers 9.9.9.9;
Als letzter Ausweg lässt sich die Datei mit chattr +i /etc/resolv.conf schreibschützen. Das ist ein Holzhammer: Auch Updates und Werkzeuge, die die Datei bewusst ändern wollen, scheitern dann still. Rückgängig machst du es mit chattr -i.
Bekannte öffentliche DNS-Server
Trag mindestens zwei Server ein, am besten von zwei verschiedenen Anbietern. Stand der Adressen: Oktober 2026.
Anbieter
IPv4
IPv6
Besonderheit
Quad9
9.9.9.9 149.112.112.112
2620:fe::fe 2620:fe::9
Sitz in der Schweiz, blockt bekannte Malware-Domains, prüft DNSSEC
wie oben, zusätzlich Schutz vor Malware und Phishing
AdGuard DNS
94.140.14.14 94.140.15.15
2a10:50c0::ad1:ff 2a10:50c0::ad2:ff
blockt Werbung und Tracker, für Server meist nicht sinnvoll
Auf einem Server nimmst du besser einen ungefilterten oder nur gegen Malware filternden Resolver. Werbefilter können APIs, Update-Server oder Tracking-Endpunkte deiner eigenen Anwendung blocken, und die Fehlersuche wird mühsam.
Verschlüsselt: DNS over TLS und DNS over HTTPS
Normale DNS-Anfragen gehen unverschlüsselt über das Netz. Mit DNS over TLS (DoT, Port 853) oder DNS over HTTPS (DoH, Port 443) sieht unterwegs niemand, welche Namen dein Server auflöst, und niemand kann die Antworten fälschen.
Anbieter
DoT-Hostname
DoH-Adresse
Quad9
dns.quad9.net
https://dns.quad9.net/dns-query
Cloudflare
one.one.one.one
https://cloudflare-dns.com/dns-query
Google
dns.google
https://dns.google/dns-query
OpenDNS
https://doh.opendns.com/dns-query
DNS4EU
unfiltered.joindns4.eu
https://unfiltered.joindns4.eu/dns-query
AdGuard DNS
dns.adguard-dns.com
https://dns.adguard-dns.com/dns-query
systemd-resolved kann DoT von Haus aus. Hinter dem # steht der Name, gegen den das Zertifikat geprüft wird. In /etc/systemd/resolved.conf:
Nach systemctl restart systemd-resolved zeigt resolvectl status bei „Protocols“ den Eintrag +DNSOverTLS. Mit DNSOverTLS=yes bricht die Auflösung ab, wenn Port 853 gesperrt ist. Willst du lieber auf unverschlüsselt zurückfallen, nimm opportunistic. DoH kann systemd-resolved nicht, dafür brauchst du einen lokalen Proxy wie dnscrypt-proxy.
Kommt eine Adresse zurück, funktioniert die Namensauflösung. Prüfe nach einem Neustart noch einmal mit resolvectl status oder cat /etc/resolv.conf, ob deine Server noch eingetragen sind.
Smart Value ohne IPv4
Hat dein Server nur IPv6, erreicht er IPv4-Resolver wie 9.9.9.9 oder 1.1.1.1 nicht. Trag dann ausschließlich IPv6-Adressen ein, etwa 2620:fe::fe (Quad9) oder 2606:4700:4700::1111 (Cloudflare). Mehr dazu in Mein Smart Value hat nur IPv6. Wie verbinde ich mich?
Ein Smart Value vServer kommt ohne IPv4-Adresse. Du erreichst ihn nur, wenn dein eigener Internetanschluss IPv6 kann. Geht das bei dir nicht, buchst du eine IPv4-Adresse dazu, das dauert eine Minute.
Was „IPv6 only“ bedeutet
Dein Server hat ein eigenes /64-Netz mit IPv6-Adressen, aber keine IPv4-Adresse. Die IPv6-Adresse findest du im Cloud Manager, siehe Wo finde ich meine IPv6-Adresse und weitere Infos? Sie sieht zum Beispiel so aus: 2a12:edc0:1337::1.
Der Grund: IPv4-Adressen sind knapp und kosten Geld. Ohne IPv4 ist Smart Value unser günstigster Einstieg.
Prüfen, ob dein Anschluss IPv6 kann
Der Check hier prüft das direkt in deinem Browser. Er fragt IPv4 und IPv6 getrennt ab. Steht bei IPv6 eine Adresse mit Doppelpunkten und oben „Dual-Stack“ oder „Nur IPv6“, erreichst du deinen Smart Value ohne Umweg. Zeigt er „Nur IPv4“, einen Fehler oder einen Timeout bei IPv6, hat dein Anschluss gerade kein IPv6. Dann lies weiter bei „Dein Anschluss hat kein IPv6“.
[[snippet:MyIpAddress]]
Den Check machst du am besten auf dem Rechner, von dem aus du dich verbinden willst. Ohne Browser, etwa auf einem anderen Server, geht es im Terminal:
curl -6 https://ifconfig.co
Kommt eine Adresse mit Doppelpunkten zurück, hast du IPv6 und kannst dich direkt verbinden:
ssh root@2a12:edc0:1337::1
In PuTTY trägst du die IPv6-Adresse genauso als Host ein wie eine IPv4-Adresse. PuTTY nimmt die Adresse mit und ohne eckige Klammern an, den Port trägst du dort in ein eigenes Feld ein. Bei scp, rsync und in URLs sind die Klammern Pflicht, damit der Doppelpunkt vor dem Pfad oder Port nicht als Teil der Adresse gilt:
scp datei.txt root@[2a12:edc0:1337::1]:/root/
Dein Anschluss hat kein IPv6
Dann hast du drei Wege:
IPv4 dazubuchen. Der einfachste Weg, und die meisten Smart-Value-Kunden machen genau das. Der Aufpreis liegt aktuell bei 0,50 € im Monat. So geht’s: Im Cloud Manager in der Kachel „Ressourcen“ auf „Ändern“ klicken, dann „Upgrade/Downgrade“. Bei „IP-Adresse“ wählst du „+1x IPv4“. Die Zusammenfassung zeigt dir, was du bis zum Ende der Laufzeit zahlst. Danach stoppst du den Server im Webinterface und startest ihn wieder, erst dann ist die Adresse aktiv. Den allgemeinen Ablauf beschreibt Wie mache ich ein Upgrade oder Downgrade?
Über einen anderen Server springen. Hast du schon einen Server mit IPv4 und IPv6, verbindest du dich über ihn: ssh -J root@62.68.75.69 root@2a12:edc0:1337::1
Mobilfunk nutzen. Viele Mobilfunknetze geben dir IPv6. Zum Einrichten reicht oft der Hotspot vom Handy.
Für den Notfall gibt es außerdem die VNC-Konsole im Cloud Manager, siehe Wie kann ich mich per VNC verbinden? Sie läuft über einen IPv4-Proxy und funktioniert deshalb auch, wenn dein Anschluss kein IPv6 hat.
Was du außerdem wissen solltest
Ausgehende Verbindungen: Ohne IPv4 erreicht dein Server nur Dienste, die selbst IPv6 sprechen. Einige Paketquellen und Git-Hoster können das bis heute nicht. NAT64 bieten wir nicht an. Öffentliche NAT64-Dienste gibt es zwar, wir empfehlen aber, einfach IPv4 dazuzubuchen.
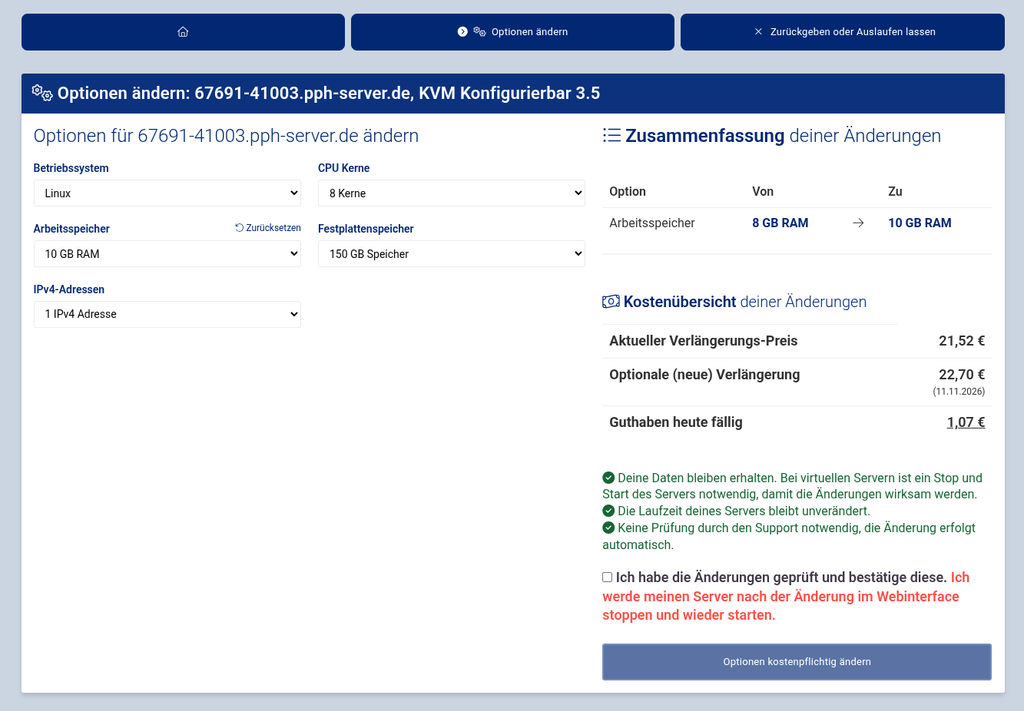
Mehr oder weniger Kerne, RAM oder Speicher änderst du selbst im Webinterface, ohne Ticket und ohne Prüfung durch den Support. Abgerechnet wird anteilig bis zum Ende der laufenden Periode: Ein Upgrade zahlst du aus deinem Guthaben, bei einem Downgrade bekommst du Guthaben zurück. Deine Daten und deine Laufzeit bleiben, wie sie sind.
Upgrade/Downgrade von Optionen bei virtuellen Servern
So gehst du vor
Schnell-Zugriff: Upgrade/Downgrade
Im Cloud Manager in der Kachel „Ressourcen“ auf „Ändern“ klicken. Du landest bei „Was möchtest du ändern?“. Alternativ erreichst du dieselbe Seite über die Schaltflächen „Optionen ändern“ und „Paket ändern“ oben in der Verwaltung deines Servers, zum Beispiel bei Smart Essential.
„Upgrade/Downgrade“ wählen, wenn du einzelne Optionen ändern willst, oder „Paket ändern“ für ein anderes Paket.
Neue Werte wählen. Rechts siehst du den bisherigen und den neuen Verlängerungspreis und was du jetzt zahlst oder zurückbekommst.
Die Änderungen bestätigen und auf „Optionen kostenpflichtig ändern“ bzw. „Paket kostenpflichtig ändern“ klicken.
Den Server im Webinterface stoppen und wieder starten. Erst dann sind die neuen Ressourcen aktiv. Ein Neustart aus dem Betriebssystem heraus reicht dafür nicht.
Wichtig: Pro Upgrade kannst du derzeit nur eine Option ändern. Willst du zum Beispiel RAM und Kerne erhöhen, machst du zwei Upgrades nacheinander. So steht es auch im Webinterface.
Weniger Kerne, weniger RAM oder die IPv4-Adresse abbestellen geht genauso. Den Unterschied bis zum Ende der laufenden Periode bekommst du sofort als Guthaben zurück, ab der nächsten Verlängerung gilt der neue Preis.
Den Speicher kannst du nicht verkleinern. Eine Festplatte lässt sich nicht sicher schrumpfen, ohne Daten zu verlieren, siehe Warum kann ich meine Festplatte (KVM) nicht verkleinern? Brauchst du wirklich weniger Speicher, bestellst du einen kleineren Server und ziehst um.
Smart Value und Smart Essential
Hier wählst du über „Paket ändern“ ein anderes Paket statt einzelner Werte, bei Essential zusätzlich die Speichergröße. Es gilt dieselbe Rechnung: Ist das neue Paket günstiger, bekommst du Guthaben zurück. Ist es teurer, zahlst du den Aufpreis bis zum regulären Ende der laufenden Periode. Ein Paket mit weniger Speicher als heute geht nicht, weil sich die Platte nicht verkleinern lässt.
Der App-Installer richtet häufig gebrauchte Software per Klick auf deinem Linux-vServer ein. Er spart dir die ersten zehn Minuten im Terminal, nicht die Administration danach. Du findest ihn im Cloud Manager bei Smart Value, KVM Root 3.5 und Ryzen VPS. Smart Essential hat keinen App-Installer, dort installierst du per apt.
Ehrlich gesagt: Den App-Installer haben wir in letzter Zeit schleifen lassen. Das bessern wir: Künftig prüfen wir regelmäßig, ob noch alle Apps sauber installieren. Bis dahin ist der App-Installer nur auf Debian 12 getestet. Auf anderen Systemen kann er funktionieren, muss aber nicht. Klappt eine Installation nicht, sag uns bitte im Support Bescheid.
Wo du ihn findest
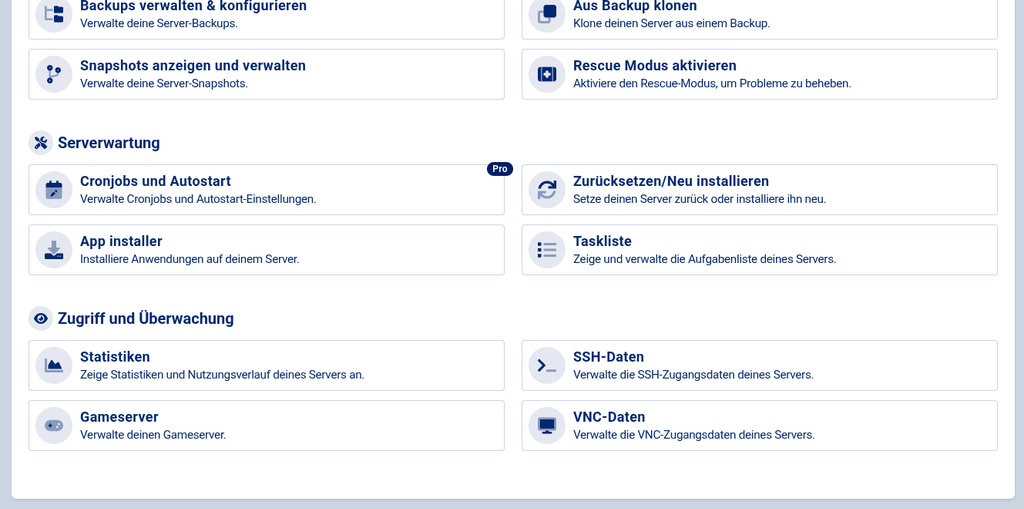
Im Cloud Manager unter „Aktionen“ im Bereich „Serverwartung“ klickst du auf „App installer“. Im Dialog wählst du das Paket aus, das du installieren möchtest.
Alle Aktionen und App Installer
Was du installieren kannst
App
Was sie einrichtet
Webserver-Utilities
Apache2, PHP, MariaDB, phpMyAdmin und Certbot. Die Datenbank ist von außen nicht erreichbar.
Nextcloud
Nextcloud mit Apache2 und SQLite, zunächst über HTTP
Nextcloud: Die Grundinstallation mit SQLite reicht zum Ausprobieren. Für den echten Einsatz richtest du HTTPS ein und stellst auf MariaDB um.
Mailcow: Braucht eine IPv4-Adresse, einen passenden PTR-Eintrag und genug Arbeitsspeicher. Die Mindestanforderungen stehen in der Mailcow-Dokumentation.
Webserver-Utilities: Sichere phpMyAdmin ab oder entferne es, wenn du es nicht brauchst.
Webserver-Utilities, Nextcloud und Mailcow wollen alle die Ports 80 und 443. Installiere sie deshalb nicht zusammen auf einem Server. Am saubersten ist eine App pro Server, oder du installierst auf einem frisch neu installierten System.
Das Rescue-System startet deinen Server in einem temporären Cloud-Server mit einem kleinen Linux. Deine eigentliche Festplatte hängt daneben und lässt sich mounten. So kommst du an deine Daten und reparierst das System, auch wenn es selbst nicht mehr startet.
Wann du es brauchst
Der Server bootet nicht mehr, zum Beispiel nach einem Fehler in /etc/fstab oder einem kaputten Kernel-Update.
Dienste und Apps laufen nicht mehr oder der Server verhält sich unberechenbar, und du vermutest, dass die Festplatte voll ist. Siehe Speicherplatz prüfen und aufräumen.
Der Server läuft, ist aber nicht erreichbar, weil die IP-Adresse fehlt oder falsch ist, zum Beispiel bei einem eigenen Betriebssystem ohne cloud-init oder Guest Agent. Siehe Netzwerk-Konfiguration korrigieren.
Du hast dich ausgesperrt, etwa durch eine Firewall-Regel oder einen falschen SSH-Port, und die VNC-Konsole hilft nicht weiter.
Du willst Daten von einem defekten System retten, bevor du neu installierst.
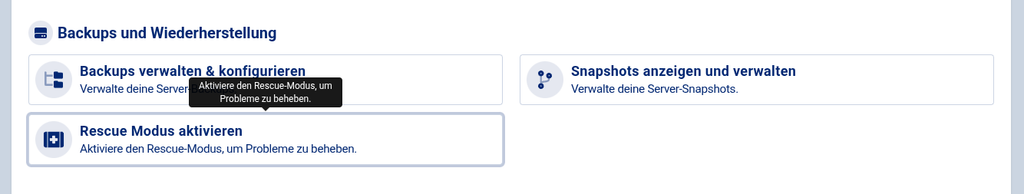
Im Cloud Manager unter „Aktionen“ im Bereich „Backups und Wiederherstellung“ auf „Rescue Modus aktivieren“ klicken.
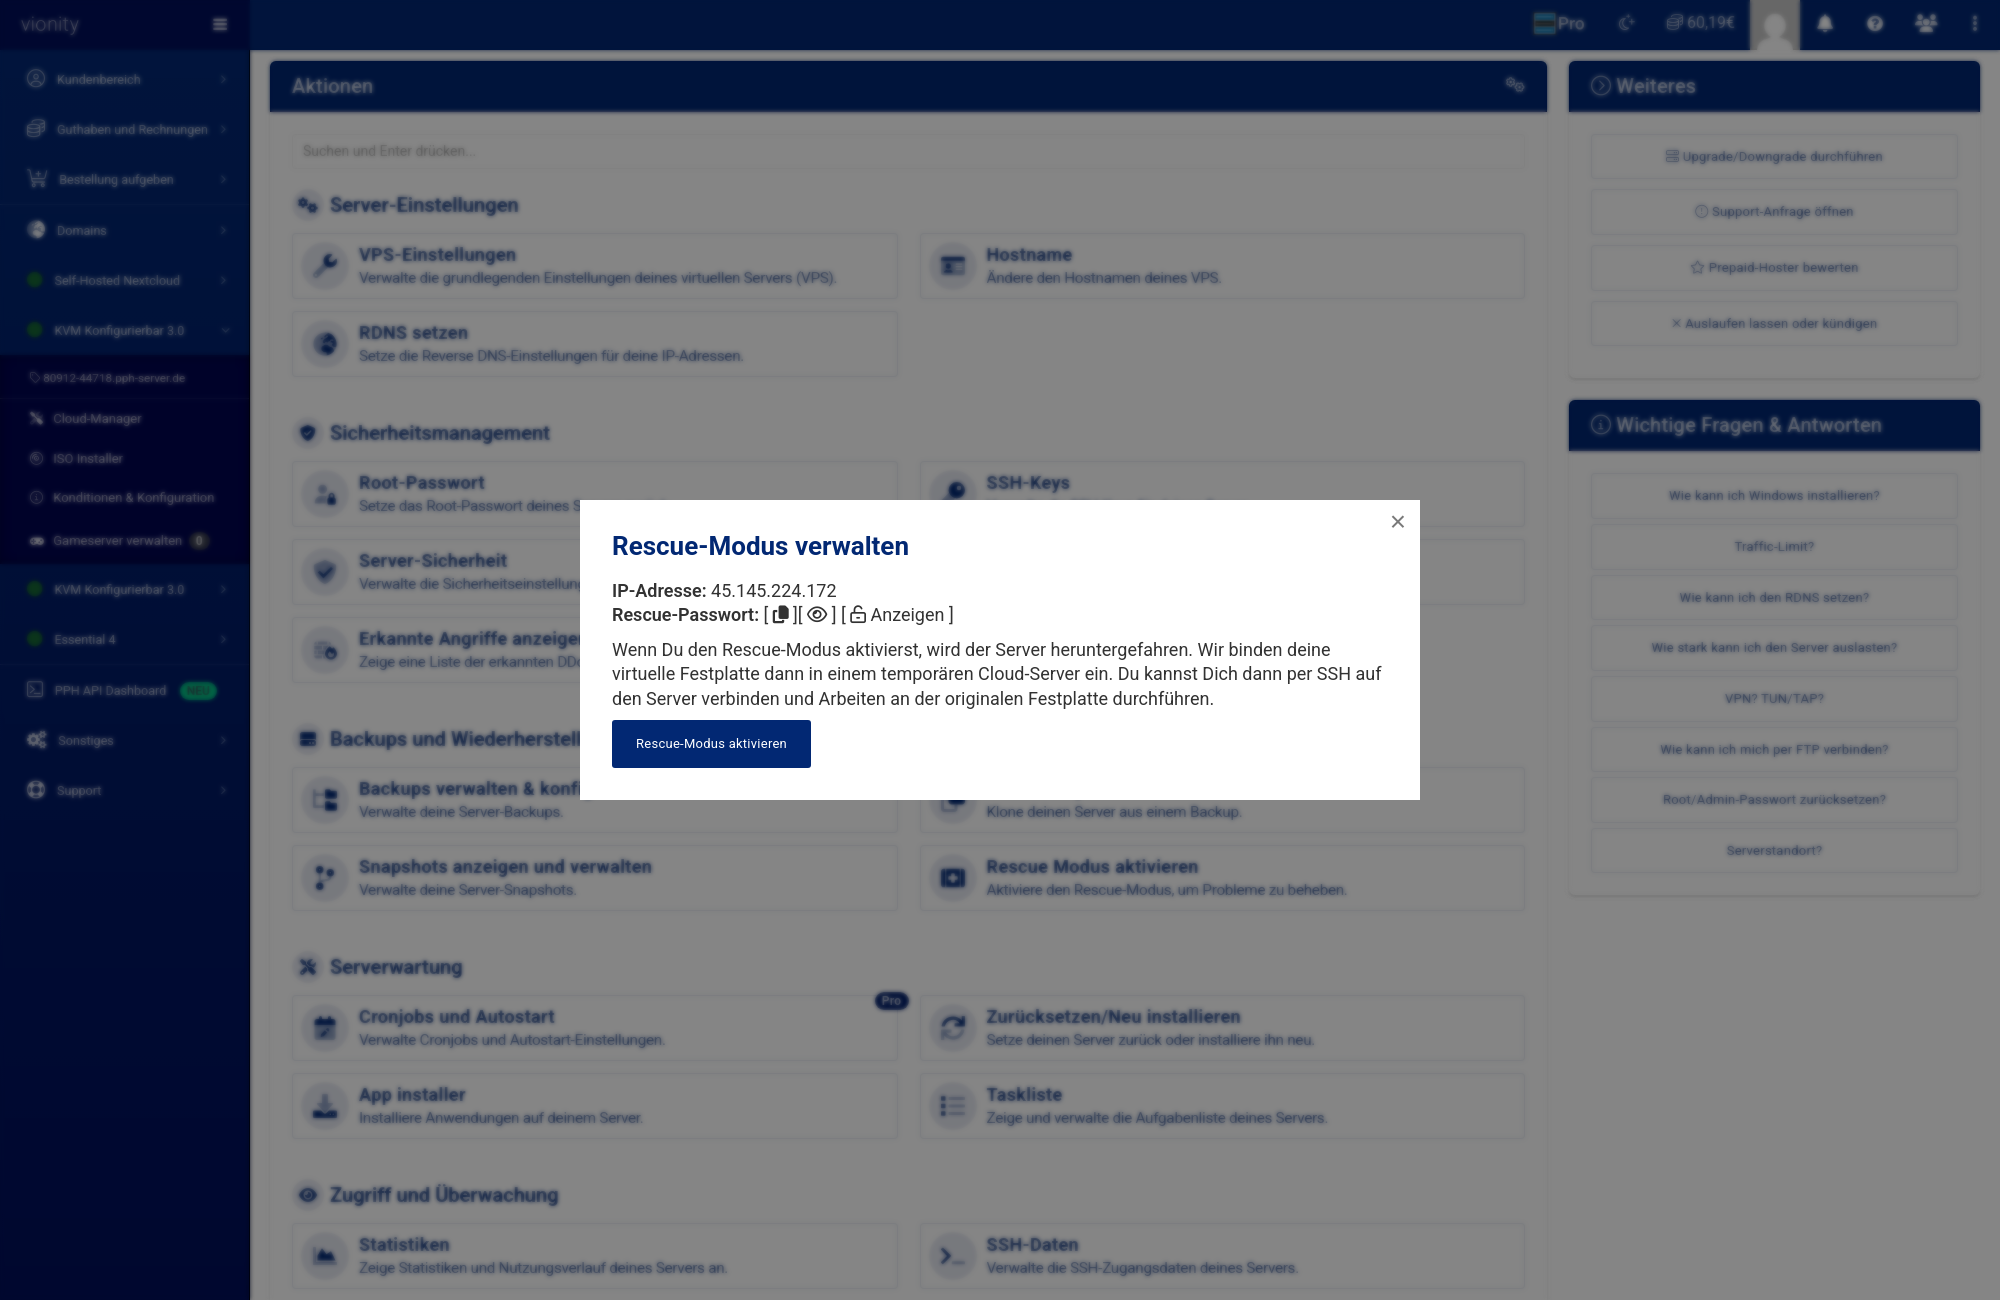
Im Dialog „Rescue-Modus verwalten“ siehst du die IP-Adresse und unter „Anzeigen“ das Rescue-Passwort. Es ist das Standard-Passwort, das du bei der Bestellung vergeben hast.
Auf „Rescue-Modus aktivieren“ klicken. Der Server wird heruntergefahren und deine Festplatte in einen temporären Cloud-Server eingebunden.
Per SSH auf die angezeigte IP-Adresse verbinden, Benutzer root, Passwort wie im Dialog.
Hier findest du die Aktion: Resue Modus aktivieren im Cloud-ManagerDer Dialog „Rescue-Modus verwalten“ im Cloud Manager
Deine Festplatte finden und mounten
Zuerst schaust du nach, welche Platte deine ist:
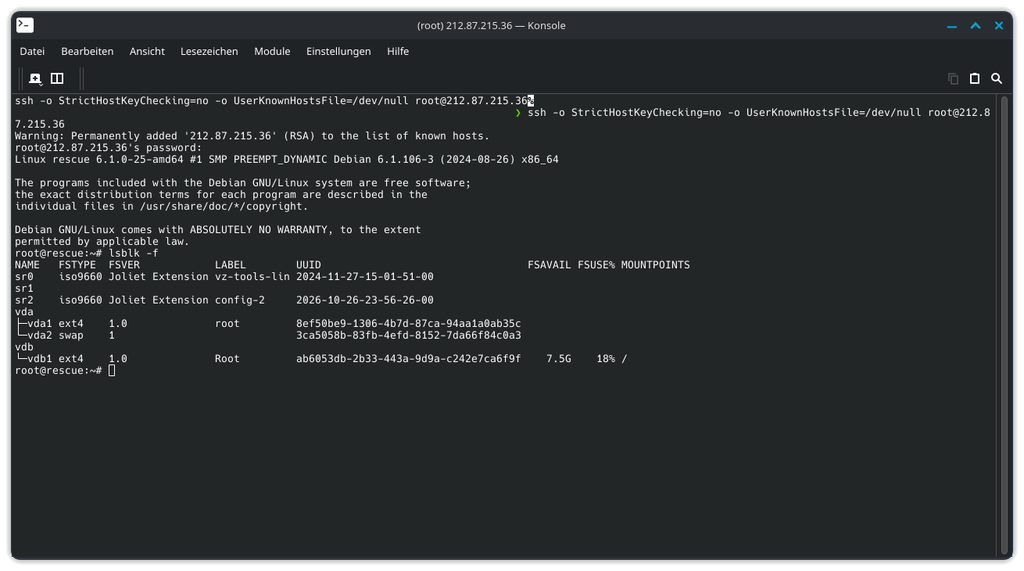
lsblk -f
Aktives Rescuesystem und Auflistung der vorhandenen Partitionen
Deine eigene Platte ist in der Regel /dev/vda, bei manchen Servern /dev/sda. Das Rescue-System hängt als zusätzliche Platte dahinter, meist als /dev/vdb, und wird nur über die Boot-Reihenfolge gestartet. Es ist unter / eingehängt und hat 20 GB, daran erkennst du es. Deine Systempartition mountest du dann so (Beispiel mit vda1):
mount /dev/vda1 /mnt
Jetzt liegen deine Dateien unter /mnt. Eine falsche Zeile in der fstab korrigierst du zum Beispiel mit nano /mnt/etc/fstab.
Speicherplatz prüfen und aufräumen
Wirf nach dem Mounten immer auch einen Blick auf den Speicherplatz. Ein voller Speicher führt zu unvorhersehbaren Abstürzen: Dienste starten nicht mehr, Datenbanken brechen ab, Anmeldungen schlagen fehl, und im schlimmsten Fall bootet das System gar nicht mehr. Von außen sieht das oft aus, als wäre der Server komplett ausgefallen.
df -h /mnt
df -i /mnt
Die erste Zeile zeigt den belegten Platz, die zweite die belegten Inodes. Auch bei freiem Platz kann das Dateisystem voll sein, wenn die Inodes aufgebraucht sind, etwa durch Millionen kleiner Dateien. Steht bei „Use%“ oder „IUse%“ etwas um 100 %, hast du den Übeltäter gefunden. Die größten Verzeichnisse findest du so:
Typische Platzfresser sind /var/log und das Journal unter /var/log/journal, /var/lib/docker, alte Backups und Datenbank-Dumps, Mail-Queues und der Paket-Cache. Lösche nur, was du eindeutig zuordnen kannst. Den Paket-Cache räumst du am einfachsten in der chroot auf (siehe nächster Abschnitt), unter Debian und Ubuntu mit apt clean.
Brauchst du den Platz, aber willst die Daten nicht löschen, lagere sie aus. Die Rescue-Platte hat nur 20 GB, deshalb kopierst du größere Mengen besser direkt auf einen anderen Server, per rsync oder scp:
Lösche die Originale erst, wenn du geprüft hast, dass die Kopie vollständig angekommen ist. Wie du Daten auf deinen eigenen Rechner holst, steht im Abschnitt „Daten herunterladen“. Plane danach, wie der Speicher nicht wieder volläuft, zum Beispiel mit Logrotate und einem regelmäßigen Blick auf df -h.
Im eigenen System arbeiten (chroot)
Für Befehle, die im eigentlichen System laufen müssen, etwa passwd, update-grub oder das Entfernen eines Pakets:
for d in dev proc sys; do mount --bind /$d /mnt/$d; done
chroot /mnt
Mit exit verlässt du die chroot wieder.
Netzwerk-Konfiguration korrigieren
Läuft dein Server, ist aber nicht erreichbar, liegt es oft an der Netzwerk-Konfiguration im System. Bei unseren Standard-Images setzen cloud-init, der Guest Agent oder Start-Skripte die IP-Adresse automatisch. Bei einem eigenen Betriebssystem, etwa per eigenem ISO installiert, fehlt das. Eine vergessene oder falsche IP-Adresse fällt dann nicht auf, und der Server ist von außen nicht erreichbar. Das korrigierst du im Rescue-Modus. Unter Debian und anderen Systemen mit ifupdown liegt die Konfiguration in /etc/network/interfaces:
nano /mnt/etc/network/interfaces
Ein Beispiel für eine statische Konfiguration mit IPv4 und IPv6 (Beispieldaten):
# The loopback network interface
auto lo
iface lo inet loopback

# The primary network interface
auto eth0
iface eth0 inet static
        address 62.68.75.69
        netmask 255.255.255.0
        broadcast +
        up route -A inet add 62.68.75.1 dev eth0
        up route -A inet add default gw 62.68.75.1 dev eth0

iface eth0 inet6 static
        pre-down ip -6 addr flush dev eth0 scope global || :
        address 2a12:edc0:1337::1
        netmask 45
        up route -A inet6 add fe80::1 dev eth0
        up route -A inet6 add default gw fe80::1 dev eth0
IP-Adresse, Netzmaske und Gateway müssen zu deinem Server passen. Trage deine eigenen Werte ein und kopiere das Beispiel nicht blind. Der Name der Schnittstelle (hier eth0) kann bei dir anders lauten, zum Beispiel ens3. Andere Systeme nutzen andere Dateien, etwa Netplan unter /etc/netplan/ oder systemd-networkd unter /etc/systemd/network/. Danach beendest du Rescue wie unten beschrieben, und der Server startet mit der neuen Konfiguration.
Daten herunterladen
Auf deinem eigenen Rechner holst du Daten per scp oder rsync aus /mnt, mit der IP-Adresse aus dem Rescue-Dialog:
Die Rescue-Platte hat 20 GB, falls du dort Daten zwischenlagern willst. Mehr gibt es auf Anfrage, wenn du einen guten Grund hast.
Rescue beenden
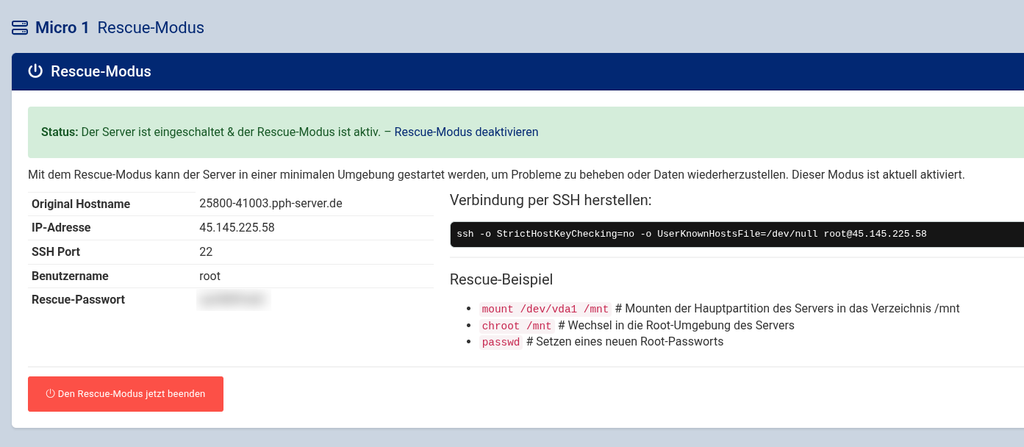
Hänge deine Platte vorher sauber aus (umount -R /mnt) und deaktiviere den Rescue-Modus dann im selben Dialog im Cloud Manager. Der Server startet wieder von seiner eigenen Platte. Vergiss das nicht: Solange Rescue aktiv ist, laufen deine Dienste nicht.
Das aktive Rescue-Panel. Hier siehst du alles wichtige für die Reparatur und für den Abschluss.
Klappt etwas auf unserer Seite nicht, zum Beispiel startet der Rescue-Modus gar nicht, melde dich im Support: Wie öffne ich ein Support-Ticket?
Im Cloud Manager wählst du eines deiner bis zu drei Backups aus und spielst es auf deinen Server zurück. Alternativ überträgst du es auf einen anderen deiner Server oder lädst es herunter. Dafür musst du nichts bezahlen und kein Ticket schreiben.
Vorher kurz nachdenken
Ein Restore überschreibt die komplette Festplatte. Alles, was nach dem Backup entstanden ist, geht verloren. Hast du seitdem neue Daten (Uploads, Mails, Datenbankeinträge), kopiere sie vorher weg. Startet der Server nicht mehr, kommst du über den Rescue-Modus trotzdem an deine Dateien.
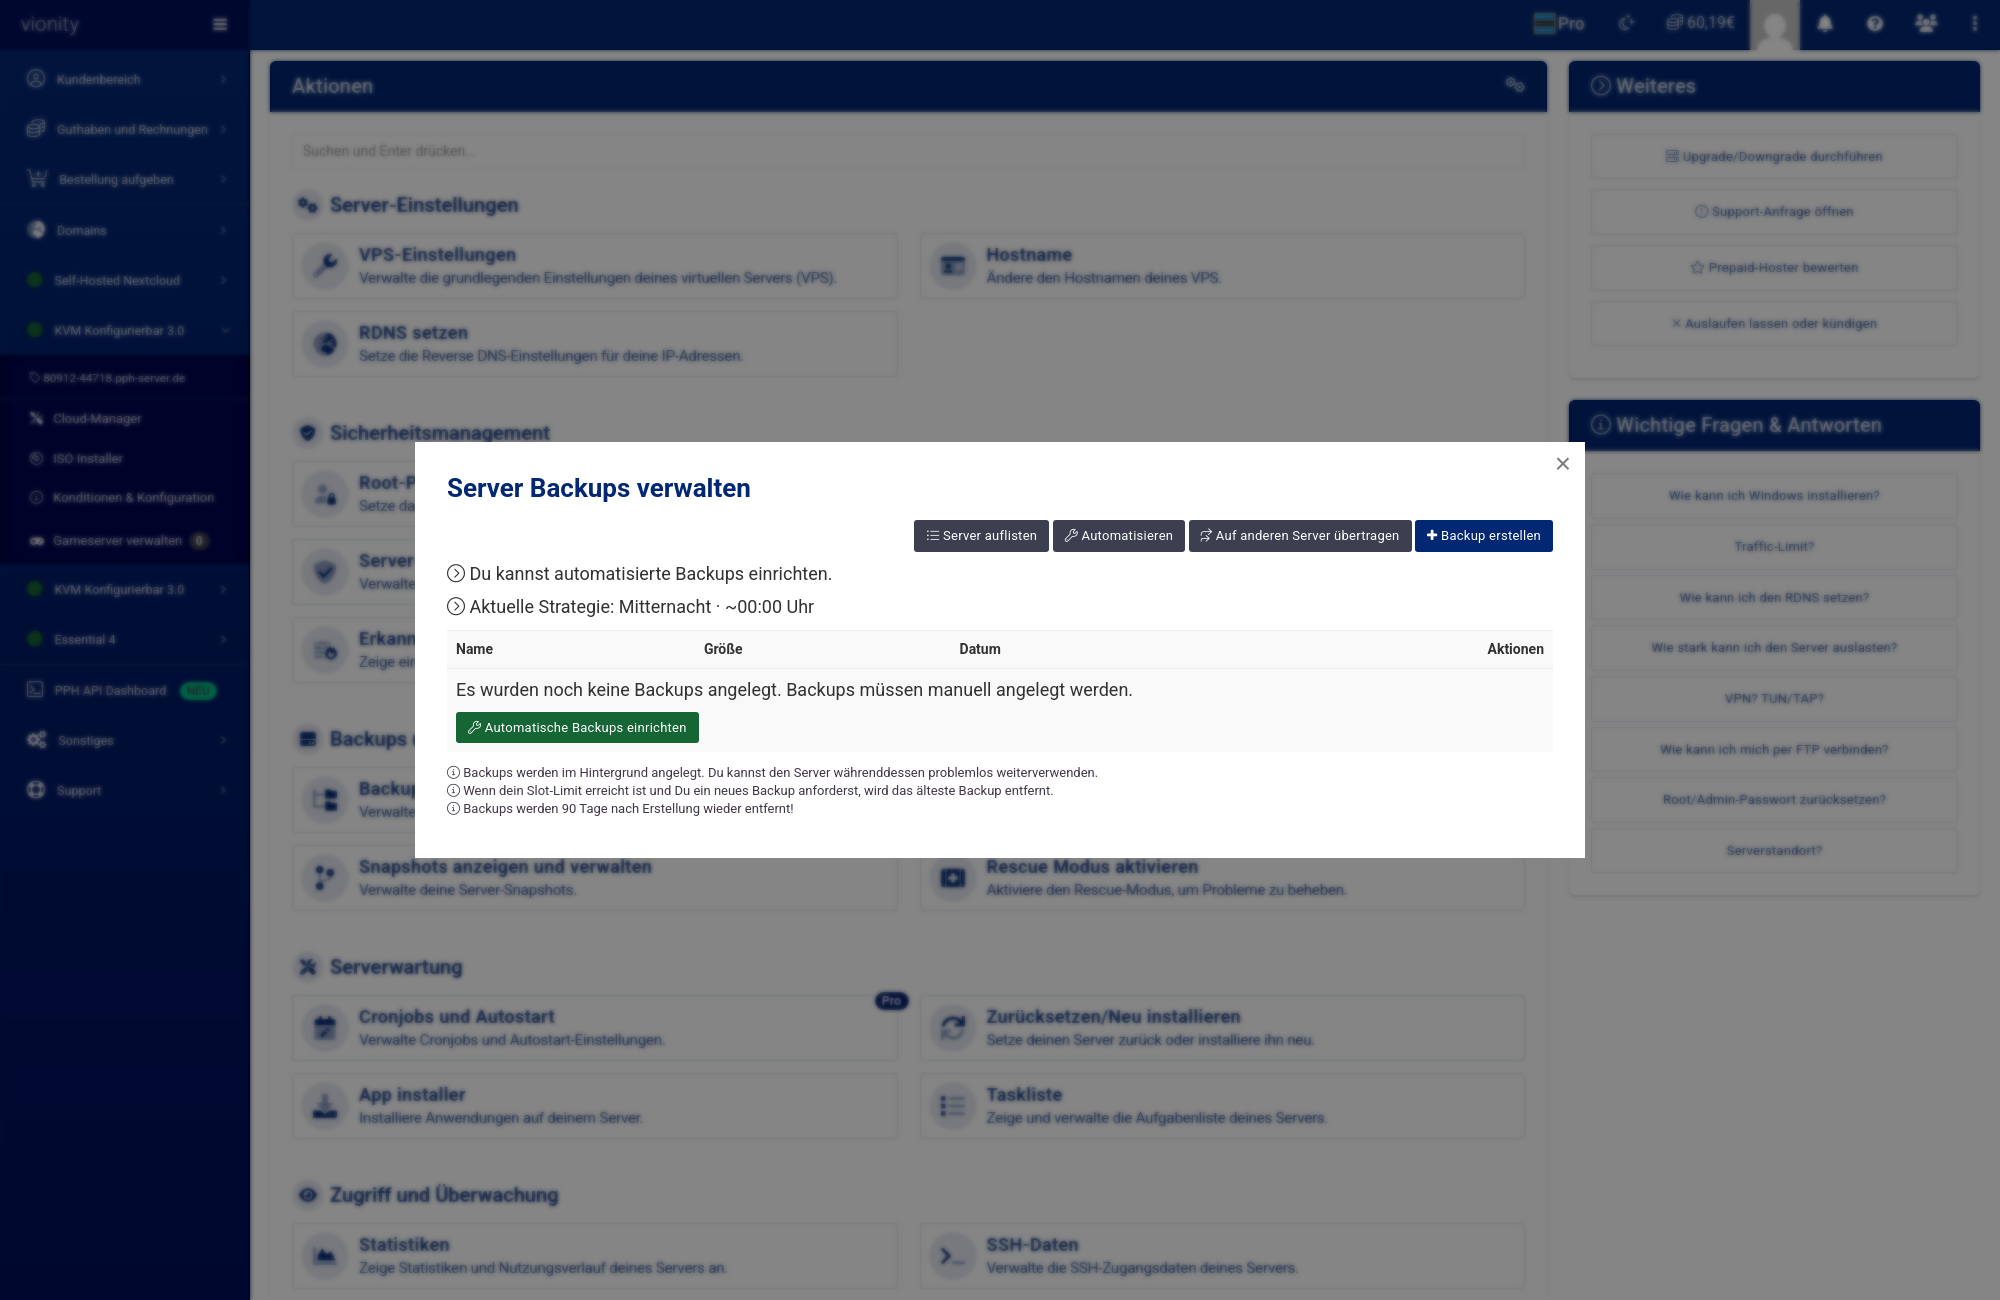
Welches Backup wann entstanden ist, siehst du in der Liste mit Name, Größe und Datum. Nimm das letzte, bei dem noch alles in Ordnung war, nicht automatisch das neueste. Backups werden 90 Tage nach ihrer Erstellung automatisch entfernt.
Auf denselben Server zurückspielen
Im Cloud Manager unter „Aktionen“ im Bereich „Backups und Wiederherstellung“ auf „Backups verwalten & konfigurieren“ klicken. Es öffnet sich der Dialog „Server Backups verwalten“.
Beim gewünschten Backup in der Spalte „Aktionen“ die Wiederherstellung starten und bestätigen.
Warten, bis der Vorgang fertig ist. Der Server startet danach mit dem alten Stand. Den Fortschritt siehst du in der Taskliste.
Der Dialog „Server Backups verwalten“ im Cloud Manager
Wie lange dauert das? Das hängt vor allem von der Größe deiner Festplatte ab. Wir laden das Backup zuerst herunter, entpacken es und schieben die Platte dann in deinen Server. Das läuft mit niedriger Priorität, damit andere Server auf dem Host nicht leiden. Meist dauert ein Restore 3 bis 7 Minuten, bei großen Platten auch fast eine Stunde. Bring also etwas Zeit mit. Startet der Server danach nur bis zur Konsole (initramfs), hilft Server hängt im initramfs: Dateisystem mit fsck reparieren.
Auf einen anderen Server übertragen
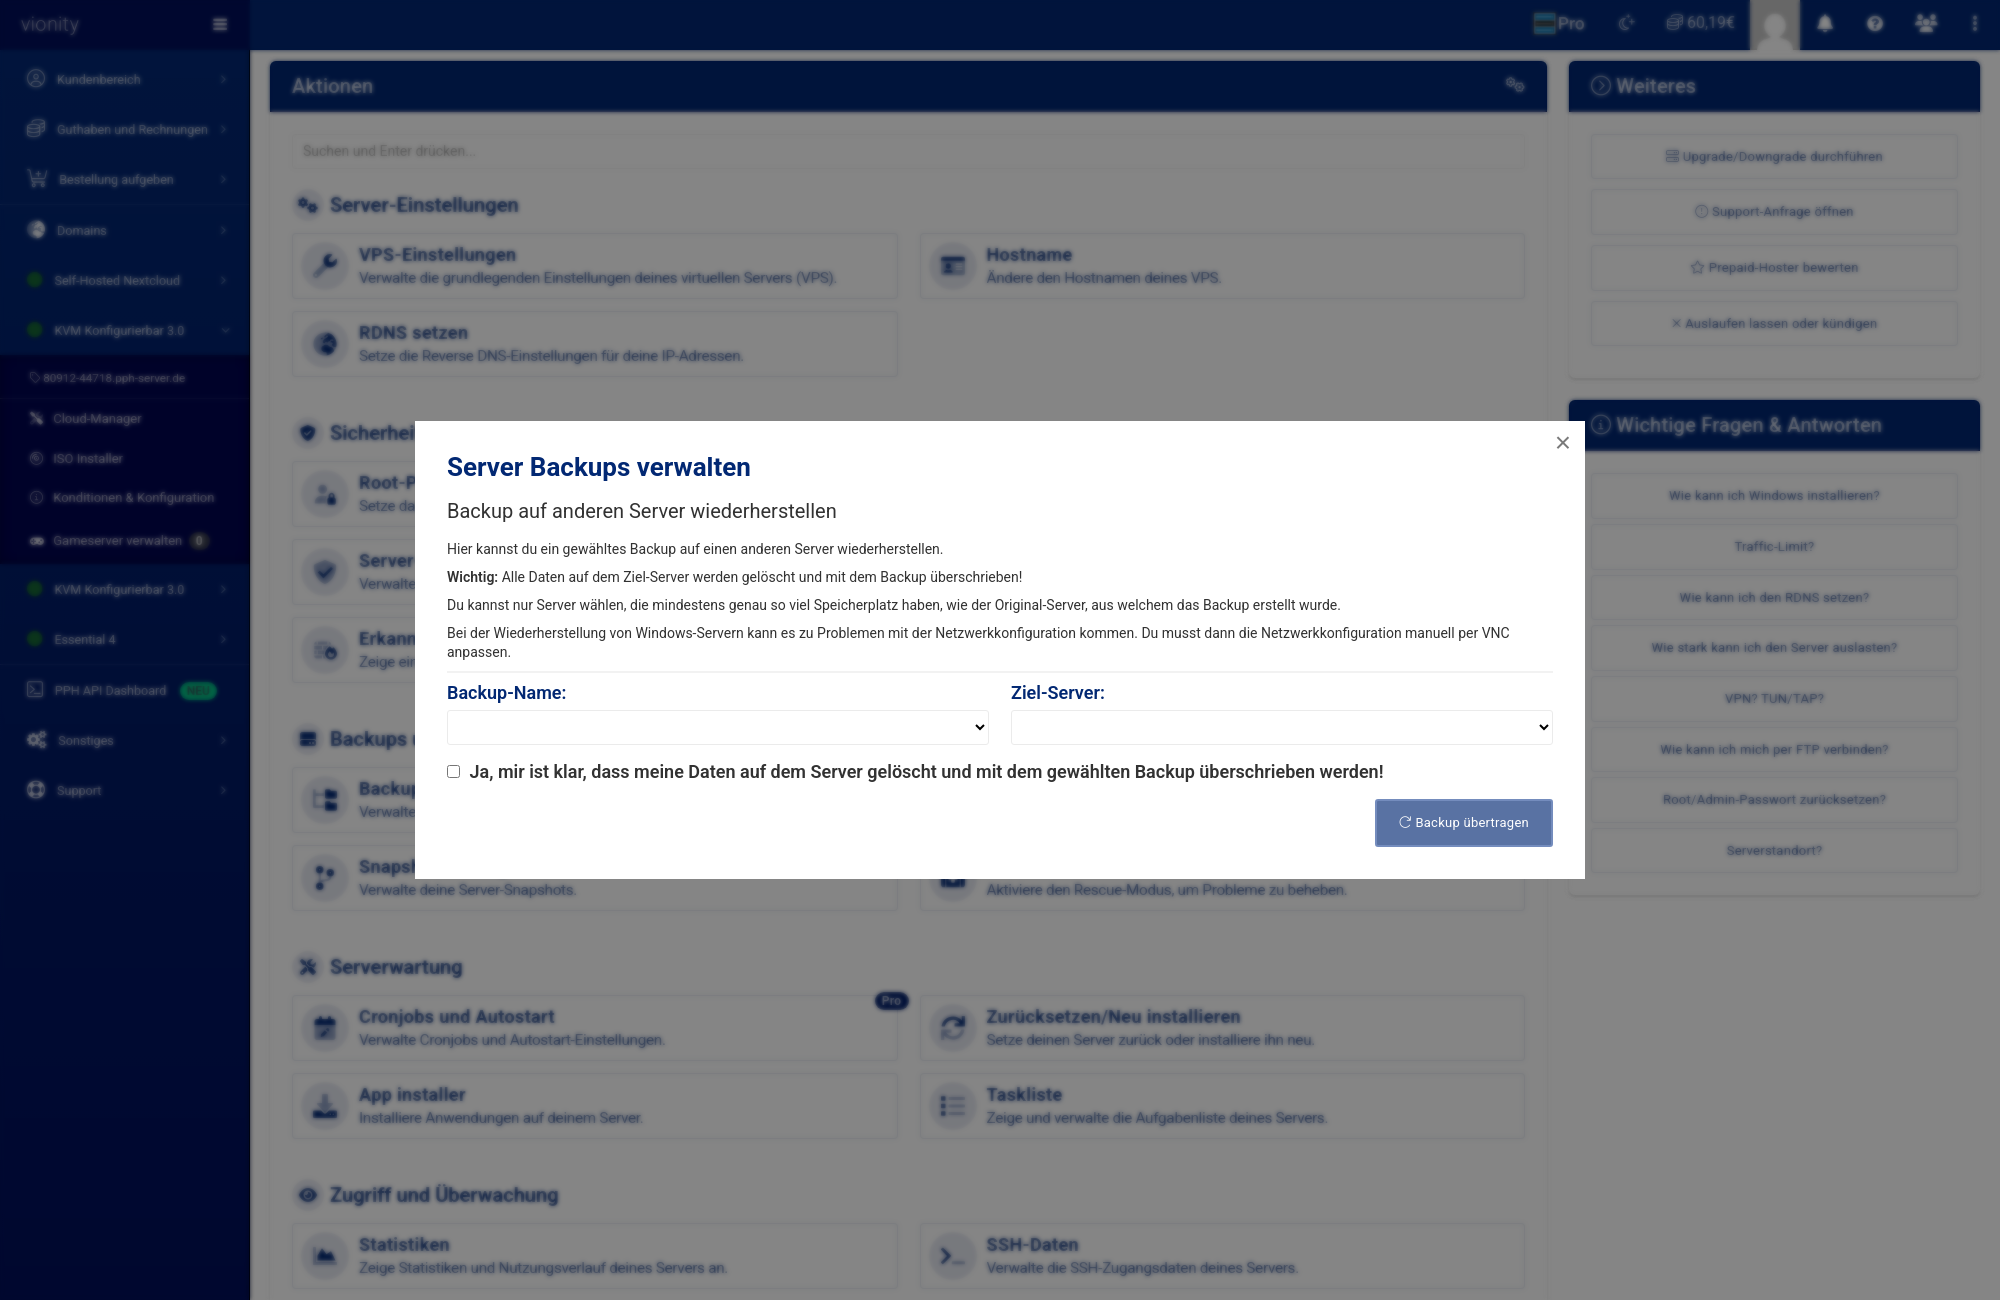
Du kannst ein Backup auch auf einen anderen deiner Server spielen, zum Beispiel um ihn zu klonen oder auf ein größeres Paket umzuziehen. Im Dialog „Server Backups verwalten“ klickst du dazu auf „Auf anderen Server übertragen“, wählst Backup und Ziel-Server, bestätigst die Sicherheitsabfrage und klickst auf „Backup übertragen“.
Alle Daten auf dem Ziel-Server werden gelöscht und mit dem Backup überschrieben.
Der Ziel-Server braucht mindestens so viel Speicherplatz wie der Server, von dem das Backup stammt.
Bei Windows-Servern kann danach die Netzwerkkonfiguration nicht stimmen. Die passt du dann per VNC an.
Bei Smart Essential gibt es das Übertragen auf einen anderen Server im Webinterface noch nicht. Dort spielst du ein Backup über die Oberfläche nur auf denselben Server zurück. Auf einen anderen Server geht es per API, alternativ erledigt das der Support für dich.
Backup herunterladen
Jedes Backup kannst du als Festplatten-Abbild im Format qcow2 herunterladen. Damit hast du eine Kopie außerhalb unserer Infrastruktur und kannst deine Daten jederzeit mitnehmen.
Wieder hochladen geht nicht. Ein heruntergeladenes Abbild spielen wir nicht zurück auf unsere Server, weder im Webinterface noch über den Support. Hat ein Abbild unsere Infrastruktur einmal verlassen, können wir nicht mehr prüfen, ob es verändert wurde, und fremde Abbilder binden wir aus Sicherheitsgründen nicht auf unseren Hosts ein. Zurückspielen kannst du nur Backups, die noch bei uns in der Liste stehen. Ist dein Server gelöscht, sind auch seine Backups bei uns weg.
Brauchst du die Daten aus einem heruntergeladenen Backup, holst du sie aus dem Abbild heraus und kopierst sie auf deinen neuen Server. Unter Linux bindest du das Abbild dazu schreibgeschützt ein:
Mit lsblk siehst du, welche Partition deine Daten enthält, meist /dev/nbd0p1. Danach liegt dein altes Dateisystem unter /mnt. Pack die Dateien, Configs und Datenbank-Dumps, die du brauchst, in ein Archiv und lade nur das auf den neuen Server. Zum Schluss hängst du das Abbild wieder aus:
Hast du kein Linux zur Hand, kopierst du das Abbild per scp oder rsync auf einen neuen vServer und bindest es dort genauso ein. Der neue Server braucht dann Platz für das Abbild und zusätzlich für die Daten, die du daraus übernimmst.
Vor größeren Änderungen legst du mit „Backup erstellen“ zusätzlich von Hand ein Backup an. Das läuft im Hintergrund, du kannst den Server währenddessen normal weiterverwenden. Ist dein Slot-Limit erreicht, wird dabei das älteste Backup entfernt. Für einen schnellen Rückweg in den nächsten Stunden gibt es außerdem Snapshots.
Ein Snapshot friert den Stand deines Servers auf Knopfdruck ein. Geht danach etwas schief, springst du mit einem Klick zurück. Du legst ihn im Cloud Manager an, bevor du etwas änderst, das dein System zerlegen könnte.
Snapshot oder Backup?
Snapshot
Backup
Wann
von Hand, sofort
automatisch im gewählten Zeitfenster
Wofür
kurzer Rückweg vor einer Änderung
Absicherung gegen Datenverlust
Anzahl
2 pro Server, mit Prepaid Hoster Pro 4
3 pro Server
Speicherort
auf demselben Host wie dein Server
getrennter Speicher in Deutschland oder Finnland
Ein Snapshot ersetzt kein Backup. Er liegt auf demselben Host wie dein Server und hilft dir nicht, wenn dieser Host ausfällt. Außerdem löschen wir Snapshots nach 48 Stunden automatisch. Er ist dein „Strg+Z“ für die nächsten Stunden, das Backup ist deine Versicherung.
Typische Anlässe
Distributions-Upgrade, zum Beispiel Debian 12 auf 13
Änderungen an Firewall, SSH oder Netzwerk
Größere Updates von Nextcloud, Mailcow oder deiner eigenen Anwendung
Snapshot anlegen
Melde dich im Webinterface an und öffne den Cloud Manager deines Servers.
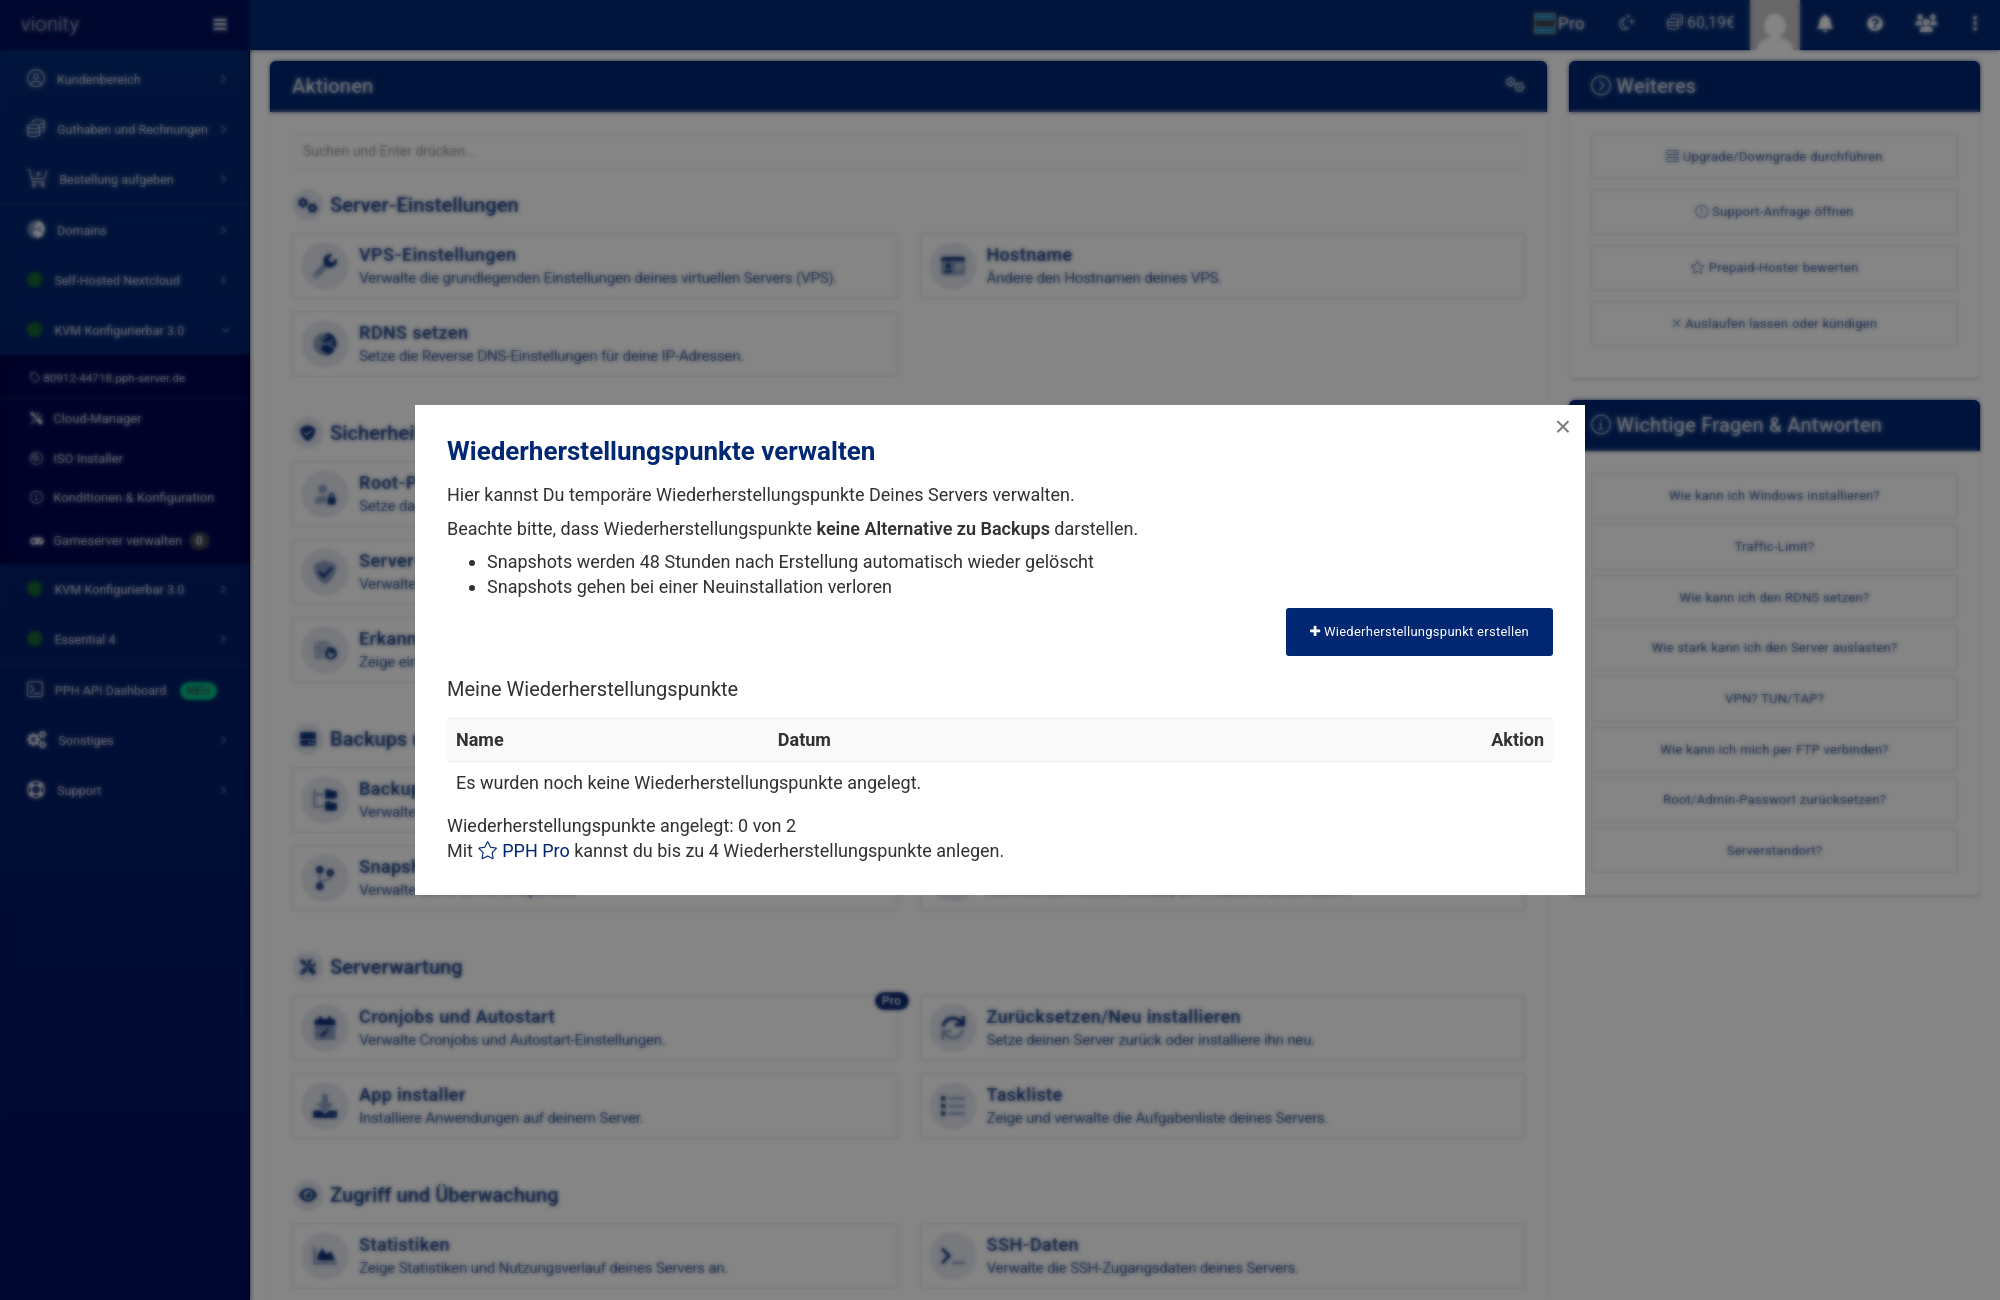
Unter „Aktionen“ im Bereich „Backups und Wiederherstellung“ klickst du auf „Snapshots anzeigen und verwalten“. Im Dialog „Wiederherstellungspunkte verwalten“ klickst du auf „Wiederherstellungspunkt erstellen“.
Gib ihm einen Namen, an dem du ihn später erkennst, etwa vor-debian-13.
Snapshots heißen im Cloud Manager Wiederherstellungspunkte.
Dein Server läuft währenddessen weiter. Wie lange es dauert, hängt von der Auslastung des Hosts und vom Arbeitsspeicher deines Servers ab.
Bei einer Datenbank mit vielen Schreibzugriffen stoppst du den Dienst vorher kurz oder fährst den Server herunter. Dann ist der Stand garantiert sauber.
Snapshot zurückspielen
Im selben Menü wählst du den Snapshot und stellst ihn wieder her. Dabei kann der Server kurz nicht erreichbar sein. Achtung: Alles, was seit dem Snapshot auf dem Server passiert ist, ist danach weg. Sichere neue Daten vorher woanders hin.
Aufräumen
Snapshots werden 48 Stunden nach dem Anlegen automatisch gelöscht. Bei einer Neuinstallation des Servers gehen sie sofort verloren. Sind alle Plätze belegt, löschst du einen alten Snapshot, bevor du einen neuen anlegst.