Hohe Steal-Werte entstehen auf deinem vServer fast immer durch eine Konfiguration, die nach einem Upgrade nicht vollständig übernommen wurde. Prüfe den Wert mit top oder vmstat. Steht er dauerhaft hoch, melde dich per Ticket: Wir prüfen die Konfiguration und bitten dich danach um ein „Stop und Start“, damit die neuen Werte greifen.
Was ist Steal?
Dein vServer läuft als virtuelle Maschine auf einem Host. „Steal“ (Kürzel st) ist der Anteil der Zeit, in dem dein Server rechnen wollte, der Host ihm aber keine CPU-Zeit gegeben hat. Linux in der VM sieht nur, dass die Kerne warten, und zeigt das als Steal an. Wenige Prozent in Lastspitzen sind normal. Dauerhaft zweistellige Werte sind auffällig und dein Server wird spürbar langsam.
So prüfst du den Steal-Wert
Verbinde dich per SSH und starte top. In der Zeile „%Cpu(s)“ steht der Wert hinter st. Alternativ zeigt vmstat ihn in der letzten Spalte st:
top
vmstat 1 10
Beobachte den Wert über einige Minuten und notiere dir, zu welcher Uhrzeit er hoch ist. Das hilft uns bei der Analyse. Auf Windows zeigt der Task-Manager keinen Steal-Wert, dort erkennst du das Problem an einer hohen CPU-Auslastung bei wenig Last im Prozess-Tab.
Häufigste Ursache: CPU-Limit passt nicht zur Kernzahl
In den allermeisten Fällen liegt es an der Konfiguration nach einem Upgrade. Hast du Kerne hinzugebucht, wird in seltenen Fällen der CPU-Prozentwert nicht mit angehoben. Dein Server meldet dann zum Beispiel 6 Kerne, darf aber nur 200 % CPU-Zeit nutzen. Für Linux sieht das aus wie Steal, meist zwischen 50 und 70 %, obwohl der Host gar nicht ausgelastet ist.
Mit diesem kurzen Test erkennst du das Muster. Er lastet alle Kerne voll aus, beende ihn danach direkt wieder:
for i in $(seq "$(nproc)"); do yes > /dev/null & done
top
# danach beenden:
pkill yes
Bei 6 Kernen und einem Limit von 200 % siehst du in der Summenzeile von top etwa ein Drittel bei us und den Rest bei st. Dann ist sehr wahrscheinlich das Limit der Grund.
Das machst du in diesem Fall
Öffne ein Ticket im Support und schreibe, dass du hohe Steal-Werte siehst (Details siehe unten). Normale Priorität reicht, es handelt sich nicht um einen Notfall.
Wir prüfen die Konfiguration deines Servers und korrigieren den CPU-Wert.
Danach bitten wir dich um ein reguläres „Stop und Start“ in Vionity, damit die neuen Werte übernommen werden. Ein Neustart im Betriebssystem reicht dafür nicht.
Kurze Spitzen um 0:00 Uhr: Backups
Um 0:00 Uhr starten die allermeisten Kunden erfahrungsgemäß ihre automatischen Backups am liebsten. Dabei komprimiert der Host mit pigz, einer parallelen Variante von gzip, die auf Geschwindigkeit ausgelegt ist und dadurch viele Kerne kurz stark auslastet. Deshalb ist die Host-Last in dieser Zeit erhöht und Steal kann kurzzeitig steigen. Das ist bekannt und erwartbar. Betrifft es dich nur in diesem Zeitfenster, musst du nichts tun. Läuft dein Server dann spürbar schlecht, schreib uns trotzdem, wir sehen uns den Host an.
Selten: Last auf dem Host
Wir überbuchen unsere Hosts in Maßen, aber nie über die Leistungsspitze hinaus. Für neue Server wählen wir den Host anhand der durchschnittlichen Auslastung der letzten Zeit. Trotzdem kann es selten vorkommen, dass ein Prozess auf dem Host aus dem Ruder läuft oder sich die Last durch Upgrades und geänderte Nutzung bei Kunden verschiebt. In solchen Fällen beheben wir das Problem direkt auf dem Host. Im Einzelfall ziehen wir Server, bei denen sich Kunden melden, auf einen anderen Host um. Manchmal sprechen wir auch Kunden mit dauerhaft sehr hoher Last an.
Wenn sich Windows auf deinem Server nicht installieren lässt, da es keinen ersichtlichen Fortschritt bei der Installation gibt, ist etwas schiefgelaufen. Aber keine Sorge!
In den meisten Fällen reicht es aus, wenn Du zunächst ein Linux-Image (zum Beispiel Debian) auf deinem Server neu installierst und es dann erneut mit der Installation deiner gewünschten Windows-Version versuchst.
Sollte auch das nicht klappen, probiere es bitte mit einer anderen Windows-Server Version.
Es wird ein Fehler bezüglich Lizenz-Schlüssel angezeigt
Sollte dir ein Lizenzschlüssel-Fehler angezeigt werden (Produkt-Key), prüfe bitte, welche Version du installieren wolltest. Automatisch installieren kannst du nur Windows Server 2019. Windows Server 2022 wird nicht automatisch installiert. Wenn du Windows Server 2022 nutzen möchtest, installierst du es mit einem eigenen ISO. Wie das geht, erklären wir im Beitrag Windows Server 2022 per ISO installieren.
Es geht auch nach diesen Schritten nicht!
Wenn wirklich gar nichts mehr geht, melde Dich gerne bei unserem Support. Wir schauen uns das dann an! Sage uns dann aber bitte, dass du die oben genannten Schritte bereits ausprobiert hast, damit wir das Problem schnellstmöglich für Dich beheben können.
Ja, auf jedem vServer von Prepaid-Hoster kannst du Docker ohne Einschränkungen nutzen. Alle unsere vServer laufen auf KVM, also mit eigenem Kernel. Docker, Docker Compose und Images vom Docker Hub laufen darauf genauso wie auf einem eigenen Rechner. Hier erfährst du, was Docker ist, wie du es auf Debian oder Ubuntu installierst, wie deine Daten Neustarts überleben und welche Projekte sich auf einem vServer mit Docker lohnen.
Den App-Installer im Cloud Manager brauchst du dafür nicht: Docker ist dort derzeit nicht enthalten, die Installation über die offizielle Paketquelle dauert aber nur ein paar Minuten.
Was ist Docker?
Docker ist eine Plattform, die Anwendungen in Containern startet. Ein Container bringt alles mit, was die Anwendung braucht: Programm, Bibliotheken, Konfiguration. Die Vorlage dafür heißt Image. Aus einem Image startest du beliebig viele Container, und jeder läuft auf jedem Linux-Server gleich.
Spannend ist der Vergleich mit deinem vServer selbst. Ein vServer ist ein virtueller Server: KVM teilt einen physischen Server in mehrere Maschinen mit eigenem Kernel, eigenem Speicher und eigenem Betriebssystem auf. Docker macht eine Ebene tiefer etwas Ähnliches. Jeder Container bekommt ein eigenes Dateisystem, ein eigenes Netzwerk und eine eigene Prozessliste, und du kannst ihm CPU und RAM begrenzen. Ein Container ist damit fast schon ein vServer auf deinem vServer.
Der Unterschied: Alle Container teilen sich den Kernel deines vServers. Deshalb starten sie in Sekunden und brauchen kaum Overhead. Gleichzeitig ist die Trennung schwächer als zwischen zwei virtuellen Maschinen. Ein Container ist ein gut abgeschotteter Prozess, kein vollständiger Server.
vServer (KVM)
Docker-Container
Kernel
eigener Kernel
teilt den Kernel des vServers
Start
Minuten (Installation), Sekunden (Neustart)
Sekunden
Betriebssystem
Linux oder Windows Server
Linux-Userland aus dem Image
Isolation
Hardware-Virtualisierung
Namespaces und cgroups im Kernel
Typischer Einsatz
ganzer Server mit Root-Zugriff
eine Anwendung pro Container
Warum Docker auf KVM problemlos läuft
Docker greift tief in den Kernel ein (Namespaces, cgroups, Overlay-Dateisystem, Paketfilter). Bei Container-Virtualisierungen wie dem früheren OpenVZ teilt sich der Gast den Kernel mit dem Host, dort lief Docker deshalb nur eingeschränkt oder gar nicht. Bei KVM hast du einen eigenen Kernel und volle Kontrolle darüber, Docker funktioniert ohne Sonderwege. Mehr zum Ende von OpenVZ bei uns liest du unter vServer mit OpenVZ wurden eingestellt.
Eine Grenze gibt es: Verschachtelte Virtualisierung ist auf unseren KVM-vServern deaktiviert. Docker-Container laufen, eigene virtuelle Maschinen (KVM, VirtualBox, Proxmox) oder Werkzeuge, die intern eine VM starten, aber nicht. Details stehen in Kann ich auf meinem vServer selbst virtualisieren?
Vorteile von Docker auf dem vServer
Sauberes System: Jede Anwendung bringt ihre Abhängigkeiten im Image mit. PHP 8.1 für das eine Projekt und PHP 8.4 für das andere vertragen sich, ohne dass du am Grundsystem herumbaust.
Reproduzierbar: Eine Compose-Datei beschreibt dein komplettes Setup. Auf einem neuen Server tippst du docker compose up -d und hast denselben Stand.
Schnelle Updates und Rollbacks: Neues Image ziehen, Container neu starten. Klappt etwas nicht, gehst du auf den vorherigen Tag zurück.
Mehrere Dienste auf einem Server: Webseite, Datenbank, Monitoring und Bot laufen getrennt voneinander auf einem vServer.
Wenig Overhead: Container teilen sich den Kernel. Der Großteil von CPU und RAM bleibt für deine Anwendungen.
Riesige Auswahl: Für fast jede bekannte Server-Software gibt es fertige Images auf dem Docker Hub.
Kein Vendor-Lock-in: Deine Compose-Dateien und Volumes laufen bei jedem Linux-Server weiter.
Welcher vServer passt für Docker?
Docker läuft auf allen unseren Linux-vServern. Die Docker Engine selbst braucht wenig, den Bedarf bestimmen deine Container. Als Faustregel: Ein einzelner kleiner Dienst läuft mit 1 GB RAM, ein Stack aus Webanwendung, Datenbank und Reverse Proxy fühlt sich ab 2 bis 4 GB RAM wohl. Images und Volumes belegen schnell einige GB, plane den Speicher also großzügig.
KVM Root 3.5 (konfigurierbar): 1 bis 14 Kerne, 1 bis 32 GB RAM, 50 bis 400 GB NVMe, IPv4 und ein /64-IPv6-Netz inklusive. Die flexibelste Wahl für Docker, Ressourcen lassen sich später per Upgrade anpassen.
Smart Value: günstige Pakete mit 1 bis 12 GB RAM. Standardmäßig nur IPv6, eine IPv4-Adresse kannst du als Option dazubuchen. Beachte dazu den Abschnitt zu IPv6 weiter unten.
Smart Essential: SSH-only-Server mit IPv4 und IPv6 inklusive und wählbarem Speicher. Gut für Entwickler, die alles per Terminal und Compose erledigen.
Ryzen VPS: hohe Single-Core-Leistung, sinnvoll für rechenlastige Container, etwa Gameserver.
Als Betriebssystem empfehlen wir Debian 13 oder Debian 12, alternativ Ubuntu 24.04 oder 22.04. Diese Versionen unterstützt Docker offiziell. Debian 11 und Ubuntu 20.04 stehen bei Docker nicht mehr auf der Liste, installiere dort lieber neu. Welche Images wir anbieten, steht unter Welche Betriebssysteme stehen zur Verfügung? Einen passenden Server findest du auf unserer Seite zu Docker vServern.
Docker installieren
Installiere Docker aus der offiziellen Paketquelle von Docker. Die Pakete docker.io aus den Debian- oder Ubuntu-Quellen sind oft deutlich älter und bringen Compose nicht als aktuelles Plugin mit. Die folgenden Befehle gehen davon aus, dass du als root per SSH angemeldet bist. Arbeitest du mit einem normalen Benutzer, setze sudo davor.
Schritt 1: System aktualisieren und alte Pakete entfernen
Auf einem frisch installierten Server ist meist nichts zu entfernen, der Befehl schadet aber nicht. Er entfernt inoffizielle Docker-Pakete, die mit der offiziellen Version kollidieren würden.
Docker startet danach automatisch und ist für den Systemstart aktiviert.
Schritt 4: Installation prüfen
systemctl status docker
docker run --rm hello-world
docker compose version
Gibt hello-world eine Begrüßung aus, ist Docker einsatzbereit. Updates von Docker kommen ab jetzt ganz normal mit apt update && apt upgrade. Wie du Updates generell im Griff behältst, steht in Mein Linux Server hat Updates! Was jetzt?
Optional: Docker ohne root nutzen
Willst du Docker mit einem normalen Benutzer bedienen, füge ihn der Gruppe docker hinzu und melde dich neu an:
usermod -aG docker deinbenutzer
Wichtig: Wer in der Gruppe docker ist, hat praktisch root-Rechte auf dem Server. Nimm dort also nur Benutzer auf, denen du auch root geben würdest. Wer mehr Abschottung möchte, schaut sich den Rootless-Modus von Docker an.
Schnell zum Testen: das Installationsskript
Docker bietet unter get.docker.com ein Skript, das die Paketquelle automatisch einrichtet. Für Testserver ist das bequem, für den Dauerbetrieb empfiehlt Docker selbst den Weg über die Paketquelle oben. Schau dir das Skript vor dem Ausführen an:
curl -fsSL https://get.docker.com -o get-docker.sh
sh get-docker.sh --dry-run
sh get-docker.sh
Daten dauerhaft speichern
Container sind zum Wegwerfen gedacht. Löschst du einen Container oder ersetzt ihn durch ein neueres Image, ist alles weg, was nur im Container lag. Datenbanken, Uploads und Konfigurationen gehören deshalb in ein Volume oder einen Bind Mount.
Volumes: von Docker verwaltet
Volumes legt Docker selbst unter /var/lib/docker/volumes/ an. Das ist der empfohlene Weg für Datenbanken und Anwendungsdaten.
docker volume create webdaten
docker run -d --name web --restart unless-stopped \
  -v webdaten:/usr/share/nginx/html \
  -p 8080:80 nginx:stable

docker volume ls
docker volume inspect webdaten
Bind Mounts: ein Ordner deines Servers
Mit einem Bind Mount bindest du einen bestimmten Ordner deines vServers in den Container ein. Praktisch für Konfigurationsdateien, die du direkt per SFTP oder im Editor bearbeiten willst. Mit :ro darf der Container nur lesen.
Unsere kostenlosen Backups sichern die komplette Festplatte deines vServers, also auch alle Volumes. Sie laufen im laufenden Betrieb. Bei Datenbanken solltest du deshalb zusätzlich einen Dump anlegen, damit du einen garantiert konsistenten Stand hast. Ein einzelnes Volume packst du so in ein Archiv:
mkdir -p /root/backup
docker run --rm -v webdaten:/daten:ro -v /root/backup:/backup alpine \
  tar czf /backup/webdaten.tar.gz -C /daten .
Vor größeren Updates lohnt sich ein Snapshot im Cloud Manager. Geht etwas schief, bist du per Klick wieder auf dem alten Stand. Snapshots werden nach 48 Stunden automatisch gelöscht und ersetzen kein Backup.
Docker Compose
Sobald eine Anwendung aus mehreren Containern besteht, wird docker run unübersichtlich. Mit Docker Compose beschreibst du alle Container, Netzwerke und Volumes in einer Datei namens compose.yaml und startest alles mit einem Befehl. Compose ist mit dem Paket docker-compose-plugin bereits installiert. Der Befehl lautet docker compose mit Leerzeichen. Das alte docker-compose mit Bindestrich ist veraltet.
Beispiel: WordPress mit MariaDB
Lege einen Projektordner an und darin die Datei compose.yaml:
mkdir -p /opt/wordpress && cd /opt/wordpress
nano compose.yaml
Danach erreichst du WordPress unter http://62.68.75.69:8080, wobei du die IP natürlich durch die deines Servers ersetzt. Für den echten Betrieb mit Domain und HTTPS setzt du einen Reverse Proxy davor (siehe Anwendungsbeispiele).
Die wichtigsten Compose-Befehle
Alle Befehle führst du im Projektordner aus:
docker compose up -d                  # alles starten (im Hintergrund)
docker compose ps                     # Status der Container
docker compose logs -f                # Logs live verfolgen
docker compose pull && docker compose up -d   # Images aktualisieren
docker compose down                   # stoppen und Container entfernen (Volumes bleiben)
docker compose exec db bash           # Shell im Container "db"
Mit restart: unless-stopped starten deine Container nach einem Neustart des vServers automatisch wieder. Einen eigenen systemd-Dienst brauchst du dafür nicht.
Docker Hub
Der Docker Hub ist die zentrale Registry, aus der Docker standardmäßig Images lädt. Schreibst du image: nginx:stable, holt Docker das Image von dort.
Vertrauenswürdige Images wählen: Achte auf die Kennzeichnung „Docker Official Image“ oder „Verified Publisher“. Bei Images unbekannter Herkunft läuft fremder Code auf deinem Server.
Tags festlegen:latest ist bequem, kann aber beim nächsten pull eine neue Hauptversion bringen. Für Datenbanken nimmst du besser eine feste Version wie mariadb:11 oder postgres:17.
Images suchen und laden:docker search nginx und docker pull nginx:stable.
Pull-Limits
Der Docker Hub begrenzt Downloads ohne Anmeldung auf 100 Pulls in 6 Stunden pro IPv4-Adresse beziehungsweise pro IPv6-/64-Netz. Mit einem kostenlosen Docker-Konto sind es 200 Pulls in 6 Stunden. Jeder vServer bei uns hat eine eigene IPv4 bzw. ein eigenes /64-Netz, das Limit teilst du also mit niemandem. Wer viele Images zieht, etwa in CI-Pipelines, meldet sich an:
docker login
Neben dem Docker Hub gibt es weitere Registries wie ghcr.io (GitHub) oder quay.io. Die nutzt du genauso, indem du den Registry-Namen vor das Image schreibst, zum Beispiel ghcr.io/benutzer/projekt:1.0.
Docker auf einem Smart Value mit nur IPv6
Unsere Smart Value Server haben standardmäßig nur IPv6. Der Docker Hub ist per IPv6 erreichbar, docker pull funktioniert also direkt. Zwei Dinge musst du aber wissen:
Container brauchen ein IPv6-Netz. Das Standardnetz von Docker vergibt nur IPv4-Adressen. Auf einem Server ohne IPv4 kommen deine Container dann nicht ins Internet. Aktiviere IPv6 für das Netz deines Compose-Projekts, Docker vergibt dann automatisch ein privates IPv6-Netz und leitet den Verkehr nach außen weiter.
Nicht jede Gegenstelle spricht IPv6. Manche Registries, APIs oder Update-Server sind nur per IPv4 erreichbar. Einen NAT64-Dienst bieten wir nicht an. Ob ein Ziel IPv6 kann, prüfst du mit dig AAAA ghcr.io. Kommt keine Adresse zurück, buchst du im Cloud Manager eine IPv4-Adresse dazu.
IPv6 für ein Compose-Projekt aktivierst du mit diesem Block am Ende der compose.yaml:
networks:
  default:
    enable_ipv6: true
Für einzelne Container mit docker run legst du ein eigenes Netz an und hängst den Container dort ein:
Was Kunden bei uns typischerweise auf einem vServer mit Docker betreiben:
Reverse Proxy mit HTTPS: Traefik, Caddy oder Nginx Proxy Manager nehmen Anfragen auf Port 80 und 443 an, holen automatisch Let’s-Encrypt-Zertifikate und verteilen den Verkehr per Domain auf deine Container. Die Basis für fast jedes Setup mit mehreren Diensten.
Automatisierung mit n8n: n8n läuft als Container mit eigener Datenbank. Eine Anleitung findest du im n8n Installations-Guide.
Eigene Cloud: Nextcloud mit Datenbank und Redis als Compose-Stack, deine Daten bleiben im Rechenzentrum in Offenbach am Main bei Frankfurt.
Mailserver: Mailcow ist komplett auf Docker aufgebaut. Port 25 ist bei uns ausgehend offen. Achte auf einen passenden rDNS-Eintrag.
Monitoring: Uptime Kuma überwacht deine Webseiten, Prometheus und Grafana zeigen die Auslastung deiner Container.
Entwicklung und Git: Gitea oder Forgejo als eigener Git-Server, CI-Runner für GitHub Actions oder GitLab, Staging-Umgebungen für Laravel, Node.js oder Python.
Passwortmanager: Vaultwarden als schlanker, selbst gehosteter Server für Bitwarden-Clients.
Gameserver und Bots: Panels wie Pterodactyl starten Gameserver in Containern, Discord- und TeamSpeak-Bots laufen sauber getrennt nebeneinander.
Webseiten und Shops: WordPress wie im Beispiel oben, aber auch Shopware oder Ghost lassen sich als Compose-Stack betreiben.
Häufige Stolpersteine
Veröffentlichte Ports umgehen die Firewall
Mit -p 8080:80 oder ports: trägt Docker eigene Paketfilter-Regeln ein. Diese greifen vor ufw oder firewalld. Ein Port, den du in ufw gesperrt hast, ist trotzdem aus dem Internet erreichbar, wenn ein Container ihn veröffentlicht. Bei uns sind auf Linux-Servern zudem alle Ports standardmäßig offen (Sind alle Ports freigegeben?).
Dienste, die nur intern erreichbar sein sollen (Datenbank, Admin-Oberfläche hinter dem Reverse Proxy), bindest du deshalb an localhost:
ports:
  - "127.0.0.1:8080:80"
Container im selben Compose-Projekt erreichen sich über den Dienstnamen (im Beispiel db), dafür brauchst du gar keinen veröffentlichten Port. Eigene Filterregeln für Container gehören in die iptables-Chain DOCKER-USER. Docker arbeitet standardmäßig mit iptables, auf aktuellen Debian- und Ubuntu-Systemen über das nftables-Backend von iptables. Eigene Regelsätze, die du direkt mit nft anlegst, unterstützt Docker im Standardmodus nicht. Seit Docker 29 gibt es ein eigenes nftables-Backend, es ist aber noch experimentell. Mehr zur Absicherung allgemein: Linux Server absichern.
Festplatte läuft voll
Alte Images, gestoppte Container und Build-Cache sammeln sich an. Den Verbrauch prüfst du so:
docker system df
docker image prune           # ungenutzte Images ohne Tag löschen
docker system prune          # gestoppte Container, ungenutzte Netze und Images aufräumen
Vorsicht mit docker system prune --volumes: Das löscht auch Volumes, die gerade kein Container nutzt, und damit eventuell deine Daten.
Ein zweiter Klassiker sind Container-Logs, die ohne Limit wachsen. Begrenze sie global in /etc/docker/daemon.json und starte Docker neu. Die Einstellung gilt für neu erstellte Container.
Container teilen sich CPU und RAM deines vServers. Mit docker stats siehst du live, welcher Container wie viel verbraucht. Einzelne Container begrenzt du in Compose mit cpus: "1.0" und mem_limit: 512m. Dauerhaft hohe Last zählt bei uns wie jede andere Last, siehe Load-Regel bei KVM. Reichen die Ressourcen nicht mehr, ist ein Upgrade im Cloud Manager meist der einfachste Weg.
„Cannot connect to the Docker daemon“
Entweder läuft der Dienst nicht (systemctl start docker, Fehler in journalctl -u docker) oder dein Benutzer ist nicht in der Gruppe docker. Nach usermod musst du dich einmal ab- und wieder anmelden.
Docker vServer mieten
Du suchst noch einen vServer mit Docker? Alle unsere Linux-vServer laufen auf KVM mit AMD EPYC oder Ryzen und NVMe im Rechenzentrum maincubes FRA01 in Offenbach am Main. Aufladen statt abonnieren: Du zahlst per Prepaid-Guthaben, ohne Mahnungen und ohne Bonitätsprüfung. Alle Pakete im Überblick findest du auf unserer Seite Docker Hosting: vServer mit Docker.
Noch Fragen zu Docker auf deinem Server? Schreib uns einfach über das Formular unten oder per Ticket.
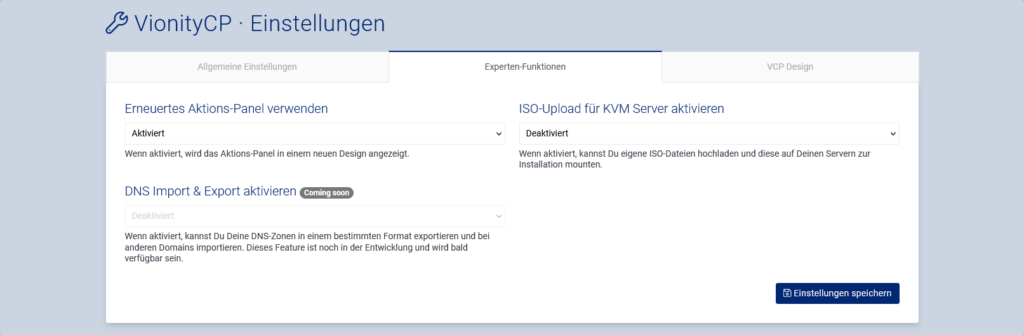
Ja, du kannst bei Prepaid-Hoster eigene ISO-Dateien zur Installation von Betriebssystemen einbinden. Du kannst entweder aus einer Liste unserer ISO-Files wählen oder eine eigene Datei bereitstellen. Es fallen keine Kosten an und der Speicherplatz ist für die Dauer der Installation kostenlos. Dafür musst du in den VCP Einstellungen zunächst in den Experten Einstellungen die ISO-Funktionalität aktivieren.
Bei welchen Servern geht das?
Die ISO-Funktionalität ist bei allen Servern freigeschaltet, die mit KVM virtualisiert werden. Es ist also möglich, jeden KVM Server mit einem Custom Linux zu versehen. Windows Server installieren wir automatisch auf dem konfigurierbaren KVM Root Server ab 4 Kernen und 4 GB RAM. Auf Smart Value und Essential Servern kannst du Windows Server per eigenem ISO installieren, wir prüfen das nicht aktiv. Fällt ein System durch dauerhaft hohe Last auf, bitten wir dich um ein Upgrade oder beenden den Server zum Ende der laufenden Periode. Auf dem Ryzen VPS (früher Game Root) ist Windows nicht erlaubt.
Server-Produkt
ISO möglich
Windows erlaubt
KVM Root Server 3.5 (konfigurierbar)
Ja
Ja
Smart Value vServer
Ja
Per eigenem ISO
Essential vServer
Ja
Per eigenem ISO
Ryzen VPS (früher Game Root)
Ja
Nein
Dedicated Server
3 Stunden Web Konsole
Ja
Wie aktiviere ich die ISO Funktion für meinen Server?
Um die ISO Funktion für Deinen Server zu aktivieren, musst du dich zunächst in Vionity einloggen und dann:
die VCP Einstellungen öffnen
den Tab „Experten Funktionen“ öffnen
„ISO-Upload für KVM Server aktivieren“ auf aktiviert stellen.
Beachte bitte, dass wir dir lediglich ein rudimentäres Webinterface anbieten können, wenn Du keinen Guest-Agent installierst.
Die Funktion steht bei allen KVM vServern zur Verfügung, also beim konfigurierbaren KVM Root Server, Smart Value, Essential und Ryzen VPS.
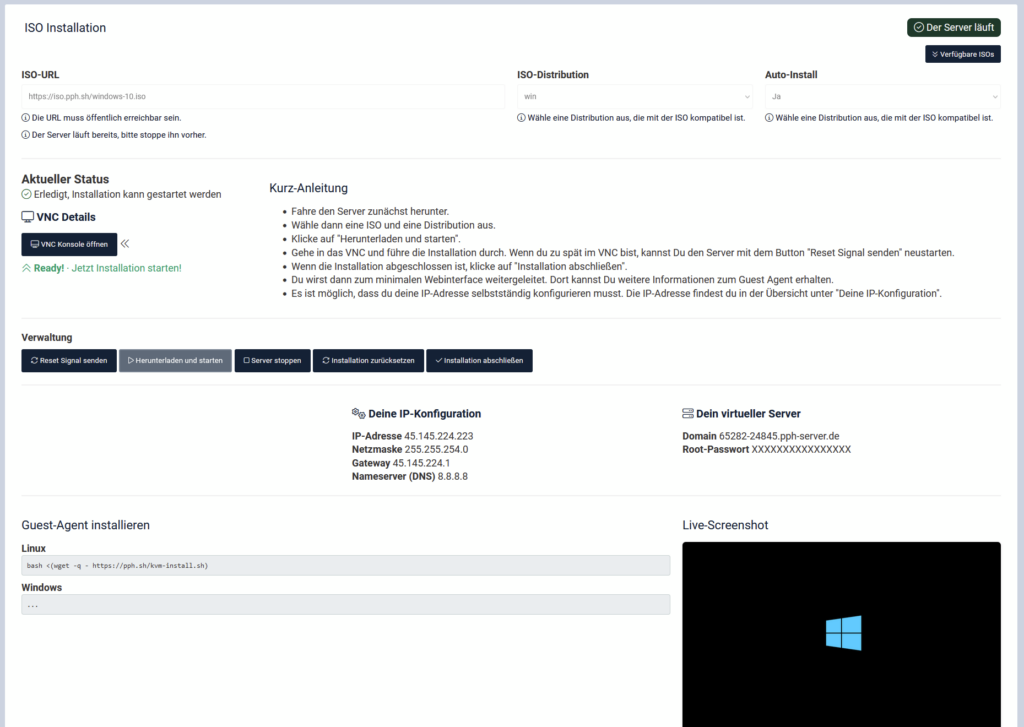
ISO Installer
Wenn du noch keinen eigenen Server per ISO aufgesetzt hast, solltest du wahrscheinlich besser auf ein vordefiniertes Beitriebsystem-Template setzen. Wir geben für das Installieren von ISO-Dateien nur oberflächlichen Support.
Eigene ISO Datei nutzen
Um eine eigene ISO Datei nutzen zu können, benötigst Du einen HTTP-Link. Vionity lädt diese Datei auf dem Hostsystem herunter und bindet sie in deinem Server ein.
Folgende ISO-Dateien bieten wir im Webinterface zusätzlich an und können auf KVM Servern installiert werden. Desktop-Versionen wie Windows 10 sind nach den Lizenzbedingungen von Microsoft auf Servern nicht erlaubt und deshalb auch bei uns nicht.
Wenn Du versuchst, die Ressourcen zu Deinem KVM Server über das Webinterface zu ändern, prüfen wir im Hintergrund immer sofort und automatisiert, ob die gewünschte Leistung zur Verfügung steht. Jeder Host braucht genug Reserve, damit die Leistung für alle Kunden darauf stabil bleibt.
Ich will meinen Festplattenspeicher verringern (Das geht nicht!)
Beachte bitte, dass Festplattenspeicher bei KVM Servern unter keinen Umständen gedowngradet werden kann. Das liegt an technischen Begebenheiten der virtuellen Festplatte.
Wie wir Hostsysteme auslasten
Wie jeder Anbieter überbuchen wir die CPU in Maßen. Dedizierte Kerne ohne Überbuchung sind bei keinem Anbieter wirtschaftlich. Damit die Leistung trotzdem stabil bleibt, beobachten wir die Last jedes Hosts als gleitenden Durchschnitt. Für KVM Root Server 3.5 gelten zusätzlich harte Lastgrenzen pro Host.
Erreicht ein Host seine Grenze, vergeben wir dort keine weiteren Ressourcen mehr, statt ihn zu überfüllen. Ein Upgrade auf diesem Host ist dann nicht möglich. Ist die gesamte Infrastruktur voll, landen neue Bestellungen in einer Warteschlange.
Wenn Dein Upgrade wegen technischen Limits nicht zur Verfügung steht, hat Dein Host diese Grenze erreicht. Das Upgrade können wir dort dann leider nicht durchführen.
Ok, wann kann ich dann upgraden?
Sobald die Ressourcen durch Kündigungen oder Auslaufen von Servern anderer Kunden frei werden, kannst Du das Upgrade durchführen. Sollte es wirklich dringend sein, melde Dich bitte im Support. Wir verschieben deinen VPS dann zunächst auf ein anderes Hostsystem.
Ich kann nicht warten!
Solltest Du das Upgrade sofort benötigen, kannst Du möglicherweise einen neuen KVM Server mieten. Dieser wird dann automatisch auf einem Host angelegt, der genügend Ressourcen zur Verfügung hat. Prüfe bitte vorher, ob KVM Server auf Lager sind. Du wirst darüber im Bestellprozess informiert.
Bei der Verbindung mit Remote-Desktop kommt eine Fehlermeldung, die „Internal Error“ oder „Interner Fehler“ beinhaltet.
Problem-Beschreibung
Nach aktueller Einschätzung kommt das Problem zustande, wenn ein Botnetz versucht, offene RDP-Server anzugreifen. Diese schließen die Verbindung nicht ordnungsgemäß, sodass die Verbindungs-Warteschlange vollläuft. Wir können momentan davon ausgehen, dass ein Ändern des RDP-Ports zur permanenten Problemlösung führt, da die Botnetze ausschließlich den Standard-Port angreift.
Problemlösung: RDP Port ändern
TightVNC Viewer: Windows
Melde dich via WebVNC an. Du findest die Daten und den Zugang dazu im Webinterface.
Entsperre den Bildschirm, indem Du das VNC-Programm „STRG+ALT+ENTF“ senden lässt.
Melde dich im Administrator-Account an. Beachte: Es ist möglich, dass im VNC-Fenster ein amerikanisches Tastaturlayout vorherrscht. Prüfen das Passwort mit der „Passwort in Klartext ansehen“-Funktion im rechten Bereich der Eingabemaske. Z und Y sind dann eventuell vertauscht.
Öffne auf dem Remote-Server nach dem Einloggen die Startleiste und gib „regedit“ ein.
Suche im Schlüsselbaum links nach folgendem Key: HKEY_LOCAL_MACHINE > System > CurrentControlSet > Control > Terminal Server > WinStations > RDP-Tcp.
Öffnen den Schlüssel-Ordner und suche nach „PortNumber“.
Mit einem Doppelklick öffnet sich ein kleines Fenster. Wähle „Dezimal“. Im Eingabefeld gibst Du den gewünschten Port ein. Beispiel: 3390, 3391, 3392, 9999. Wichtig: Der Port muss frei sein!
Danach ist der Server über den neuen Port erreichbar. Du musst dann bei der Verbindung zum Server den Port an die IP-Adresse anhängen, beispielsweise: 10.10.2.4:3390
Für Fragen stehen wir im Support jederzeit zur Verfügung.
Wenn auf einem Server Windows installiert ist, können mehrere Nutzer gleichzeitig damit arbeiten. Dafür ist es aber von Nöten, einen weiteren Benutzer anzulegen und diesen für die Remote-Desktop Dienste (RDP) freizuschalten.
Kurzanleitung
Benutzer anlegen
Passwort vergeben
Nutzer für RDP freigeben
Per RDP anmelden
In diesem Beitrag erklären wir Schritt für Schritt, wie ein weiterer Nutzer den Windows-Server von Remote aus steuern und verwenden kann.
Neuen Benutzer anlegen
Benutzer anlegen Windows Server 2019/2022
Öffne das Start-Menü und klicke auf „Einstellungen“. Im darauffolgenden Fenster klickst Du auf „Konten“. Klicke auf „Andere Personen“. Dort gibt es ein großes Hinzufügen-Feld, auf das ebenfalls geklickt werden muss.
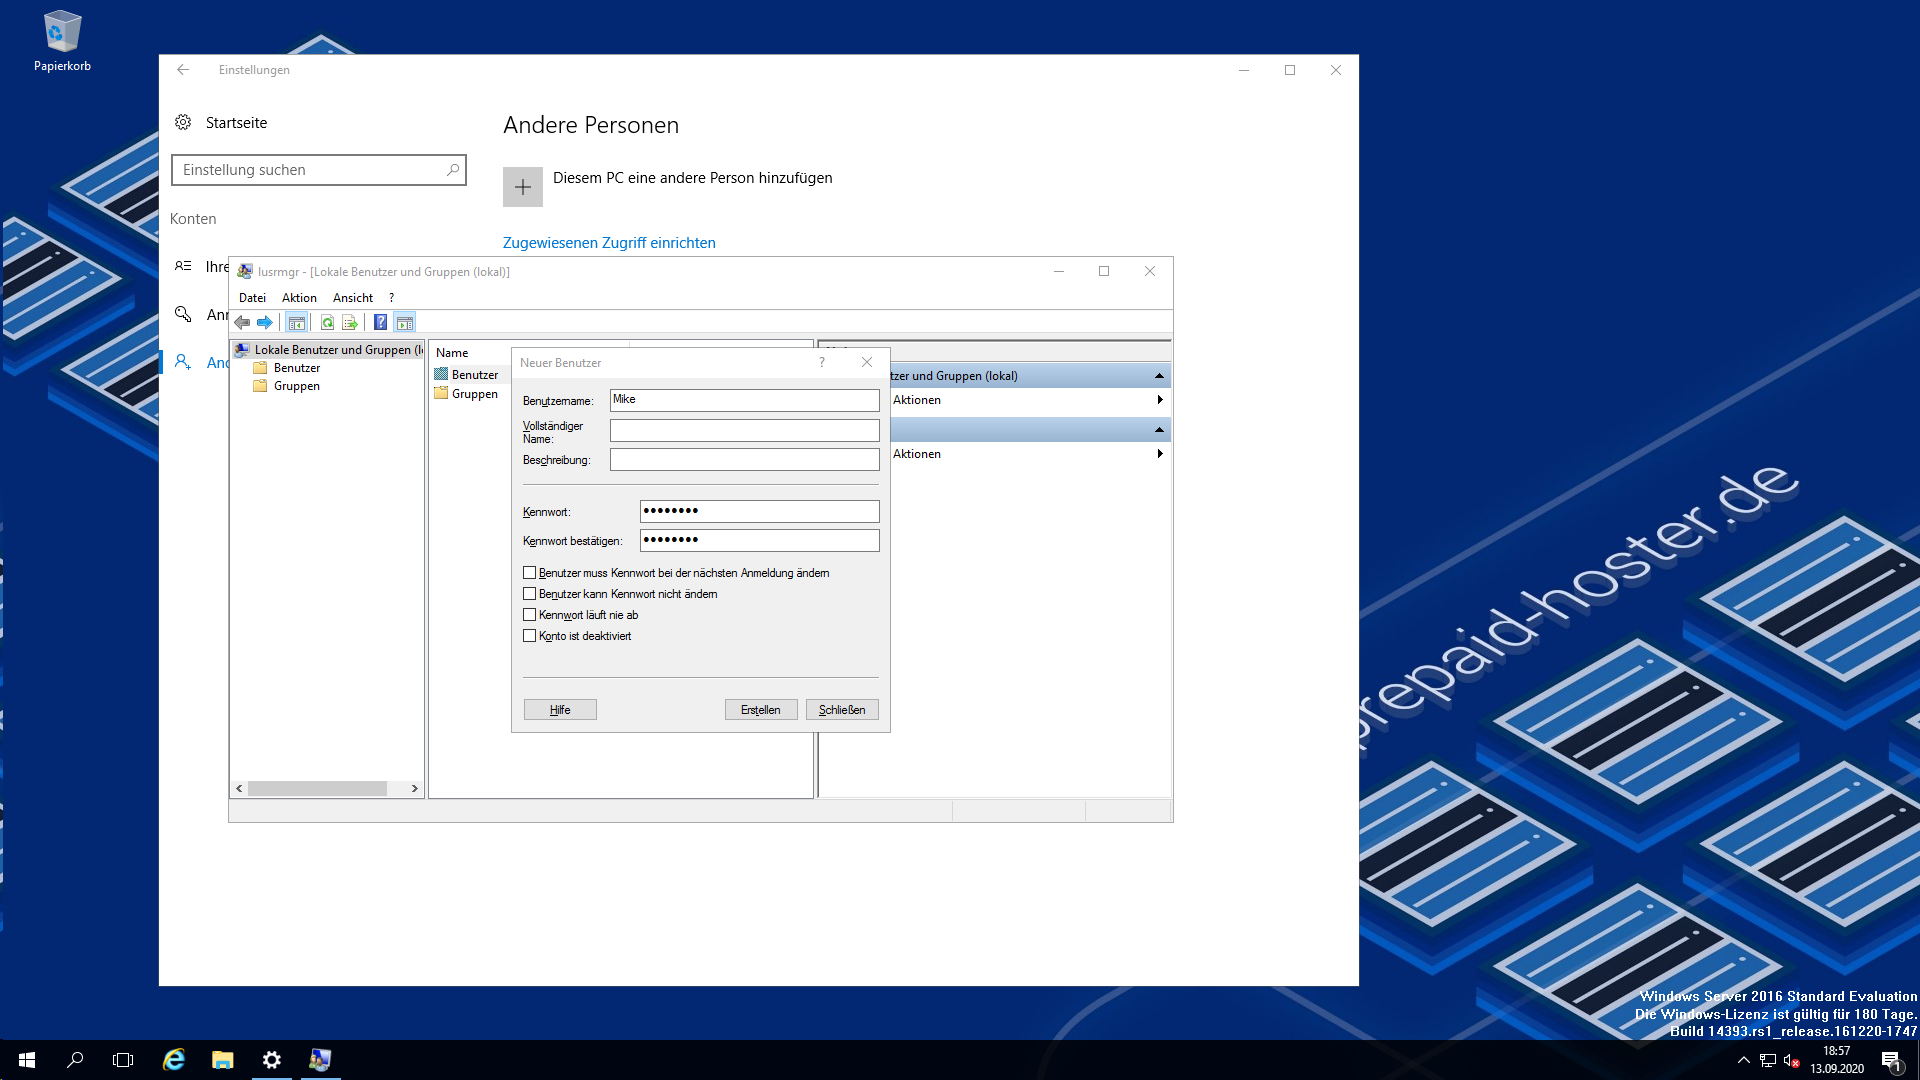
Es öffnet sich die Benutzerverwaltung. Mache einen Rechtsklick auf den Ordner „Benutzer“ und wähle „Neuer Benutzer…“ aus.
Nun gilt es noch, das Formular auszufüllen. Wichtig ist, dass ein Benutzername und ein Passwort vergeben ist. Alle weiteren Felder können nach Belieben ausgefüllt werden.
Neuen Nutzer für Remote Desktop freigeben
Jetzt ist im System ein neuer Benutzer registriert. Damit dieser sich auch per Remotedesktop anmelden kann, muss dieser dafür freigeschaltet werden.
Mache einen Rechtsklick auf das Windows-Logo unten links in der Taskbar. Wähle dann den Eintrag „System“ aus. Im öffnenden Dialog wählst Du dann „Remoteeinstellungen“ aus.
Da wir einen Benutzer hinzufügen möchten, wird jetzt „Benutzer auswählen“ angeklickt. Es öffnet sich eine Liste mit freigegebenen Nutzern. Der Administrator ist standardmäßig bereits freigeschaltet. Mit einem Klick auf „Hinzufügen“ öffnet sich ein Such-Dialog. Gib im großen Feld den Namen deines neu erstellten Nutzers ein und klicke auf „Ok“.
Bestätige dann alle Dialogfelder mit Ok oder Übernehmen.
Mit Remotedesktop anmelden
Anmeldung mit Computernamen
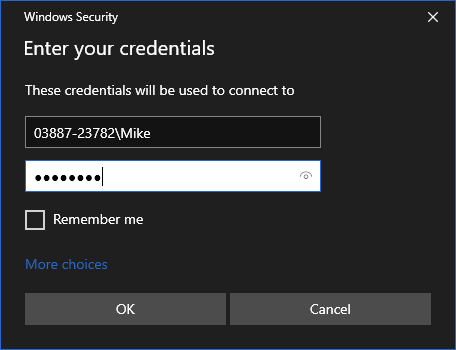
Es gibt einen kleinen Knackpunkt bei der Anmeldung am Rechner. Es muss als Username das Format „Computername\Username“ angegeben werden. Sonst wird der User nicht erkannt und eine „Kennwort fehlerhaft“-Meldung angezeigt. Den Computernamen findest du im noch offenen Fenster „System“. Schreibe dir diese Zahlen und Buchstaben auf.
In unserem Fall hätte der Benutzer den vollständigen Namen 03887-23782\Mike. Wenn jetzt das eingegebene Passwort stimmt, ist der neue Nutzer angemeldet.
Solltest Du Fragen oder Probleme bezüglich der Aktivierung von Remotedesktop haben, zögere nicht uns zu kontaktieren.
Wenn dein Windows-Server im Webinterface als nicht erreichbar angezeigt wird, gehe bitte folgendermaßen vor:
Prüfe, ob der Server eingeschaltet ist Stelle zuerst sicher, dass dein Server tatsächlich eingeschaltet und vollständig hochgefahren wurde.
Prüfe, ob eine IPv6-Verbindung besteht Führe einen Ping auf die IPv6-Adresse deines Servers durch, um zu überprüfen, ob er über IPv6 erreichbar ist.
Prüfe, ob ein Status-Eintrag im Status-Portal vorhanden ist Logge dich in unser Status-Portal ein und schau nach, ob ein Eintrag existiert, der anzeigt, dass das Hostsystem derzeit ausgefallen oder in Wartung ist. Falls ein solcher Status vorhanden ist, warte bitte, bis die Meldung aufgehoben wurde.
Stoppe und starte deinen Server neu (wenn kein Status-Eintrag vorliegt) Befindet sich kein Eintrag im Status-Portal, stoppe deinen Server über das Webinterface und starte ihn anschließend erneut. Warte nach dem Neustart einige Minuten, bis alle Dienste wieder hochgefahren sind.
Prüfe, ob Ping in Windows aktiviert ist Windows blockiert standardmäßig ICMP-Anfragen. Um die Ping-Antwort zuzulassen, verbinde dich per Remote Desktop als Administrator mit deinem Windows-Server und führe folgenden Befehl aus: netsh advfirewall firewall add rule name="All ICMP V4" dir=in action=allow protocol=icmpv4 Nachdem du diesen Befehl auf deinem Server ausgeführt hast, sollte er wieder auf Pings antworten und die Fehlermeldung im Webinterface verschwindet nach kurzer Zeit.
Erstelle bei Paketverlusten ein WinMTR (von zu Hause aus) Wenn dein Server trotz aktivierter Ping-Antwort immer noch Paketverluste aufweist, führe von deinem heimischen Rechner aus ein WinMTR gegen deine Server-IP durch. Sende uns die WinMTR-Ergebnisse anschließend im Support-Ticket, damit wir das Problem genauer analysieren können.
Solltest Du noch offene Fragen haben, zögere nicht, uns zu kontaktieren.
Du hast einen KVM-Server bei Prepaid-Hoster bestellt und möchtest Windows darauf installieren? Kein Problem! In dieser Anleitung zeigen wir dir Schritt für Schritt, wie du Windows auf deinem Server einrichtest.
Anleitung zur Installation von Windows
Login im Webinterface
Melde dich zunächst im Webinterface von Prepaid-Hoster an. Du findest die Login-Seite unter diesem Link.
Server-Verwaltung öffnen Klicke in der Navigation auf deinen Server und wähle den Server aus, auf dem du Windows installieren möchtest. Öffne den Cloud Manager.
Betriebssystem installieren Im Server-Dashboard siehst du einen großen „Betriebssystem installieren“-Button. Klicke darauf, um die Installation zu starten.
Betriebssystem auswählen Wähle „Windows Server 2019 (Eval)“ aus der Liste der verfügbaren Betriebssysteme. Diese Version ist für dich zum Testen kostenlos.
Installation starten Bestätige deine Auswahl und klicke auf „Installation starten“. Der Installationsprozess beginnt und kann einige Minuten dauern.
Verbindung herstellen Sobald die Installation abgeschlossen ist, kannst du dich über Remote Desktop (RDP) mit deinem neuen Windows-Server verbinden. Verwende dazu die im Webinterface angezeigten Zugangsdaten.
Häufige Fragen
Warum muss ich Windows selbst installieren? Unsere KVM-Server sind standardmäßig mit Linux Betriebssystem ausgestattet. Nach dem Klick dauert die Windows-Installation ca. 3 bis 4 Minuten, bei Festplatten ab 100 GB bis zu 2 Minuten länger. Die automatische Installation gibt es beim KVM Root Server ab 4 Kernen und 4 GB RAM.
Was kann ich tun, wenn die Installation fehlschlägt? Falls die Installation fehlschlägt, überprüfe zunächst, ob es nach einem erneuten Versuch funktioniert. Sollte das Problem weiterhin bestehen, kontaktiere unseren Support für weitere Hilfe.
Kann ich eine andere Windows-Version installieren? Ja, du kannst auch eine eigene ISO-Datei hochladen und installieren.
Support Solltest du weitere Fragen oder Probleme haben, hilft dir unser Support-Team gerne weiter. Kontaktiere uns einfach über das Support-Ticket-System im Webinterface.
So verbindest du dich per FTP/SFTP mit deinem vServer
Ein vServer ohne FTP-Zugriff? Unvorstellbar! Wenn du volle Kontrolle über deinen Server haben möchtest, ist der Zugriff per FTP oder SFTP unverzichtbar. Hier erfährst du Schritt für Schritt, wie du dich mit FileZilla oder WinSCP schnell und unkompliziert verbindest.
Voraussetzungen
Standardmäßig ist auf deinem vServer kein FTP-Server installiert. Um FTP/SFTP nutzen zu können, musst du den Server zunächst per SSH konfigurieren.
Wenn du eine sichere Verbindung möchtest, empfehlen wir dir SFTP – das funktioniert direkt mit deinem SSH-Zugang und ist von Haus aus verschlüsselt.
Verbindung mit FileZilla per SFTP herstellen
FileZilla öffnen – Starte FileZilla und gib die Serveradresse (IP-Adresse deines Servers) in das Feld „Server“ in der Quickconnect-Leiste ein.
Benutzername eingeben – Standardmäßig ist das „root“, es sei denn, du hast einen anderen Benutzer eingerichtet.
Passwort eingeben – Nutze dein Root-Passwort, das du per E-Mail erhalten hast. Falls du es geändert hast, verwende dein neues Passwort.
Portnummer setzen – Für SFTP ist das immer Port 22.
Verbinden – Klicke auf „Verbinden“ oder drücke die Eingabetaste.
Warnmeldung bestätigen – Falls eine Warnmeldung zu einem unbekannten Hostschlüssel erscheint, klicke auf „OK“.
Jetzt kannst du Dateien hochladen, herunterladen und verwalten!
Verbindung mit WinSCP per SFTP herstellen
Falls du lieber mit WinSCP arbeitest, geht es so:
WinSCP starten – Öffne das Programm.
Neuen Server hinzufügen:
Protokoll: Wähle SFTP aus.
Serveradresse: Gib die IP-Adresse deines Servers ein.
Benutzername: Meistens „root“.
Passwort: Dein Root-Passwort eingeben.
Port einstellen – Standardmäßig Port 22 für SFTP.
Speichern und verbinden – Speichere die Sitzung und klicke auf „Anmelden“.
Sicherheitsabfrage bestätigen – Falls du einen Hostschlüssel-Warnhinweis bekommst, bestätige ihn mit „Ja“.
Schon bist du mit deinem vServer verbunden und kannst Dateien verwalten!
FTP Server Zugangsdaten
Benutzername
root
Passwort
Root-Passwort
Port
22
Protokoll
SFTP
Installation eines FTP-Servers über SSH
Falls du einen klassischen FTP-Server benötigst, kannst du ihn so installieren:
SSH-Verbindung herstellen – Verbinde dich per SSH mit deinem vServer.
Paketlisten aktualisieren – Führe folgenden Befehl aus: apt-get update
FTP-Server installieren – Nutze den Befehl: apt-get install proftpd
Konfiguration anpassen – Nach der Installation kannst du den FTP-Server nach deinen Wünschen konfigurieren.
Wichtiger Hinweis:FTP ist unverschlüsselt! Falls möglich, solltest du immer SFTP verwenden.
Warum SFTP?
SFTP (SSH File Transfer Protocol) ist die sichere Alternative zu FTP. ✔ Verschlüsselte Übertragung – Niemand kann deine Daten mitlesen. ✔ Kein extra FTP-Server nötig – SFTP läuft über den vorhandenen SSH-Zugang. ✔ Einfache Einrichtung – Keine zusätzliche Software nötig.
Noch einfacher: Das VionityCP-Webinterface
Wenn du deinen vServer noch effizienter verwalten möchtest, schau dir unser VionityCP-Webinterface an. Damit kannst du deinen Server direkt über den Browser managen – inklusive FTP/SFTP-Zugriff!
Jetzt weißt du, wie du dich schnell und sicher mit deinem vServer verbindest. Falls du Fragen hast, melde dich gerne beim Support! 🚀