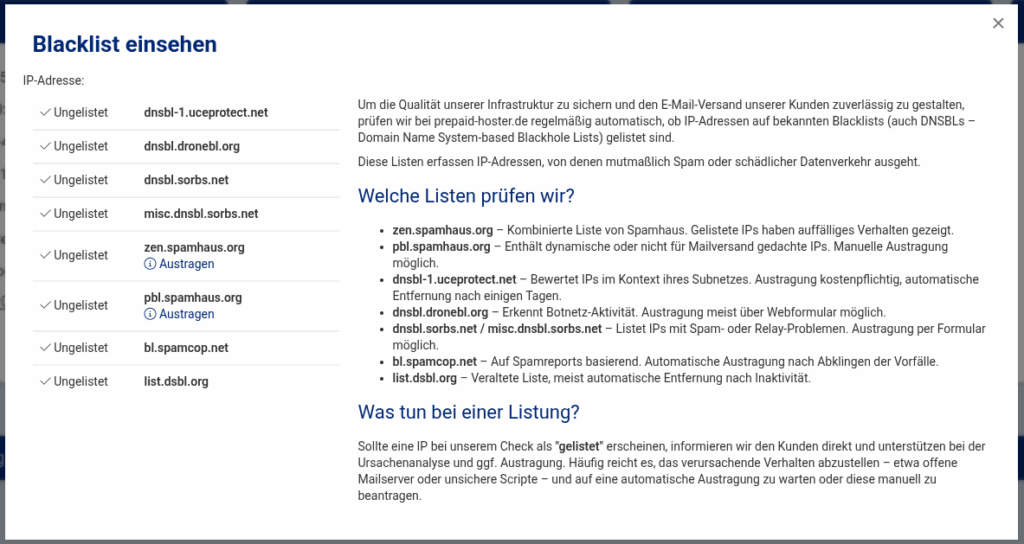
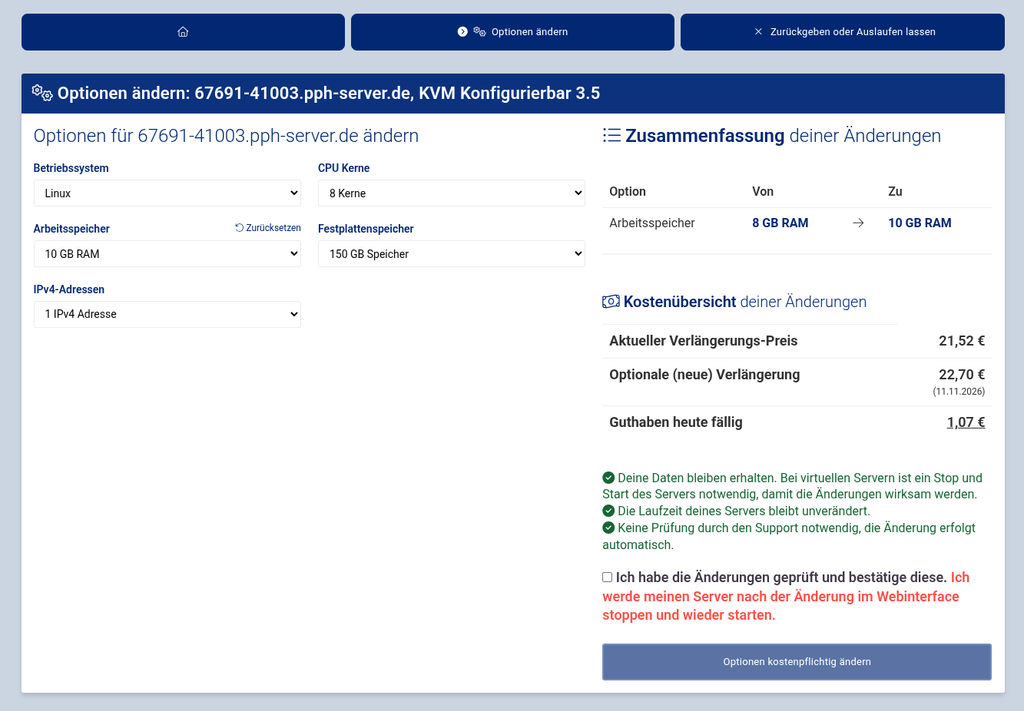
Wenn Mails von deinem Server abgelehnt werden oder im Spam-Ordner landen, lohnt sich als Erstes ein Blick auf den Blacklist-Status deiner IP-Adresse. Den kannst du direkt im Cloud Manager prüfen. Externe Tools brauchst du dafür nicht.
Blacklist-Status im Cloud Manager prüfen
Öffne im Kundenbereich deinen vServer. Im Bereich Monitoring findest du die Zeile IP Blacklist. Steht dort „Alles Ok!“, ist deine IPv4-Adresse auf keiner der geprüften Listen eingetragen.
Blacklist-Status deiner IP-Adresse im Cloud Manager: Alles ok.
Der Check fragt deine IPv4-Adresse unter anderem bei Spamhaus (ZEN und PBL), SpamCop, UCEPROTECT und DroneBL ab. Gibt es Einträge, siehst du statt „Alles Ok!“ die Anzahl der Treffer.
Treffer richtig einordnen
Ein Eintrag heißt nicht automatisch, dass von deiner IP Spam verschickt wurde. Wichtig ist, auf welcher Liste sie steht.
Spamhaus PBL: Das ist kein Spam-Vorwurf. Die IP stammt aus einem Bereich, der früher für private Internetanschlüsse genutzt wurde. Weil die PBL Teil der Spamhaus ZEN ist, erscheint so ein Eintrag im Check meist als zwei Treffer. Du kannst ihn in wenigen Minuten selbst bei Spamhaus entfernen.
UCEPROTECT: Diese Liste trägt oft ganze Netzbereiche ein, auch wenn deine IP selbst nichts falsch gemacht hat. Große Mail-Provider nutzen sie kaum. Warum wir sie für unseriös halten, liest du hier.
SpamCop, DroneBL und andere: Hier deutet ein Eintrag meist auf echten Spam-Versand oder einen kompromittierten Server hin. Prüfe deine Mail-Queue, deine Mail-Accounts und ob dein Server als offenes Relay erreichbar ist. Behebe die Ursache und melde dich danach beim Support.
Kein Eintrag, aber Mails kommen trotzdem nicht an?
Damit deine Mails gar nicht erst als verdächtig auffallen, solltest du einen passenden Reverse-DNS-Eintrag setzen, DKIM hinterlegen und einen SPF-Eintrag für deine Domain anlegen.
Hast du Fragen zu einem Eintrag oder bist dir unsicher, wie du ihn loswirst? Melde dich gerne beim Support.
Änderst du auf deinem Linux-Server die Datei /etc/resolv.conf und nach dem nächsten Neustart steht wieder der alte DNS-Server drin, überschreibt ein anderer Dienst die Datei. Welcher das ist, findest du mit einem Befehl heraus. Den DNS-Server trägst du dann dort ein, wo dieser Dienst ihn liest.
Gemeint ist hier der Resolver, also der DNS-Server, den dein Server selbst für Anfragen nutzt. Die Nameserver deiner Domain sind etwas anderes, dafür lies Wie kann ich den Nameserver ändern?
1. Herausfinden, wer resolv.conf verwaltet
ls -l /etc/resolv.conf
head -5 /etc/resolv.conf
Das siehst du
Das verwaltet die Datei
Weiter bei
Link auf ../run/systemd/resolve/stub-resolv.conf, darin nameserver 127.0.0.53
systemctl restart systemd-resolved
resolvectl status
Zeigt resolvectl status bei deiner Netzwerkkarte weiterhin andere Server, kommen die aus der Netzwerkkonfiguration. Unter Ubuntu ist das Netplan. Trag die Server dort in der Datei unter /etc/netplan/ ein und übernimm sie mit netplan apply:
    nameservers:
      addresses: [9.9.9.9, 2620:fe::fe]
Steht im Kopf der Netplan-Datei, dass cloud-init sie erzeugt, überschreibt cloud-init deine Änderung beim nächsten Start. Das verhinderst du mit einer Datei /etc/cloud/cloud.cfg.d/99-disable-network-config.cfg und dem Inhalt network: {config: disabled}.
3. resolvconf oder NetworkManager
Mit dem Paket resolvconf und klassischem ifupdown trägst du die Server in /etc/network/interfaces bei deiner Netzwerkkarte ein und startest das Netzwerk neu:
dns-nameservers 9.9.9.9 2620:fe::fe
Mit NetworkManager setzt du sie für die Verbindung, zum Beispiel nmcli con mod "Verbindungsname" ipv4.dns "9.9.9.9" ipv4.ignore-auto-dns yes, danach nmcli con up "Verbindungsname".
4. Normale Datei
Ist /etc/resolv.conf eine gewöhnliche Datei, bearbeitest du sie direkt. Wird sie trotzdem überschrieben, ist meist der DHCP-Client schuld. Unter Debian verhinderst du das in /etc/dhcp/dhclient.conf mit einer Zeile wie supersede domain-name-servers 9.9.9.9;
Als letzter Ausweg lässt sich die Datei mit chattr +i /etc/resolv.conf schreibschützen. Das ist ein Holzhammer: Auch Updates und Werkzeuge, die die Datei bewusst ändern wollen, scheitern dann still. Rückgängig machst du es mit chattr -i.
Bekannte öffentliche DNS-Server
Trag mindestens zwei Server ein, am besten von zwei verschiedenen Anbietern. Stand der Adressen: Oktober 2026.
Anbieter
IPv4
IPv6
Besonderheit
Quad9
9.9.9.9 149.112.112.112
2620:fe::fe 2620:fe::9
Sitz in der Schweiz, blockt bekannte Malware-Domains, prüft DNSSEC
wie oben, zusätzlich Schutz vor Malware und Phishing
AdGuard DNS
94.140.14.14 94.140.15.15
2a10:50c0::ad1:ff 2a10:50c0::ad2:ff
blockt Werbung und Tracker, für Server meist nicht sinnvoll
Auf einem Server nimmst du besser einen ungefilterten oder nur gegen Malware filternden Resolver. Werbefilter können APIs, Update-Server oder Tracking-Endpunkte deiner eigenen Anwendung blocken, und die Fehlersuche wird mühsam.
Verschlüsselt: DNS over TLS und DNS over HTTPS
Normale DNS-Anfragen gehen unverschlüsselt über das Netz. Mit DNS over TLS (DoT, Port 853) oder DNS over HTTPS (DoH, Port 443) sieht unterwegs niemand, welche Namen dein Server auflöst, und niemand kann die Antworten fälschen.
Anbieter
DoT-Hostname
DoH-Adresse
Quad9
dns.quad9.net
https://dns.quad9.net/dns-query
Cloudflare
one.one.one.one
https://cloudflare-dns.com/dns-query
Google
dns.google
https://dns.google/dns-query
OpenDNS
https://doh.opendns.com/dns-query
DNS4EU
unfiltered.joindns4.eu
https://unfiltered.joindns4.eu/dns-query
AdGuard DNS
dns.adguard-dns.com
https://dns.adguard-dns.com/dns-query
systemd-resolved kann DoT von Haus aus. Hinter dem # steht der Name, gegen den das Zertifikat geprüft wird. In /etc/systemd/resolved.conf:
Nach systemctl restart systemd-resolved zeigt resolvectl status bei „Protocols“ den Eintrag +DNSOverTLS. Mit DNSOverTLS=yes bricht die Auflösung ab, wenn Port 853 gesperrt ist. Willst du lieber auf unverschlüsselt zurückfallen, nimm opportunistic. DoH kann systemd-resolved nicht, dafür brauchst du einen lokalen Proxy wie dnscrypt-proxy.
Kommt eine Adresse zurück, funktioniert die Namensauflösung. Prüfe nach einem Neustart noch einmal mit resolvectl status oder cat /etc/resolv.conf, ob deine Server noch eingetragen sind.
Smart Value ohne IPv4
Hat dein Server nur IPv6, erreicht er IPv4-Resolver wie 9.9.9.9 oder 1.1.1.1 nicht. Trag dann ausschließlich IPv6-Adressen ein, etwa 2620:fe::fe (Quad9) oder 2606:4700:4700::1111 (Cloudflare). Mehr dazu in Mein Smart Value hat nur IPv6. Wie verbinde ich mich?
LinuxGSM ist ein kostenloses Kommandozeilen-Werkzeug, das Gameserver auf Linux installiert, startet, aktualisiert und überwacht. Auf einem eigenen Linux-Server läuft dein erster Server in etwa zehn Minuten: Nutzer anlegen, linuxgsm.sh laden, installieren. Wir zeigen es am Beispiel Minecraft (mcserver). Für andere Spiele tauschst du nur den Namen aus, die Liste findest du auf linuxgsm.com/servers.
Voraussetzungen
Ein Linux-Server mit Root-Zugang. LinuxGSM empfiehlt aktuelle LTS-Versionen wie Ubuntu 24.04 oder Debian 13.
Genug Arbeitsspeicher für das Spiel. Was dein Spiel braucht, steht auf seiner Seite bei LinuxGSM.
1. Eigenen Nutzer anlegen
Gameserver laufen nie als root. Lege für jeden Server einen eigenen Nutzer mit sicherem Passwort an und wechsle zu ihm:
Der Installer prüft, ob alle Pakete da sind, etwa Java für Minecraft. Fehlt etwas, zeigt er dir den passenden Befehl. Den führst du als root aus, oder du gibst dem Nutzer vorübergehend sudo-Rechte, dann installiert LinuxGSM die Pakete selbst.
3. Server steuern
Befehl
Was er macht
./mcserver start
Server starten
./mcserver stop
Server stoppen
./mcserver restart
Neu starten
./mcserver details
Ports, Passwörter, Pfade der Konfiguration
./mcserver console
Live-Konsole, verlassen mit Strg + B, dann D
./mcserver update
Spiel aktualisieren
./mcserver backup
Backup anlegen
./mcserver monitor
Prüfen und bei Absturz neu starten
./mcserver
Alle Befehle anzeigen
Achtung in der Konsole: Strg + C beendet den Server. Zum Verlassen immer Strg + B, dann D. LinuxGSM nutzt dafür tmux. Logs liegen unter /home/mcserver/logs.
4. Automatisch überwachen und aktualisieren
Damit der Server nach einem Absturz wieder hochkommt und aktuell bleibt, legst du als Nutzer mcserver mit crontab -e diese Cronjobs an:
Der erste prüft alle fünf Minuten, ob der Server läuft. Der zweite sucht alle 30 Minuten nach Spiel-Updates, der dritte aktualisiert LinuxGSM selbst einmal pro Woche.
5. Ports und Erreichbarkeit
Welche Ports dein Server nutzt, zeigt ./mcserver details. Hast du eine Firewall eingerichtet, gib genau diese Ports frei. Auf unseren vServern sind von uns aus alle Ports offen. Unter DDoS-Angriffen hilft das passende Profil, siehe Wie schalte ich den DDoS-Schutz um?
Du nutzt die Game-Server-Funktion in unserem Webinterface? Die baut ebenfalls auf LinuxGSM auf. Was du dort selbst anpassen darfst, steht in Eigene LinuxGSM-Einstellungen setzen.
Ist deine Domain nach der Bestellung gar nicht erst online gegangen oder wenige Tage nach einem Transfer oder einer Änderung deiner Kontaktdaten plötzlich nicht mehr erreichbar, fehlt fast immer die Verifizierung als Domaininhaber. Meist ist das nur die Bestätigung deiner E-Mail-Adresse per Klick. In seltenen Fällen verlangt die Registry zusätzlich eine Identitätsprüfung mit Personalausweis oder Reisepass. Ist alles erledigt, geht die Domain online.
Mail 1: Bestätigung deiner E-Mail-Adresse (bekommt jeder)
Button: „E-Mail-Adresse jetzt bestätigen“, führt auf ocval.domain-robot.org
Frist: 15 Tage, danach werden alle Domains des Kontakts deaktiviert
Die Mail kommt von unserem Domain-Partner, nicht von einer prepaid-hoster.de-Adresse. Sie ist trotzdem echt. Ein Klick auf den Button und das Bestätigen auf der folgenden Seite reichen. Für die meisten Kunden ist die Verifizierung damit komplett erledigt.
Mail 2: Identitätsprüfung mit Ausweis (nur in Einzelfällen)
Die meisten Kunden bekommen diese Mail nie. Die Registry fordert sie nur an, wenn sie deine Inhaberdaten nicht selbst bestätigen konnte. Hast du keine solche Mail erhalten, musst du nicht danach suchen und auch nichts weiter tun.
Hast du sie bekommen, erkennst du sie so:
Absender: „Domain Transfer / Domain Robot“ <do-not-reply@domain-robot.org>
Betreff: beginnt mit „Handlungsbedarf“ und endet mit „Verifizierung des Domaininhabers“
Button: „Verifizierung jetzt starten“, führt auf verify.domain-robot.org
Was du brauchst: Personalausweis oder Reisepass
Frist: 30 Tage ab der ersten Mail. Bis dahin kann die Domain bereits gesperrt sein, bei neuen .de-Domains geht sie vorher gar nicht erst online.
Sie kommt zusätzlich zu Mail 1, nicht statt ihr. Hast du Mail 1 bestätigt, ist Mail 2 damit nicht erledigt. Der Klick auf den Link reicht hier nicht: Du musst die Online-Prüfung auf der Seite vollständig durchlaufen. Erst danach wird die Registry automatisch informiert und gibt die Domain frei.
Lade deinen Ausweis ausschließlich auf verify.domain-robot.org hoch, nie per E-Mail und nicht in ein Ticket bei uns. Prüf vorher in der Adresszeile, dass du wirklich auf dieser Seite bist.
Bei .de-Domains: eventuell eine Mail der DENIC
Ist die Ausweisprüfung nötig, schreibt dir bei .de-Domains meist auch die DENIC von noreply@compliance.denic.de, Betreff „Wichtige Aufforderung zur Verifizierung der Inhaberdaten“. Die Mail ist echt und erklärt, warum die Domain noch nicht aktiv ist. Du musst der DENIC nichts schicken: Die Prüfung läuft über Mail 2, das Ergebnis geht automatisch an die DENIC.
Antworten auf die Mails erreichen uns nicht
Alle Verifizierungsmails werden automatisch verschickt. Antworten darauf landen nicht bei uns. Hast du Fragen oder hängt etwas, schreib uns ein Ticket.
Mail nicht gefunden?
Such in deinem Postfach nach „domain-robot“, auch im Spam- und Werbeordner. Damit findest du Mail 1 und, falls du sie bekommen hast, auch Mail 2.
Prüfe, ob die E-Mail-Adresse in deinem Kundenkonto stimmt und erreichbar ist. Die Mails gehen an die Adresse aus deinen Kontaktdaten. Wie du sie änderst, steht in Wie ändere ich meine Kontaktdaten?
Läuft die E-Mail-Adresse über genau die Domain, die gerade deaktiviert ist, kann die Mail dort nicht ankommen. Trag dann vorübergehend eine andere Adresse ein.
Selbst neu anfordern kannst du die Mails derzeit nicht. Findest du Mail 1 nicht, schreib uns ein Ticket, dann kümmern wir uns darum.
Häufige Stolpersteine
E-Mail bestätigt, Domain bleibt trotzdem offline: Such nach einer Mail mit „Handlungsbedarf“ im Betreff. Hast du sie, fehlt die Ausweisprüfung. Die Meldung „Verifizierung bereits erfolgt“ nach Mail 1 bezieht sich nur auf deine E-Mail-Adresse. Hast du keine, schreib uns ein Ticket.
Mehrere Mails mit „Handlungsbedarf“: Die Mail wird alle paar Tage als Erinnerung erneut verschickt, teils mit neuem Link. Nutze immer den Link aus der neuesten Mail.
Nur den Link geöffnet: Bei der Ausweisprüfung reicht das nicht. Erst wenn die Seite den Abschluss der Prüfung meldet, ist sie erledigt.
Abwarten: Eine fehlende Verifizierung erledigt sich nicht von selbst. Warten hilft erst, wenn alle Schritte abgeschlossen sind.
Wann musst du erneut bestätigen?
Bestätigt ist bestätigt: Ein verifizierter Kontakt reicht für beliebig viele Domains. Neu bestätigen musst du nur, wenn sich etwas Wesentliches ändert, und zwar wieder innerhalb von 15 Tagen:
nach einem Transfer zu uns (Providerwechsel)
nach einem Inhaberwechsel
nach einer Änderung deiner E-Mail-Adresse
Deshalb trifft es oft Domains, die schon lange liefen: Jemand ändert seine E-Mail-Adresse im Kundenkonto, übersieht die neue Bestätigungsmail, und zwei Wochen später ist die Domain weg.
Woran du erkennst, dass es die Verifizierung ist
Eine deaktivierte Domain löst nicht mehr auf, auch die Mails über diese Domain kommen nicht mehr an. Prüfen kannst du das auf jedem Linux-Rechner:
dig deine-domain.de A +short
whois deine-domain.de
Kommt bei dig keine IP zurück, obwohl der DNS-Eintrag stimmt, sieh dir die Ausgabe von whois an.
Eine „disconnectierte“ .DE-Domain würde statt einer IP-Adresse so etwas ausgeben:
de. 7200 IN SOA f.nic.de. dns-operations.denic.de. 1792011253 7200 7200 3600000 7200
Bei vielen Endungen steht dort ein Status wie „serverHold“ oder „clientHold“. Für .de-Domains nutzt du webwhois.denic.de, dort siehst du Status und Nameserver der Domain. Ist die Domain gesperrt, erledige die fehlende Verifizierung, danach wird sie wieder freigeschaltet. Bis sie überall wieder auflöst, kann es etwas dauern (Warum dauert ein DNS-Update so lange?).
Liefert dig dagegen eine IP, ist die Domain aktiv. Dann liegt das Problem woanders: falscher DNS-Eintrag, Server nicht erreichbar, Webserver nicht gestartet. Hilfe dazu findest du in Wie kann ich meine Domain mit meinem vServer verbinden?
Nicht unser Bereich
Nutzt du für deine Domain fremde Nameserver, etwa Cloudflare, oder geht es um eine Bestätigung in der Google Search Console, liegt die Einrichtung bei dir und dem jeweiligen Dienst. Wir sehen in diese Konten nicht hinein und können dort nichts einstellen.
Hohe Priorität ist für Notfälle: Dein Dienst ist ausgefallen und du kannst selbst nichts tun, eine Zahlung hängt und dein Server droht gesperrt zu werden, oder es gibt ein Sicherheitsproblem. Für alles andere wählst du „normal“. Das ist keine Abwertung deiner Frage: Normale Tickets beantworten wir meist innerhalb von 10 bis 30 Minuten.
Was hohe Priorität bei uns auslöst
Ein Ticket mit hoher Priorität erreicht uns sofort, auch nachts, am Wochenende und an Feiertagen, an jeder Stummschaltung vorbei. Deshalb fragt das Formular nach einem Grund und erinnert dich daran, die Stufe nur in diesen Fällen zu nutzen.
Du hast drei Stufen:
Stufe
Wofür
Niedrig
Ideen, Feedback, Fragen ohne Eile
Normal
Alles Alltägliche: Fragen, Hilfe, Rechnungen, Upgrades
Hoch
Nur Notfälle mit einem der fünf Gründe unten
Hohe Priorität ist richtig, wenn …
Im Dialog „Grund für hohe Priorität“ wählst du einen von fünf Gründen. Passt keiner, klickst du auf „Normale Priorität nutzen“.
Server-Ausfall
Dein Server ist nicht erreichbar, die Statusseite meldet nichts und die Werkzeuge im Webinterface helfen nicht: VNC startet nicht, das Rescue-System startet nicht.
Domain gesperrt, weil die Inhaberprüfung fehlt. Das ist der häufigste Fall. Nach einer Registrierung oder einer Änderung der Inhaberdaten bekommst du eine Mail mit einem Bestätigungslink. Wird der nicht geklickt, sperrt die Vergabestelle die Domain. Such die Mail im Postfach und im Spam-Ordner und klick den Link, danach wird die Domain wieder freigeschaltet. Prüf außerdem, ob deine E-Mail-Adresse in den Kontaktdaten stimmt (Wie ändere ich meine Kontaktdaten?). Findest du keine Mail, schreib ein Ticket mit normaler Priorität.
du eine Frage zur Einrichtung, Konfiguration oder Installation hast,
du dich selbst ausgesperrt hast. Dafür gibt es die VNC-Konsole und das Rescue-System, und das Root-Passwort setzt du im Cloud Manager unter „Root-Passwort“ selbst auf dein Standard-Passwort zurück (Wie setze ich mein Root- oder Admin-Passwort zurück?), inzwischen auch bei Essential. Das alles kannst du ohne uns nutzen,
die Statusseite die Störung schon meldet. Wir arbeiten dann bereits daran,
du nach dem Stand eines anderen Tickets fragen willst,
es um Rechnungsanschrift, Preise, Upgrades oder Gutscheine geht,
du einfach schneller eine Antwort möchtest.
Im Zweifel wählst du „normal“ und schreibst in den ersten Satz, was genau nicht geht. Ist es doch ein Notfall, erkennen wir das und behandeln es so.
Aus der Praxis: Schneller wird dein Ticket durch hohe Priorität meist nicht. Wir sehen alle Tickets gleich, sobald sie da sind, und arbeiten sie ab. Ein Ticket mit hoher Priorität ist bei uns nur rot markiert und löst eine zusätzliche Benachrichtigung aus, damit wir es auch außerhalb der normalen Zeiten mitbekommen.
Was passiert, wenn du hohe Priorität falsch nutzt
Beim ersten Mal weisen wir dich freundlich darauf hin und erklären dir, warum: Wir sind ein kleines Team, und die Bereitschaft für Notfälle ist nicht für alltägliche Fragen da.
Passiert es wiederholt, schließen wir dich von der hohen Priorität aus. Deine Tickets kommen dann normal bei uns an.
Nur in Extremfällen, als letztes Mittel: schließen wir dich vom Ticket-Support aus. Du erreichst uns dann nur noch per E-Mail an support@prepaid-hoster.de.
Den letzten Schritt brauchen wir so gut wie nie, wir dokumentieren ihn hier nur der Vollständigkeit halber. Wir sind auch nur Menschen, und die Bereitschaft soll für die Kunden da sein, deren Server gerade wirklich steht.
Damit wir im Notfall schnell helfen können
Server-ID oder Domain nennen
Seit wann das Problem besteht und was du schon versucht hast
Einen Minecraft-Server mit Paper richtest du auf jedem Linux-vServer in etwa 15 Minuten ein: Java installieren, Paper herunterladen, als systemd-Dienst starten. So läuft er unabhängig vom Gameserver-Manager, startet nach einem Neustart selbst und lässt sich sauber stoppen.
Welcher Server?
Minecraft braucht vor allem schnelle Einzelkerne. Dafür ist der Ryzen VPS gebaut. Für eine kleine Runde mit Freunden reicht auch ein KVM Root 3.5 oder ein Smart Value mit IPv4. Ohne IPv4 erreichen dich viele Spieler nicht, siehe Mein Smart Value hat nur IPv6.
1. Java installieren
Aktuelle Minecraft-Versionen brauchen Java 21. Unter Debian 13 und Ubuntu 24.04:
apt update
apt install openjdk-21-jre-headless
Unter Debian 12 gibt es Java 21 nicht im Standard-Repository. Nimm dort die Pakete von Adoptium oder den Java-Eintrag im App-Installer im Cloud Manager. Prüfen mit java -version.
2. Eigenen Benutzer anlegen
Der Server läuft nicht als root. Das begrenzt den Schaden, falls ein Plugin eine Lücke hat.
Mit systemctl stop minecraft fährt der Server sauber herunter und speichert die Welt.
5. Erreichbar machen
server-ip: Lass in server.properties den Eintrag server-ip= leer. Dann lauscht der Server auf allen Adressen deines vServers, IPv4 und IPv6. Steht dort eine falsche oder fremde IP, bricht der Start mit „Failed to bind to port“ ab. Eine feste Adresse brauchst du nur, wenn dein Server mehrere IPs hat und Minecraft nur auf einer laufen soll.
Port: Minecraft nutzt TCP 25565. Hast du eine Firewall eingerichtet, gib ihn frei, zum Beispiel ufw allow 25565/tcp.
Vor Updates oder neuen Plugins legst du einen Snapshot an. Die automatischen Backups sichern den ganzen Server. Für eine Kopie der Welt von Hand stoppst du vorher den Dienst.
Ein Smart Value vServer kommt ohne IPv4-Adresse. Du erreichst ihn nur, wenn dein eigener Internetanschluss IPv6 kann. Geht das bei dir nicht, buchst du eine IPv4-Adresse dazu, das dauert eine Minute.
Was „IPv6 only“ bedeutet
Dein Server hat ein eigenes /64-Netz mit IPv6-Adressen, aber keine IPv4-Adresse. Die IPv6-Adresse findest du im Cloud Manager, siehe Wo finde ich meine IPv6-Adresse und weitere Infos? Sie sieht zum Beispiel so aus: 2a12:edc0:1337::1.
Der Grund: IPv4-Adressen sind knapp und kosten Geld. Ohne IPv4 ist Smart Value unser günstigster Einstieg.
Prüfen, ob dein Anschluss IPv6 kann
Der Check hier prüft das direkt in deinem Browser. Er fragt IPv4 und IPv6 getrennt ab. Steht bei IPv6 eine Adresse mit Doppelpunkten und oben „Dual-Stack“ oder „Nur IPv6“, erreichst du deinen Smart Value ohne Umweg. Zeigt er „Nur IPv4“, einen Fehler oder einen Timeout bei IPv6, hat dein Anschluss gerade kein IPv6. Dann lies weiter bei „Dein Anschluss hat kein IPv6“.
[[snippet:MyIpAddress]]
Den Check machst du am besten auf dem Rechner, von dem aus du dich verbinden willst. Ohne Browser, etwa auf einem anderen Server, geht es im Terminal:
curl -6 https://ifconfig.co
Kommt eine Adresse mit Doppelpunkten zurück, hast du IPv6 und kannst dich direkt verbinden:
ssh root@2a12:edc0:1337::1
In PuTTY trägst du die IPv6-Adresse genauso als Host ein wie eine IPv4-Adresse. PuTTY nimmt die Adresse mit und ohne eckige Klammern an, den Port trägst du dort in ein eigenes Feld ein. Bei scp, rsync und in URLs sind die Klammern Pflicht, damit der Doppelpunkt vor dem Pfad oder Port nicht als Teil der Adresse gilt:
scp datei.txt root@[2a12:edc0:1337::1]:/root/
Dein Anschluss hat kein IPv6
Dann hast du drei Wege:
IPv4 dazubuchen. Der einfachste Weg, und die meisten Smart-Value-Kunden machen genau das. Der Aufpreis liegt aktuell bei 0,50 € im Monat. So geht’s: Im Cloud Manager in der Kachel „Ressourcen“ auf „Ändern“ klicken, dann „Upgrade/Downgrade“. Bei „IP-Adresse“ wählst du „+1x IPv4“. Die Zusammenfassung zeigt dir, was du bis zum Ende der Laufzeit zahlst. Danach stoppst du den Server im Webinterface und startest ihn wieder, erst dann ist die Adresse aktiv. Den allgemeinen Ablauf beschreibt Wie mache ich ein Upgrade oder Downgrade?
Über einen anderen Server springen. Hast du schon einen Server mit IPv4 und IPv6, verbindest du dich über ihn: ssh -J root@62.68.75.69 root@2a12:edc0:1337::1
Mobilfunk nutzen. Viele Mobilfunknetze geben dir IPv6. Zum Einrichten reicht oft der Hotspot vom Handy.
Für den Notfall gibt es außerdem die VNC-Konsole im Cloud Manager, siehe Wie kann ich mich per VNC verbinden? Sie läuft über einen IPv4-Proxy und funktioniert deshalb auch, wenn dein Anschluss kein IPv6 hat.
Was du außerdem wissen solltest
Ausgehende Verbindungen: Ohne IPv4 erreicht dein Server nur Dienste, die selbst IPv6 sprechen. Einige Paketquellen und Git-Hoster können das bis heute nicht. NAT64 bieten wir nicht an. Öffentliche NAT64-Dienste gibt es zwar, wir empfehlen aber, einfach IPv4 dazuzubuchen.
Schau zuerst auf unsere Statusseite. Steht dort eine Störung, arbeiten wir schon daran und du musst kein Ticket schreiben. Steht dort nichts, liegt es meist an deinem Server, und die Prüfliste unten hilft dir weiter.
Discord:pph.sh/discord. Dort sieht man oft schnell, ob andere dasselbe Problem haben.
Per E-Mail kündigen wir Störungen und Wartungen nicht an. Alles, auch geplante Arbeiten, steht auf der Statusseite.
Prüfliste, wenn die Statusseite nichts meldet
Läuft der Server? Im Cloud Manager den Status ansehen. Steht er auf gestoppt, starte ihn. Gib ihm dann ein paar Minuten und schick nicht mehrere Befehle hintereinander. Startet er nicht, hilft Ich kann den Server nicht starten, was jetzt?
Reagiert er in der VNC-Konsole? Bekommst du dort eine Anmeldung, läuft das System und das Problem liegt im Netzwerk oder in der Firewall. Siehe Wie kann ich mich per VNC verbinden?
Bist du gesperrt? Geht es aus einem anderen Netz, zum Beispiel per Handy-Hotspot, hat vermutlich Fail2Ban oder deine eigene Firewall deine IP gesperrt. Wurde dein Server wegen auffälligem Verkehr gesperrt, bekommst du von uns eine E-Mail, siehe Anti-Hack: Warum wurde meine IP-Adresse gesperrt?
Ist dein Traffic verbraucht? Dann ist die Bandbreite gedrosselt, der Server aber erreichbar, siehe Traffic & Fair Use.
Deine Rechnungen findest du im Webinterface unter „Guthaben und Rechnungen“. Für deine Buchhaltung zählen die Transaktions-Rechnungen über deine Guthaben-Aufladungen, denn nur dort steht die Umsatzsteuer drauf. Daneben gibt es Quittungen für deine Dienste, die sind nur für interne Zwecke gedacht.
Zwei Arten von Dokumenten
Dokument
Wann es entsteht
Umsatzsteuer
Für deine Buchhaltung
Transaktions-Rechnung
wenn du Guthaben auflädst
ausgewiesen
ja
Quittung (Nummer beginnt mit Q)
wenn ein Server, eine Domain oder eine Lizenz aus deinem Guthaben bezahlt wird
keine, weil sie schon bei der Aufladung bezahlt wurde
nein, nur für interne Zwecke
Warum das so ist, erklärt Warum hat meine Rechnung keine Mehrwertsteuer? Gibst du deinem Steuerberater nur die Quittungen, fehlt ihm die Vorsteuer. Gib ihm die Transaktions-Rechnungen.
So findest du sie
Quittungen: unter „Guthaben und Rechnungen“ auf der Seite „Meine Quittungen“, mit Rechnungsnummer, Dienst, Status, Fälligkeit und Summe.
Transaktions-Rechnungen: über die Schaltfläche „Transaktions-Rechnungen ansehen“ oder direkt unter vionity.de/clientarea/my/transactions. Dort lädst du sie als PDF herunter.
Alles auf einmal: Über „Rechnungsarchiv anfordern“ forderst du ein Archiv deiner Rechnungen an, praktisch zum Jahresabschluss.
Firmenname oder Adresse falsch?
Ändere zuerst deine Adresse im Webinterface. Neue Rechnungen kommen dann mit der richtigen Anschrift. Wie es mit bereits erstellten Rechnungen geht, steht in Kann ich die Rechnungsanschrift ändern?
Abgebrochene Aufladung
Hast du eine Aufladung abgebrochen, bleibt eine offene Rechnung stehen. Die kannst du ignorieren oder vom Support stornieren lassen, siehe Unbezahlte Rechnung, was tun?
E-Rechnung
E-Rechnungen im Format ZUGFeRD oder XRechnung kommen voraussichtlich im letzten Quartal 2026.
Mehr oder weniger Kerne, RAM oder Speicher änderst du selbst im Webinterface, ohne Ticket und ohne Prüfung durch den Support. Abgerechnet wird anteilig bis zum Ende der laufenden Periode: Ein Upgrade zahlst du aus deinem Guthaben, bei einem Downgrade bekommst du Guthaben zurück. Deine Daten und deine Laufzeit bleiben, wie sie sind.
Upgrade/Downgrade von Optionen bei virtuellen Servern
So gehst du vor
Schnell-Zugriff: Upgrade/Downgrade
Im Cloud Manager in der Kachel „Ressourcen“ auf „Ändern“ klicken. Du landest bei „Was möchtest du ändern?“. Alternativ erreichst du dieselbe Seite über die Schaltflächen „Optionen ändern“ und „Paket ändern“ oben in der Verwaltung deines Servers, zum Beispiel bei Smart Essential.
„Upgrade/Downgrade“ wählen, wenn du einzelne Optionen ändern willst, oder „Paket ändern“ für ein anderes Paket.
Neue Werte wählen. Rechts siehst du den bisherigen und den neuen Verlängerungspreis und was du jetzt zahlst oder zurückbekommst.
Die Änderungen bestätigen und auf „Optionen kostenpflichtig ändern“ bzw. „Paket kostenpflichtig ändern“ klicken.
Den Server im Webinterface stoppen und wieder starten. Erst dann sind die neuen Ressourcen aktiv. Ein Neustart aus dem Betriebssystem heraus reicht dafür nicht.
Wichtig: Pro Upgrade kannst du derzeit nur eine Option ändern. Willst du zum Beispiel RAM und Kerne erhöhen, machst du zwei Upgrades nacheinander. So steht es auch im Webinterface.
Weniger Kerne, weniger RAM oder die IPv4-Adresse abbestellen geht genauso. Den Unterschied bis zum Ende der laufenden Periode bekommst du sofort als Guthaben zurück, ab der nächsten Verlängerung gilt der neue Preis.
Den Speicher kannst du nicht verkleinern. Eine Festplatte lässt sich nicht sicher schrumpfen, ohne Daten zu verlieren, siehe Warum kann ich meine Festplatte (KVM) nicht verkleinern? Brauchst du wirklich weniger Speicher, bestellst du einen kleineren Server und ziehst um.
Smart Value und Smart Essential
Hier wählst du über „Paket ändern“ ein anderes Paket statt einzelner Werte, bei Essential zusätzlich die Speichergröße. Es gilt dieselbe Rechnung: Ist das neue Paket günstiger, bekommst du Guthaben zurück. Ist es teurer, zahlst du den Aufpreis bis zum regulären Ende der laufenden Periode. Ein Paket mit weniger Speicher als heute geht nicht, weil sich die Platte nicht verkleinern lässt.