Gbit/s oder GB/s? Bandbreite, Traffic und Speicher richtig umrechnen

1 Gbit/s sind 125 MB/s, nicht 1 GB/s. Netzwerkgeschwindigkeiten werden in Bit pro Sekunde angegeben, Dateigrößen und Downloadanzeigen in Byte. Ein Byte hat 8 Bit. Wer Bandbreite in MB/s wissen will, teilt also durch 8.

Im Hosting stolperst du ständig über diese Einheiten: Portgeschwindigkeit in Gbit/s, Traffic in TB, Arbeitsspeicher in GB, und Linux zeigt dir plötzlich „Gi“ an. Dieser Artikel sortiert das einmal sauber.

Bit und Byte: kleines b, großes B

  • Bit (b) ist die kleinste Informationseinheit: 0 oder 1. Übertragungsraten wie 1 Gbit/s, 1 Gb/s oder 1 Gbps meinen alle dasselbe.
  • Byte (B) sind 8 Bit. Dateigrößen, Festplatten, RAM und die meisten Downloadanzeigen rechnen in Byte: GB, GByte, MB/s.

Merkhilfe: Steht ein kleines b oder „bit“ in der Einheit, ist es eine Leitungsangabe. Großes B heißt Datenmenge.

Umrechnungstabelle für Bandbreite

LeitungMB/s (dezimal)MiB/s (binär)Wo begegnet dir das?
100 Mbit/s12,5 MB/s11,92 MiB/sgedrosselter 1-Gbit-Port (10 %)
600 Mbit/s75 MB/s71,53 MiB/stypischer Speedtest zu einem entfernten Ziel
1 Gbit/s125 MB/s119,21 MiB/sSmart Value und Smart Essential
2 Gbit/s250 MB/s238,42 MiB/sKVM Root 3.5 (bis zu)
10 Gbit/s1.250 MB/s1.192,09 MiB/sUplinks im Rechenzentrum
Bandbreite in Gbit/s und Mbit/s umgerechnet in MB/s und MiB/s

Die Formel ist immer gleich:

MB/s  = Mbit/s ÷ 8
Mbit/s = MB/s × 8
MiB/s = MB/s × 1.000.000 ÷ 1.048.576

Welche Portgeschwindigkeit dein Tarif hat, steht im Artikel Ich habe nicht die richtige Bandbreite, warum?

Giga oder Gibi? Dezimal gegen binär

Neben Bit und Byte gibt es eine zweite Falle: Die Vorsilbe „Giga“ bedeutet streng genommen 1.000.000.000 (109). Computer rechnen intern aber in Zweierpotenzen, und lange hat man „Giga“ auch für 1.073.741.824 (230) benutzt. Um das auseinanderzuhalten, hat die IEC 1998 eigene Binärpräfixe festgelegt, heute Teil der Norm ISO/IEC 80000-13.

Dezimal (SI)WertBinär (IEC)WertUnterschied
Kilo (k)1.000Kibi (Ki)1.0242,4 %
Mega (M)1.000.000Mebi (Mi)1.048.5764,9 %
Giga (G)1.000.000.000Gibi (Gi)1.073.741.8247,4 %
Tera (T)1012Tebi (Ti)24010,0 %
Dezimale SI-Präfixe im Vergleich zu binären IEC-Präfixen

Die binären Präfixe funktionieren mit Bit und Byte gleichermaßen:

  • Gibibit (Gibit): 1.073.741.824 Bit. Gigabit (Gbit): 1.000.000.000 Bit.
  • Mebibit (Mibit): 1.048.576 Bit. Megabit (Mbit): 1.000.000 Bit.
  • Gibibyte (GiB): 1.073.741.824 Byte. Gigabyte (GB): 1.000.000.000 Byte.

Netzwerkgeschwindigkeiten sind immer dezimal. Ein 1-Gbit-Port überträgt 1.000.000.000 Bit pro Sekunde. In binären Einheiten ausgedrückt sind das nur rund 953,67 Mibit/s oder 0,93 Gibit/s. Zeigt ein Tool also „0,93 Gibit/s“ an, läuft dein Port mit voller Geschwindigkeit.

Wo dir das auf dem Server begegnet

Viele Linux-Werkzeuge rechnen binär, kürzen aber unterschiedlich ab. Ein paar Beispiele:

# Arbeitsspeicher, Angaben in Gi und Mi (binär)
free -h

# Festplattenbelegung binär (1024er-Schritte, angezeigt als G)
df -h

# Festplattenbelegung dezimal (1000er-Schritte)
df -H

# Dateigrößen binär
ls -lh

Achtung bei df -h und ls -lh: Dort steht „G“, gemeint ist aber GiB. Mit df -H siehst du dieselbe Platte in dezimalen GB, und die Zahl wird größer.

Windows macht es ähnlich: Der Explorer schreibt „GB“, rechnet aber mit 1024er-Schritten. Darum zeigt Windows eine 1-TB-SSD als rund 931 GB an. Es fehlt nichts, es ist nur eine andere Einheit.

Auch beim RAM sorgen die Einheiten für Verwirrung. Warum htop andere Werte zeigt als das Webinterface, erklärt Warum ist der RAM-Verbrauch in htop anders als im VCP?

Bandbreite und Traffic sind nicht dasselbe

Die Bandbreite (Gbit/s) sagt, wie schnell Daten fließen können. Der Traffic (TB pro Monat) sagt, wie viele Daten insgesamt fließen dürfen. Beides hängt direkt zusammen:

Inklusivvolumenbei 1 Gbit/s Dauerlastbei 2 Gbit/s Dauerlast
2,5 TBca. 5,6 Stundenca. 2,8 Stunden
5 TBca. 11,1 Stundenca. 5,6 Stunden
10 TBca. 22,2 Stundenca. 11,1 Stunden
Wie lange ein Traffic-Kontingent bei voller Portauslastung reicht

Rechenweg für 2,5 TB bei 1 Gbit/s: 2.500.000 MB ÷ 125 MB/s = 20.000 Sekunden, also rund 5,6 Stunden. In der Praxis läuft kaum ein Server dauerhaft unter Volllast, aber die Rechnung zeigt, warum ein Inklusivvolumen nötig ist. Ist es verbraucht, wird die Bandbreite auf 10 % gedrosselt. Aus 1 Gbit/s werden dann 100 Mbit/s, also 12,5 MB/s.

Wie viel Traffic dein Produkt enthält, wie gezählt wird und wie du nachbuchst, steht in Traffic & Fair Use: Regeln, Limits und Nachbuchung. Für Dedicated Server gilt Wie viel Traffic habe ich beim Dedicated Server zur Verfügung?

Unser Traffic-Zähler rechnet dezimal in TB: 1 TB sind 1.000.000.000.000 Byte. Zeigt dein eigenes Monitoring (zum Beispiel vnStat) den Verbrauch in TiB an, wirkt die Zahl kleiner. 2,5 TB sind rund 2,27 TiB, 10 TB sind rund 9,09 TiB. Du hast dann nicht weniger verbraucht, dein Tool rechnet nur in einer anderen Einheit.

Warum der Speedtest nie genau 125 MB/s zeigt

Nicht jedes übertragene Bit ist Nutzlast. Ethernet, IP und TCP brauchen Header für jedes Paket. Bei einem 1-Gbit-Port bleiben für die eigentlichen Daten realistisch rund 940 Mbit/s übrig, also etwa 117 MB/s. Dazu kommen Faktoren außerhalb deines Servers:

  • Die Gegenstelle ist langsamer als dein Server, zum Beispiel ein Heimanschluss mit 100 Mbit/s Upload.
  • Der Testserver steht weit weg oder ist selbst ausgelastet.
  • Ein einzelner Download nutzt nur eine TCP-Verbindung. Mehrere parallele Verbindungen erreichen oft mehr.

Ob dein eigener Internetanschluss das liefert, was im Vertrag steht, prüfst du am verlässlichsten mit der Breitbandmessung der Bundesnetzagentur. Dort wird übrigens ebenfalls in Mbit/s gemessen.

Häufige Stolpersteine

  • „Mein Download schafft nur 110 MB/s, ich habe doch 1 Gbit!“ Das ist fast Vollauslastung. 1 Gbit/s sind maximal 125 MB/s, abzüglich Protokoll-Overhead.
  • „Mir fehlt Speicherplatz.“ Prüfe, ob dein Tool in GiB rechnet. Zwischen GB und GiB liegen 7,4 %, zwischen TB und TiB schon 10 %.
  • „Mb“ und „MB“ verwechselt. In Foren und Werbung wird die Groß- und Kleinschreibung oft ignoriert. Im Zweifel nachfragen, ob Bit oder Byte gemeint ist.
  • Speedtest über WLAN. Für aussagekräftige Messungen am eigenen Anschluss immer per Kabel testen.

Quellen und weiterführende Links

Verwandte Artikel

Server hängt im initramfs: Dateisystem mit fsck reparieren

Landet dein Linux-Server beim Start in der Notfallkonsole (initramfs), kann er seine Root-Partition nicht einhängen. Meist ist das Dateisystem inkonsistent, zum Beispiel nach dem Einspielen eines Backups oder einem harten Stop. Das reparierst du in fast allen Fällen selbst mit fsck: direkt in der initramfs-Konsole über VNC oder bequemer im Rescue-System.

Woran du es erkennst

  • Per SSH kommst du nicht mehr auf den Server, weil das System gar nicht bis zum SSH-Dienst startet.
  • In der VNC-Konsole steht am Ende die Eingabezeile (initramfs).
  • Darüber stehen Meldungen wie UNEXPECTED INCONSISTENCY; RUN fsck MANUALLY, /dev/vda1 contains a file system with errors oder Gave up waiting for root file system device.
  • Ein mount /dev/vda1 in der Konsole schlägt fehl, obwohl Partition und UUID stimmen.

Siehst du dagegen You are in emergency mode, hat das System die Root-Partition schon eingehängt. Dann hakt es meist an einem anderen Eintrag in /etc/fstab. Den korrigierst du wie im Rescue-System beschrieben.

Warum das nach einem Backup passieren kann

Unsere Backups entstehen im laufenden Betrieb, damit dein Server währenddessen nutzbar bleibt. Schreibt das System gerade viel, etwa eine Datenbank, entspricht das Abbild ungefähr dem Zustand nach einem Stromausfall. Das Journal von ext4 fängt das fast immer ab. In seltenen Fällen bleibt eine Inkonsistenz, und Debian oder Ubuntu weigern sich beim Start, die Partition ohne Prüfung einzuhängen. Das ist Absicht: Lieber anhalten als ein beschädigtes Dateisystem weiter beschreiben.

Dasselbe kann nach einem harten Stop passieren, zum Beispiel wenn der Server während eines Updates gestoppt wurde.

Weg 1: fsck direkt in der initramfs-Konsole

Der schnellste Weg, wenn nur wenige Fehler vorliegen.

  1. VNC im Cloud Manager unter „Aktionen“, „VPS-Einstellungen“, Reiter „VNC“ aktivieren. Danach einmal Stop und Start im Webinterface. Details in Wie kann ich mich per VNC verbinden?
  2. „NoVNC (Web-VNC) öffnen“ und warten, bis die Eingabezeile (initramfs) erscheint.
  3. Den Befehl aus der Fehlermeldung ausführen. Meist ist es diese Partition:
fsck -f -y /dev/vda1

-f erzwingt eine vollständige Prüfung, -y beantwortet alle Reparaturfragen mit Ja. Läuft der Befehl durch, startest du mit

exit

den normalen Bootvorgang. Klappt das nicht, hilft ein Stop und Start im Webinterface. Schalte VNC danach wieder aus.

Kommen in der VNC-Konsole Zeichen wie / oder - falsch an, liegt das am Tastaturlayout. Dann nimm lieber Weg 2, dort arbeitest du per SSH und kannst Befehle einfügen.

Weg 2: fsck im Rescue-System

Der zuverlässigere Weg bei vielen Fehlern: Du arbeitest per SSH, siehst die komplette Ausgabe und kannst sie kopieren.

  1. Im Cloud Manager unter „Aktionen“ im Bereich „Backups und Wiederherstellung“ auf „Rescue Modus aktivieren“ klicken und bestätigen. Die Anleitung mit Bildern steht in Wie nutze ich das VPS Rescue-System?
  2. Per SSH als root auf die angezeigte IP-Adresse verbinden.
  3. Deine Festplatte suchen:
lsblk -f

Wichtig: Im Rescue-System heißt deine Platte nicht mehr vda. Die Platte, die unter / eingehängt ist, gehört dem Rescue-System. Deine ist die andere, nicht eingehängte, zum Beispiel /dev/vdb. Deine Systempartition ist dann meist /dev/vdb1.

  1. Dateisystem prüfen und reparieren:
fsck -f /dev/vdb1

Reparaturvorschläge bestätigst du mit y. Bei sehr vielen Fragen hängst du -y an. Lass fsck so oft laufen, bis keine Fehler mehr gemeldet werden.

  1. Rescue-Modus im selben Dialog im Cloud Manager deaktivieren. Der Server startet wieder von seiner eigenen Platte.

Prüfe nie eine eingehängte Partition. Hast du deine Platte vorher schon unter /mnt eingehängt, hängst du sie mit umount /mnt zuerst aus.

Häufige Stolpersteine

  • „Checkdisk“ im Webinterface zeigt nichts an: Das ist normal. Die Funktion arbeitet best effort und gibt keine Ausgabe zurück. Hilft sie nicht, nimm einen der beiden Wege oben. Mehr zur Funktion in Wie kann ich einen CHKDSK durchführen?
  • mount meldet „wrong fs type“ oder „bad superblock“: Das passt zu einem beschädigten Dateisystem. Erst fsck, dann mounten.
  • fsck findet den Superblock nicht: ext4 hat Sicherungskopien. Deren Positionen zeigt dir dumpe2fs /dev/vdb1 | grep -i superblock, danach prüfst du mit einer davon, zum Beispiel e2fsck -f -b 32768 /dev/vdb1.
  • Dateien fehlen nach der Reparatur: Was fsck nicht mehr zuordnen kann, landet in /lost+found. Schau dort nach, bevor du etwas neu anlegst.
  • Kein ext4: Nutzt du XFS, heißt das Werkzeug xfs_repair. Welches Dateisystem du hast, zeigt lsblk -f in der Spalte FSTYPE.
  • Weiter Ärger nach einem frischen Restore: Spiel ein anderes Backup ein, am besten eines, das zu einer ruhigen Zeit entstanden ist. Siehe Wie spiele ich ein Backup wieder ein? Vorher sicherst du neue Daten über das Rescue-System.

So vermeidest du es beim nächsten Mal

Planst du eine größere Änderung, stoppe vor dem manuellen „Backup erstellen“ die Dienste, die viel schreiben, zum Beispiel deine Datenbank. Für einen schnellen Rückweg in den nächsten Stunden eignet sich außerdem ein Snapshot.

Wenn nichts hilft

Meldet fsck Fehler, die es nicht beheben kann, oder landet der Server weiter im initramfs, schreib uns ein Ticket. Häng die vollständige Ausgabe von fsck und einen Screenshot der Meldung aus der VNC-Konsole an. Funktioniert VNC oder das Rescue-System selbst nicht, liegt der Fehler bei uns, und wir helfen sofort.

Warum kann ich meine Domain nicht sofort nach der Löschung neu registrieren?

Weil eine gelöschte Domain nicht sofort frei wird. Die Registry hält sie nach der Löschung einige Wochen in einer Schutzfrist fest, der Redemption Grace Period (bei .eu heißt sie Quarantäne). In dieser Zeit kann niemand die Domain neu registrieren, auch du nicht über eine normale Bestellung. Zurückholen kannst du sie nur per Restore über uns, und dafür fällt eine Restore-Gebühr an.

Was nach der Löschung passiert

Egal ob du die Löschung selbst beauftragt hast oder die Domain ohne Verlängerung ausgelaufen ist: Die Registrierung endet nicht sofort endgültig. Die Registry nimmt die Domain aus dem DNS, Webseite und Mails funktionieren also nicht mehr. Für die Domainsuche gilt sie aber weiterhin als vergeben, deshalb scheitert eine neue Bestellung.

Die Frist gibt es, damit versehentlich gelöschte oder vergessene Domains nicht sofort von jemand anderem registriert werden. Sie schützt also dich als bisherigen Inhaber.

Wie lange die Schutzfrist dauert

EndungSchutzfrist nach der LöschungDanach
.de30 Tage Redemption Grace Periodfrei für alle, der genaue Zeitpunkt der Freigabe ist nicht vorhersehbar
.com, .net, .org und die meisten generischen Endungen30 Tage Redemption Grace Period, danach 5 Tage Pending Deletefrei für alle
.eu40 Tage Quarantänefrei für alle
andere Endungenunterschiedlichfrag kurz per Ticket nach

In den 5 Tagen Pending Delete ist auch kein Restore mehr möglich. Die Domain wartet dann nur noch auf ihre endgültige Freigabe.

Domain zurückholen: der Restore

Solange die Schutzfrist läuft, kannst du die Domain wiederherstellen lassen. Das geht nur für den letzten Domaininhaber und nur über den Anbieter, der die Domain zuletzt verwaltet hat. Das sind in diesem Fall wir. Bei .de kann der letzte Inhaber zusätzlich jemand anderen benennen, für den die Domain wiederhergestellt wird.

  1. Ticket schreiben mit dem Domainnamen und dem Hinweis, dass du einen Restore möchtest.
  2. Kosten bestätigen. Es fallen die Restore-Gebühr der Registry und die Verlängerung an. Die Preise je Endung stehen in Meine Domain wurde gelöscht. Was tun?
  3. Abwarten. Wir stoßen den Restore an. Danach ist die Domain wieder in deinem Konto und löst nach dem nächsten DNS-Update wieder auf.

Warte damit nicht bis zum letzten Tag. Die Fristen der Registry sind hart, und ein Restore wird bei uns von Hand bearbeitet.

Oder: abwarten und neu registrieren

Ohne Restore wartest du das Ende der Schutzfrist ab und registrierst die Domain danach ganz normal zum regulären Preis. Das Risiko: Ab dann gilt „wer zuerst kommt“. Bei gefragten Namen sichern sich spezialisierte Dienste Domains oft genau in dem Moment, in dem sie frei werden. Bei .de kennst du nicht einmal den genauen Zeitpunkt der Freigabe.

Kurz gesagt: Ist dir die Domain wichtig, ist der Restore der sichere Weg. Ist sie dir die Gebühr nicht wert, kannst du es nach Ablauf der Frist auf gut Glück versuchen.

Häufige Stolpersteine

  • Bei einem anderen Anbieter bestellen hilft nicht. Die Schutzfrist gilt bei der Registry, also bei jedem Anbieter gleich. Die Bestellung scheitert dort genauso.
  • Whois zeigt einen seltsamen Status. Bei .com und vielen anderen Endungen steht dort während der Schutzfrist redemptionPeriod und danach pendingDelete. Das bestätigt nur, dass die Domain gerade gelöscht wird.
  • Du bist nicht der letzte Inhaber. Hast du die Domain zum Beispiel von jemandem übernommen, der noch als Inhaber eingetragen war, kann nur er den Restore auslösen.
  • Du wolltest eigentlich nur den Anbieter wechseln. Dafür musst du nicht löschen. Zieh die Domain stattdessen um, siehe Wie ziehe ich meine Domain zu einem anderen Anbieter um?
  • Deine Domain ist offline, aber gar nicht gelöscht. Dann liegt es meist an etwas anderem, zum Beispiel einer fehlenden Inhaber-Verifizierung. Mehr dazu in Warum ist meine Domain plötzlich nicht mehr erreichbar?

Verwandte Artikel

LinuxGSM meldet „Ownership issues found“: Dateieigentümer korrigieren

Meldet LinuxGSM Ownership issues found, gehören einzelne Dateien im Verzeichnis deines Gameservers nicht dem Gameserver-Nutzer, meist gehören sie root. LinuxGSM verweigert dann Start und Stopp. Mit root-Zugang auf deinem Server behebst du das selbst in unter einer Minute: betroffene Dateien suchen, Eigentümer mit chown korrigieren, fertig.

Woher kommt der Fehler?

Jeder Gameserver läuft als eigene LinuxGSM-Instanz unter einem eigenen Nutzer, zum Beispiel mcserver1 mit dem Verzeichnis /home/mcserver1. Vor jeder Aktion prüft LinuxGSM, ob alle Dateien dort diesem Nutzer gehören.

Dateien, die du über das Webinterface hochlädst, etwa mit „Datei von URL hochladen“, bekommen automatisch den richtigen Eigentümer. Falsche Eigentümer entstehen fast immer, wenn du selbst als root im Verzeichnis arbeitest:

  • Upload per SFTP mit dem Nutzer root
  • Download mit wget oder curl als root direkt in den Plugin-Ordner
  • Kopieren, Verschieben oder Entpacken von Dateien als root
  • Den Gameserver einmal als root statt als Gameserver-Nutzer gestartet

1. Betroffene Dateien finden

Melde dich per SSH als root an. Den Nutzer mcserver1 ersetzt du in allen Befehlen durch den deines Gameservers, er steht im Webinterface bei deinem Gameserver. Dieser Befehl listet alle Dateien mit falschem Eigentümer oder falscher Gruppe:

find /home/mcserver1 \( ! -user mcserver1 -o ! -group mcserver1 \) -printf '%u:%g %p\n'

Bleibt die Ausgabe leer, ist alles in Ordnung.

2. Eigentümer korrigieren

Nur die gefundenen Dateien korrigieren:

find /home/mcserver1 \( ! -user mcserver1 -o ! -group mcserver1 \) -exec chown mcserver1: {} +

Oder das komplette Verzeichnis des Gameservers auf einmal:

chown -R mcserver1: /home/mcserver1

Der Doppelpunkt hinter dem Nutzernamen setzt automatisch dessen primäre Gruppe. Beide Befehle ändern nur diesen einen Gameserver, andere Gameserver auf deinem Server bleiben unberührt.

3. Kontrollieren und weitermachen

Führe den Befehl aus Schritt 1 noch einmal aus. Bleibt die Ausgabe leer, kannst du den Gameserver wieder ganz normal im Webinterface stoppen und starten.

So passiert es nicht wieder

  • Dateien am besten per FTP mit den Zugangsdaten deines Gameservers hochladen, nicht mit root. Wie das geht, steht in Wie verbinde ich mich via FTP zu meinem Gameserver?
  • Kleine Plugins kannst du auch über „Datei von URL hochladen“ im Webinterface einspielen. Der Eigentümer stimmt dann automatisch.
  • Auf der Konsole vorher zum Gameserver-Nutzer wechseln (su - mcserver1) oder einzelne Befehle direkt als dieser Nutzer ausführen:
sudo -u mcserver1 wget -P /home/mcserver1/serverfiles/plugins/ https://example.com/plugin.jar

Info: Uploads über das Webinterface sind derzeit eventuell auf rund 5 MB pro Datei begrenzt. Das liegt leider am Limit unseres vorgeschalteten Dienstes Cloudflare. Größere Dateien wie Welten, Modpacks oder umfangreiche Plugins lädst du deshalb per FTP hoch.

Häufige Stolpersteine

  • Mehrere Gameserver betroffen: Jeder Gameserver hat seinen eigenen Nutzer. Führe die Befehle für jeden Gameserver mit dem passenden Nutzer aus.
  • „Operation not permitted“ bei chown: Du bist nicht als root angemeldet. Wechsle mit sudo -i zu root oder melde dich direkt als root an.
  • Fehler kommt nach dem nächsten Plugin-Update zurück: Das Update wurde wieder als root eingespielt, siehe „So passiert es nicht wieder“.
  • Upload im Webinterface bricht ab: Die Datei ist vermutlich größer als rund 5 MB. Lade sie per FTP hoch.

Lieber vom Support erledigen lassen?

Dein Server ist unmanaged: Alles innerhalb des Betriebssystems, also auch die Dateirechte deiner Gameserver, liegt bei dir. Möchtest du die Korrektur trotzdem von uns durchführen lassen, geht das als Technikerleistung für 25 € (Mo bis Fr) bzw. 50 € (Wochenende, Feiertage) pro angefangene 15 Minuten, nur bei freier Kapazität.

Weiterlesen

Mit welchem Programm verbinde ich mich per RDP?

Unter Windows ist die Remotedesktopverbindung schon installiert. Am Mac nutzt du die kostenlose Windows App von Microsoft, unter Linux Remmina. Für Smartphone und Tablet gibt es ebenfalls eine App von Microsoft. Die Zugangsdaten sind überall gleich: IPv4-Adresse deines Servers, Benutzer Administrator und das Admin-Passwort aus der Karte „Server-Info“ im Cloud Manager.

SystemProgramm
WindowsRemotedesktopverbindung, vorinstalliert
macOSWindows App (früher Microsoft Remote Desktop), kostenlos im App Store
LinuxRemmina, alternativ FreeRDP auf der Kommandozeile
iPhone, iPad, AndroidApp von Microsoft aus dem jeweiligen App Store
RDP-Programme nach Betriebssystem

Diese Daten brauchst du

  • Computer oder Host: die IPv4-Adresse deines Servers, zum Beispiel 62.68.75.69
  • Benutzer: Administrator
  • Passwort: das Admin-Passwort aus der Karte „Server-Info“ im Cloud Manager

Beim ersten Verbinden warnt jedes Programm vor dem Zertifikat. Das ist normal, dein Server nutzt ein selbst ausgestelltes Zertifikat. Bestätige die Warnung, um fortzufahren.

Windows

Öffne das Startmenü, tippe „Remotedesktopverbindung“ ein und starte das Programm. Schneller geht es mit Windows-Taste + R und dem Befehl mstsc. Wie die Anmeldung im Detail aussieht, zeigt der Windows vServer: Schnelleinstieg.

macOS

Installiere die kostenlose Windows App von Microsoft aus dem App Store. Sie hieß bis 2024 Microsoft Remote Desktop. In der App legst du einen neuen PC an und trägst die IPv4-Adresse ein. Schritt für Schritt: Mit dem Mac Windows RDP verwenden.

Linux

Remmina ist bei vielen Distributionen schon dabei. Fehlt es, installierst du es unter Debian und Ubuntu mit dem RDP-Plugin:

sudo apt install remmina remmina-plugin-rdp

In Remmina wählst du oben links das Protokoll „RDP“, gibst die IPv4-Adresse ein und drückst Enter. Danach fragt Remmina nach Benutzer und Passwort.

Lieber im Terminal? Mit FreeRDP geht es in einer Zeile. Bei neueren Distributionen heißt der Befehl xfreerdp3.

xfreerdp /v:62.68.75.69 /u:Administrator

Smartphone und Tablet

Microsoft bietet die App auch für iPhone, iPad und Android an. Die Einrichtung läuft wie am Mac: PC hinzufügen, IPv4-Adresse eintragen, mit Administrator und Admin-Passwort anmelden. Für kurze Eingriffe unterwegs reicht das gut.

Verbindung klappt nicht?

Wie ziehe ich meine Domain zu einem anderen Anbieter um?

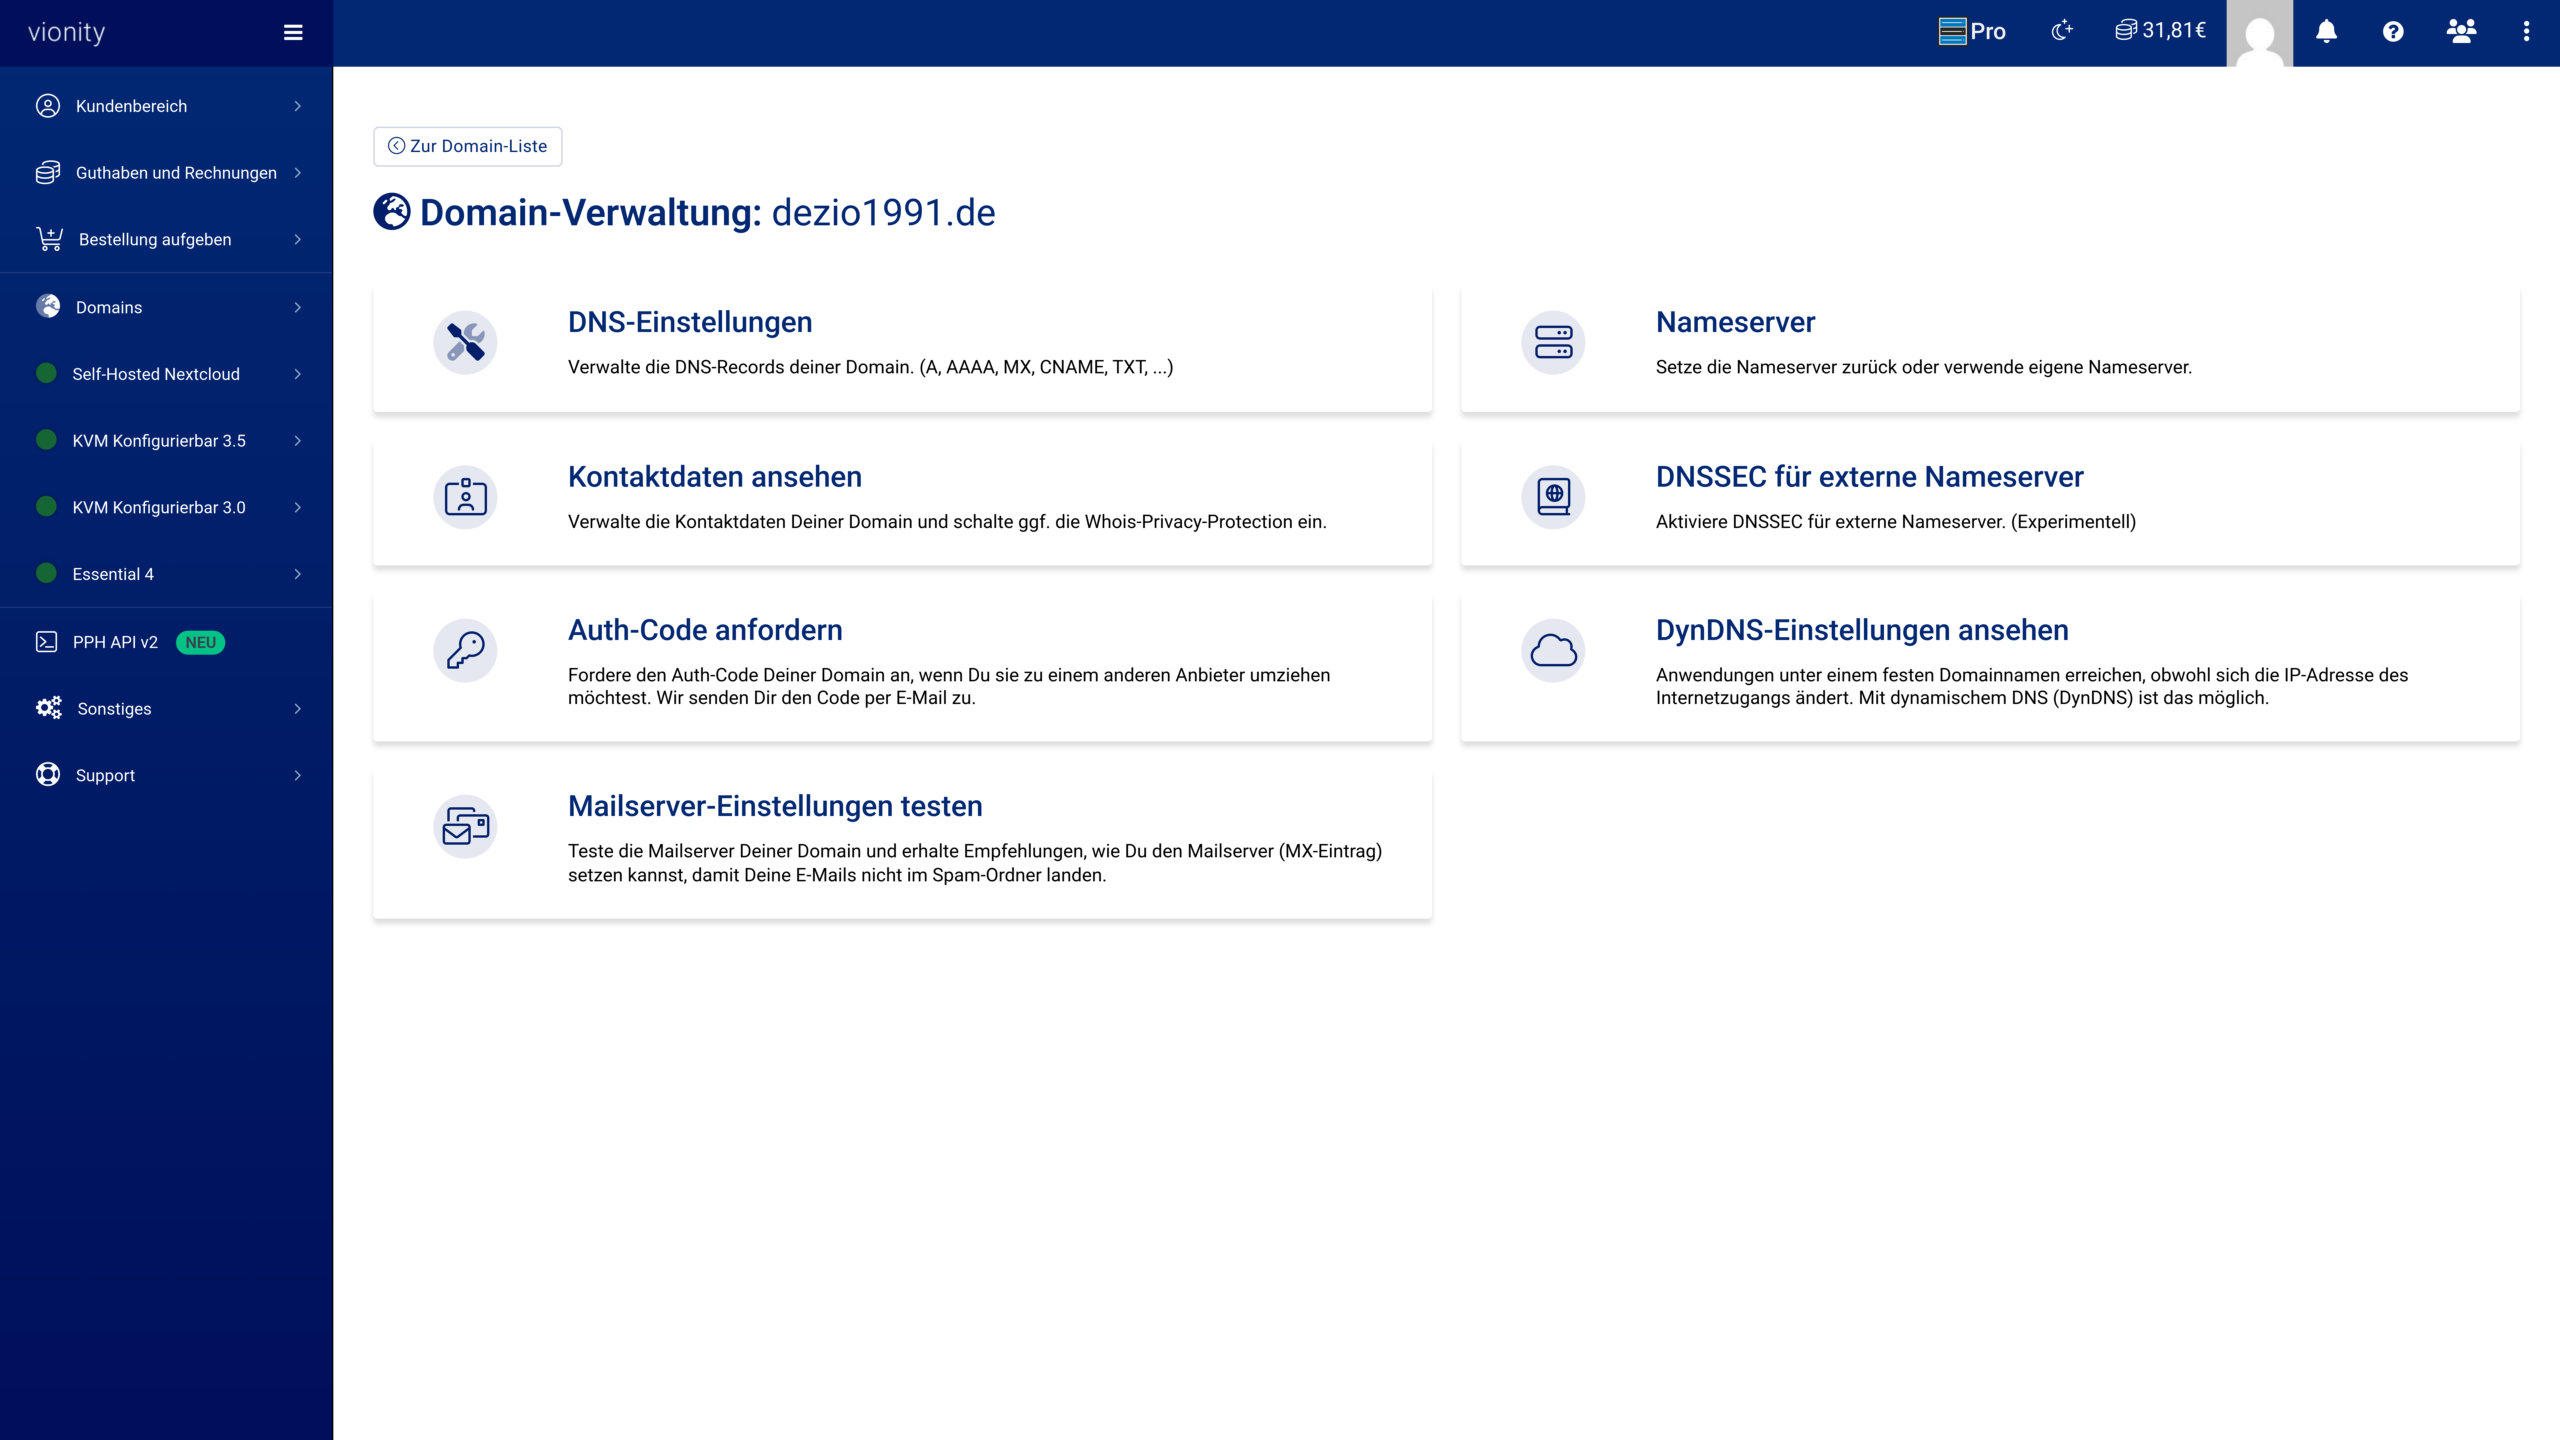
Klick in der Haupt-Ansicht im Webinterface bei deiner Domain auf „Auth-Code anfordern“. Den Code schicken wir dir per Mail, du gibst ihn beim neuen Anbieter ein. Bei allen Endungen außer .de muss der Registry-Status vorher auf „Active“ stehen, nicht auf „Locked“. Wir halten dich nicht auf: Ein Umzug geht ohne Begründung und ohne Rückfragen.

In vier Schritten zum neuen Anbieter

  1. Registry-Status prüfen. Steht er auf „Locked“, schreib uns ein kurzes Ticket, dann stellen wir auf „Active“. Bei .de entfällt dieser Schritt.
  2. Auth-Code anfordern. In der Domainliste auf „Auth-Code anfordern“ klicken. Der Code kommt per Mail an die Adresse deines Kundenkontos.
  3. Transfer beim neuen Anbieter starten und dort den Auth-Code eingeben.
  4. Bestätigen und abwarten. Je nach Endung musst du den Transfer zusätzlich per Mail bestätigen. .de-Domains wechseln meist schnell, bei .com, .net und Co. kann es bis zu 5 Tage dauern.
Domainliste im Webinterface mit Button Auth-Code anfordern
Domain-Verwaltung im Webinterface mit „Auth-Code anfordern“

Registry-Status „Locked“

Bei vielen Endungen außer .de setzt der Registrar nach einer gewissen Zeit automatisch eine Transfersperre. Solange der Status „Locked“ ist, scheitert jeder Transfer, auch mit gültigem Auth-Code. Ist deine Domain gesperrt, zeigt dir das Webinterface einen gelben Hinweis mit Link zur Anleitung.

Die Entsperrung erledigen wir per Ticket. Starte den Transfer danach zügig, denn der Status kann sich nach einigen Tagen wieder zurücksetzen. Alles dazu: Meine Domain ist „locked“, wie kann ich das ändern?

Der Auth-Code kommt nicht an

Schau zuerst im Spam-Ordner nach. Nutzt du eine Adresse bei Outlook, Hotmail, Live oder MSN, kann es sein, dass Microsoft unsere Mails ablehnt. Hintergründe und was du dann tun kannst, stehen in Ich komme nicht mehr in mein Kundenkonto. Was tun?

Alternativ rufst du den Auth-Code direkt per API ab. Weil der Code die Domain aus deinem Konto herauslöst, brauchst du dafür ein Bestätigungstoken vom Typ domain_receive_authcode für diese Domain. Wie du es erzeugst, zeigt Kritische Aktionen mit einem Bestätigungstoken freigeben.

curl --request POST \
  --url https://api.pph.systems/api/domains/deine-domain.com/registry/auth-code \
  --header 'Accept: application/json' \
  --header 'Authorization: Bearer sk_live_XXXX' \
  --header 'X-Confirmation-Token: ct_XXXX'

Statt des Domainnamens kannst du auch die ID der Domain angeben. Behandle den Code wie ein Passwort: Wer ihn hat, kann deine Domain umziehen.

Sperrfristen nach Registrierung oder Transfer

Bei vielen Endungen, vor allem .com, .net, .org und den neuen generischen Endungen, lässt die Registrierungsstelle einen Transfer direkt nach der Registrierung oder nach einem Transfer für 30 bis 60 Tage nicht zu. Diese Frist kann weder wir noch sonst jemand vorzeitig aufheben, sie läuft von selbst ab. Die ICANN überarbeitet diese Regeln gerade, die Fristen werden künftig kürzer.

Bei .de gibt es keine solche Sperrfrist. Bist du unsicher, ob deine Domain betroffen ist, frag kurz per Ticket nach.

Vor dem Umzug

  • Nicht vorher kündigen. Läuft die Domain während des Umzugs aus, kann der Transfer scheitern. Mit dem erfolgreichen Transfer endet die Domain bei uns von selbst.
  • DNS-Einträge sichern. Wechselst du mit dem Umzug auch die Nameserver, gelten unsere DNS-Einträge nicht mehr. Notiere sie dir und lege sie beim neuen Anbieter an, sonst sind Webseite und Mails nach dem Umzug nicht erreichbar.
  • DNSSEC beachten. Nutzt du DNSSEC, stimme den Wechsel mit dem neuen Anbieter ab, siehe Bietet ihr DNSSEC an?
  • Erreichbare Mailadresse. Die Bestätigung des Transfers geht je nach Endung an den Domaininhaber. Stimmt deine Adresse nicht mehr, lass sie vorher per Ticket ändern.

Du willst eine Domain stattdessen zu uns holen? Dann lies Vorhandene Domain zu Prepaid-Hoster.de umziehen.

Wie kündige ich meinen Server?

Du kündigst deinen Server im Webinterface über den Button „Zurückgeben oder Auslaufen lassen“. Hinterlege die Kündigung spätestens 7 Tage vor Ablauf, sonst verlängert vorhandenes Guthaben den Server automatisch. Eine Vertragsbindung gibt es nicht: Du kannst einen Server auch einfach auslaufen lassen, indem kein Guthaben für die Verlängerung da ist.

Zum Laufzeitende oder sofort?

Jeden Server kannst du zum Ende der bezahlten Laufzeit kündigen. Bei einigen Produkten geht es auch sofort: Der Server wird dann gelöscht und du bekommst die Restlaufzeit anteilig als Sonderguthaben zurück. Sonderguthaben kannst du für neue Dienste nutzen, es wird aber nicht ausgezahlt.

ProduktZum LaufzeitendeSofort mit Restguthaben
KVM Root Server 3.5jaja, jederzeit
Webhosting (Plesk)jaja, jederzeit
Smart Valuejanein
Smart Essentialjanein
Dedicated Serverjanein
Lizenzenjanein
Kündigungsmöglichkeiten nach Produkt

Bei einer sofortigen Kündigung ziehen wir eine Rückgabegebühr von 0,50 € vom Restguthaben ab. Hast du dich bei der Bestellung vertan, kannst du deinen Server in den ersten 30 Minuten zurückgeben, außer Dedicated Server. Derzeit verzichten wir bei Sofort-Kündigungen in den ersten 24 Stunden außerdem kulanzhalber auf die Rückgabegebühr. So kannst du einen Fehlkauf selbst rückgängig machen, ohne ein Ticket zu schreiben.

So kündigst du im Webinterface

  1. Melde dich bei vionity.de an und öffne deinen Server.
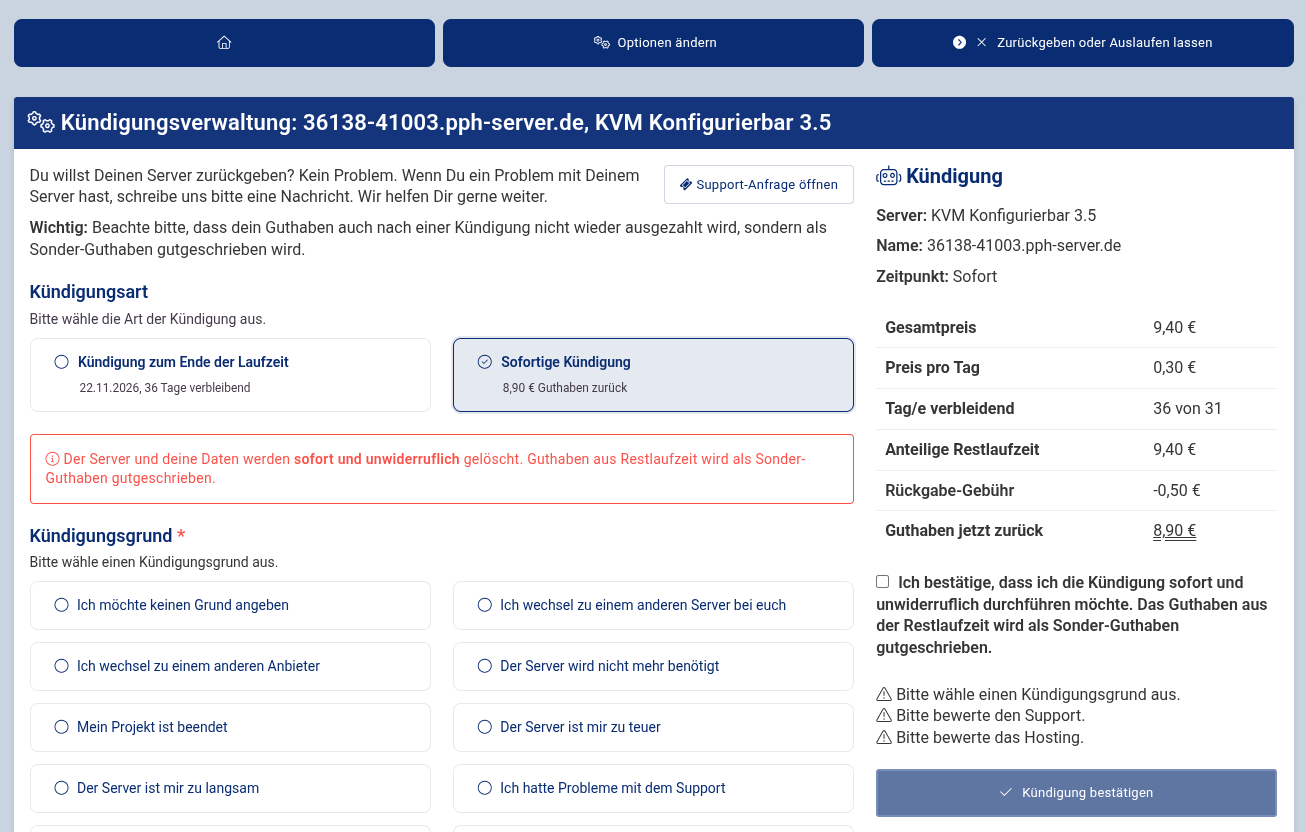
  2. Klicke oben auf „Zurückgeben oder Auslaufen lassen“. Die Kündigungsverwaltung öffnet sich.
  3. Wähle die Kündigungsart: „Kündigung zum Ende der Laufzeit“ oder, falls möglich, „Sofortige Kündigung“. Rechts siehst du, wie viel Guthaben du zurückbekommst.
  4. Wähle einen Kündigungsgrund, bewerte kurz Hosting und Support und setze den Haken zur Bestätigung.
  5. Klicke auf „Kündigung bestätigen“.
Kündigungsverwaltung im Webinterface mit Kündigungsart und Berechnung des Restguthabens
Die Kündigungsverwaltung zeigt dir vorab, wie viel Guthaben du zurückbekommst.

Achtung bei der sofortigen Kündigung: Server, Daten und Backups werden sofort und unwiderruflich gelöscht. Das lässt sich nicht rückgängig machen.

Eine Kündigung zum Ende der Laufzeit kannst du dagegen bis zum Stichtag in der Kündigungsverwaltung wieder zurückziehen, falls du es dir anders überlegst.

Kommst du nicht ins Webinterface, nutze das Kündigungsformular auf unserer Webseite. Halte dazu deine Kundennummer und den Servernamen bereit. Ein Mitarbeiter meldet sich dann bei dir.

Was passiert, wenn ich den Server auslaufen lasse?

Ist zum Stichtag nicht genug Guthaben für die Verlängerung da, endet dein Server automatisch. Du bekommst dazu mehrere Mails:

  • 7 Tage vor Ablauf, wenn der Beleg für die Verlängerung erstellt wird
  • zum Stichtag, wenn der Server gesperrt wird
  • 3 Tage vor der endgültigen Löschung

Gelöscht wird der Server 7 Tage nach der Sperre. Bis dahin kannst du ihn durch Aufladen und Bezahlen des Belegs noch retten. Danach sind alle Daten weg, auch die Backups. Bei Dedicated Servern gibt es diese Frist nicht, sie enden genau zum Stichtag.

Eine hinterlegte Kündigung hat einen Vorteil: Vorhandenes Guthaben wird nicht versehentlich für eine Verlängerung verbraucht, die du nicht mehr willst.

Vor der Kündigung

  • Daten sichern. Mit dem Server werden auch alle Backups gelöscht, bei einer sofortigen Kündigung praktisch sofort. Wir können danach nichts wiederherstellen.
  • Domains prüfen. Domains laufen getrennt vom Server weiter. Wie du sie kündigst oder umziehst, steht in Wie kann ich eine Domain kündigen?
  • Nur kleiner oder größer? Statt zu kündigen kannst du die Ressourcen im Cloud Manager über „Optionen ändern“ anpassen. Bei einem Downgrade bekommst du die Differenz sofort als Guthaben zurück.
  • Restguthaben: Guthaben wird auch nach einer Kündigung nicht ausgezahlt. Siehe Kann Guthaben wieder ausgezahlt werden?

Du möchtest eine Bestellung innerhalb von 14 Tagen widerrufen? Das ist etwas anderes als eine Kündigung, siehe Wie kann ich meine Bestellung widerrufen?

Dedicated Server: Schnelleinstieg

Dein Dedicated Server ist echte Hardware nur für dich. Deshalb dauert die Bereitstellung etwas länger als bei einem vServer. Er wird im Rescue-Modus ausgeliefert, das Betriebssystem installierst du danach selbst mit wenigen Klicks im Dedicated Cloud Manager. Zwei Dinge solltest du von Anfang an wissen: Eine KVM-Konsole gibt es nur auf Anfrage für 3 Stunden, und nach Ablauf der Laufzeit gibt es keine Karenzzeit.

In fünf Schritten startklar

  1. Bereitstellung abwarten. Du bekommst eine Mail, sobald dein Server da ist.
  2. Dedicated Cloud Manager öffnen. Dein Server läuft zunächst im Rescue-Modus.
  3. Betriebssystem installieren. Linux ist in etwa 5 bis 20 Minuten fertig.
  4. Per SSH oder RDP verbinden und Updates einspielen.
  5. Absichern und Backups einrichten. Ein Dedicated Server ist unmanaged, um Software und Daten kümmerst du dich selbst.

Nach der Bestellung: Bereitstellung

Ein Dedicated Server wird für dich reserviert und eingerichtet. Das dauert länger als die wenigen Minuten bei einem vServer. Du musst dabei nichts tun, wir melden uns per Mail.

Gewählte Konfiguration ist schon vergeben

Selten ist ein Server zwischen deiner Bestellung und der Bereitstellung bereits anderweitig vergeben. Das betrifft vor allem die günstigsten Modelle, weil sie besonders gefragt sind. In diesem Fall erstatten wir dir die Bestellung, und du kannst direkt eine andere Konfiguration bestellen. Wir melden uns dann von selbst bei dir.

Rescue-Modus und Installation

Bei der Auslieferung startet dein Server in ein Linux-Rescue-System. Auf der Festplatte ist noch kein Betriebssystem installiert. Das ist so gewollt: Du wählst selbst, was darauf läuft.

Im Dedicated Cloud Manager wählst du dein Betriebssystem und startest die Installation. Danach bootet der Server automatisch in das neue System. Welche Systeme zur Auswahl stehen, siehst du direkt im Webinterface und in Welche Betriebssysteme kann ich installieren?

Das Rescue-System ist auch später dein Notausgang: Startet dein installiertes System nicht mehr, bootest du ins Rescue-System, mountest deine Festplatten und reparierst von außen.

Linux oder Windows?

Linux läuft auf allen Dedicated Servern und ist in etwa 5 bis 20 Minuten installiert.

Windows lässt sich auf den meisten Systemen per Klick installieren, auf einigen wenigen aber nicht. Grund ist fast immer inkompatible Hardware: meist die Netzwerkkarte, oft auch ein Hardware-RAID-Controller, für den Windows keine passenden Treiber mitbringt. Wenn du Windows brauchst, lies vor der Bestellung Was muss ich bei Windows auf Dedicated Servern beachten? und Auf welchen Servern kann ich Windows installieren? Denk auch an die Lizenz: Auf Servern sind nur Server-Editionen erlaubt, kein Windows 10 oder 11.

KVM-Konsole auf Anfrage statt rund um die Uhr

Anders als bei einem vServer gibt es keine Konsole, die jederzeit im Webinterface bereitsteht. Brauchst du den Bildschirm deines Servers, zum Beispiel für eine eigene Installation oder zur Fehlersuche beim Booten, forderst du per Ticket eine KVM-Konsole an. Das Rechenzentrum stellt sie für 3 Stunden bereit, nutzbar sind davon etwa 2,5 Stunden.

  • Unsere Techniker richten die Konsole an Werktagen zwischen 12:00 und 19:00 Uhr ein. Für einen festen Termin melde dich mindestens 12 Stunden vorher.
  • Die erste Konsole innerhalb der ersten Woche nach der Bestellung ist kostenlos, wenn du sie zur Installation per ISO nutzt.

Alle Details, auch zu den Kosten für Debugging-Sessions: Was gibt es bei KVM Konsolen (Dedicated) zu beachten?

Eigene ISO installieren

Du kannst auch ein eigenes Betriebssystem per ISO installieren. Schick dazu bei der Anforderung der KVM-Konsole gleich einen direkten HTTP-Link zu einer bootfähigen ISO mit. Wir binden sie vor der Freigabe ein, damit du die Konsolenzeit voll für die Installation nutzen kannst. Ohne Link verlierst du wertvolle Minuten.

Wichtig: keine Karenzzeit

Bei vServern wird ein abgelaufener Server zuerst gesperrt und erst einige Tage später gelöscht. Bei Dedicated Servern gibt es diese Schonfrist nicht. Wir sind technisch an feste Laufzeiten gebunden, deshalb endet dein Server genau zum Stichtag, wenn er nicht verlängert ist.

  • 7 Tage vor dem Stichtag erstellt das System den Beleg für die Verlängerung und nutzt vorhandenes Guthaben.
  • Lädst du später auf, weise das Guthaben dem Beleg im Webinterface selbst zu. Eine automatische Verrechnung gibt es nicht.
  • Sichere deine Daten rechtzeitig, wenn du den Server auslaufen lässt.

Außerdem gilt: Ein Dedicated Server lässt sich nicht sofort stornieren, auch nicht in den ersten 30 Minuten. Kündigen kannst du zum Ende der Laufzeit, spätestens 7 Tage vorher.

Absichern und Backups

Ein Dedicated Server ist unmanaged. Wir sorgen dafür, dass die Hardware läuft und erreichbar ist. Alles, was im Betriebssystem passiert, liegt bei dir. Plane deshalb von Anfang an eigene Backups auf ein externes Ziel ein und sichere den Server direkt nach der Installation ab.

Weitere Artikel rund um Dedicated Server

Domains: Schnelleinstieg

Deine erste Domain bei uns prüfen wir einmal von Hand, danach laufen alle weiteren Bestellungen automatisch. Damit alles glatt geht, brauchst du drei Dinge: echte Inhaberdaten, eine bestätigte E-Mail-Adresse und einen DNS-Eintrag, der auf deinen Server zeigt. Am wichtigsten ist die Inhaber-Verifizierung. Bestätigst du sie nicht innerhalb von 15 Tagen, wird deine Domain deaktiviert.

In fünf Schritten startklar

  1. Kontaktdaten prüfen, bevor du bestellst.
  2. Domain bestellen. Die erste Domain deines Kontos geht in die manuelle Prüfung.
  3. Verifizierungs-Mail bestätigen. Sofort, nicht erst in zwei Wochen.
  4. DNS einrichten: A- oder AAAA-Record auf die IP deines Servers.
  5. Optional: eigene Nameserver und DNSSEC.

Vor der Bestellung: Kontaktdaten prüfen

Für Domains sind echte Inhaberdaten Pflicht. Die Registrierungsstellen verlangen das, und mit falschen Daten riskierst du im Streitfall deine Domain. Kurz vor der Bestellung lohnt ein Blick unter „Meine Details“ in Vionity:

  • Vor- und Nachname richtig geschrieben, kein Nickname
  • Adresse wie auf dem Ausweis, PLZ, Ort und Land passen zusammen
  • Firmenname nur, wenn die Domain einer Firma gehören soll
  • Eine E-Mail-Adresse, die du dauerhaft liest. Keine Wegwerf-Adresse, sonst erreicht dich die Verifizierung nicht.

Mehr dazu: Wie ändere ich meine Kontaktdaten?, Muss ich bei der Bestellung echte Daten angeben? und Warum sind Wegwerf-Mails verboten?

Nach der Bestellung: die manuelle Prüfung

Die erste Domain eines Kontos schauen wir uns von Hand an. Das schützt vor Missbrauch und dauert in der Regel nicht lange. Ab der zweiten Domain läuft die Registrierung automatisch.

Ist deine Domain nach 24 Stunden noch nicht aktiv, melde dich gerne per Ticket. Vorher ist eine Nachfrage nicht nötig, die Prüfung läuft dann noch. Kommt von uns eine Rückfrage zu deinen Daten, antworte einfach auf das Ticket.

Ganz wichtig: die Inhaber-Verifizierung

Nach der Registrierung bekommst du eine E-Mail, mit der du deine Adresse als Domaininhaber bestätigst. Daran erkennst du sie:

  • Absender: „Prepaid-Hoster.de Domain Service“ <do-not-reply@domain-robot.org>
  • Betreff: „deine-domain.de – Inhaber-Verifizierung“
  • Button: „E-Mail-Adresse jetzt bestätigen“

Du hast 15 Tage Zeit. Bestätigst du nicht, werden alle Domains mit diesen Inhaberdaten deaktiviert und sind nicht mehr erreichbar. Schau auch im Spam-Ordner nach.

Gut zu wissen:

  • Einmal bestätigt, gilt die Verifizierung für alle Domains mit denselben Inhaberdaten.
  • Nach einem Transfer, einem Inhaberwechsel oder einer neuen E-Mail-Adresse kommt eine neue Mail, und die 15 Tage laufen von vorn.
  • Mail nicht angekommen oder abgelaufen? Eine neue Verifizierungs-Mail fordern wir derzeit per Ticket für dich an.

Ist deine Domain schon deaktiviert, hilft dir Warum ist meine Domain plötzlich nicht mehr erreichbar? weiter.

Domain mit deinem Server verbinden

Deine Domain nutzt zuerst unsere Standard-Nameserver. Im DNS Manager legst du einen A-Record (IPv4) und bei Bedarf einen AAAA-Record (IPv6) auf die IP deines Servers an, zum Beispiel:

NameTypWert
@A62.68.75.69
@AAAA2a12:edc0:1337::1
wwwA62.68.75.69
Beispiel für eine Webseite auf deinem vServer

Neue Einträge sind meist nach wenigen Minuten erreichbar, geänderte können wegen Caches länger brauchen. Die TTL lässt sich im Webinterface nicht ändern, nur per API. Die ausführliche Anleitung steht in Wie verwalte ich das DNS meiner Domain?

Tipp für Mailserver: Damit dein Server einen passenden Reverse-DNS-Eintrag (PTR) bekommt, legst du zuerst den A- bzw. AAAA-Record an und setzt danach im Cloud Manager unter „RDNS“ deine Domain. Ein PTR-Eintrag in der Domain-Zone selbst wirkt nicht.

DNSSEC nur mit eigenen oder externen Nameservern

Auf unseren Standard-Nameservern gibt es kein DNSSEC. Nutzt du eigene Nameserver oder einen externen DNS-Anbieter, der DNSSEC signiert, geben wir den DS-Eintrag an die Registrierungsstelle weiter. Details: Bietet ihr DNSSEC an? und Wie kann ich den Nameserver ändern?

Inhaberdaten später ändern

Änderungen an den Kontaktdaten deiner Domains und an deiner E-Mail-Adresse laufen über den Support. Schreib uns ein Ticket mit den neuen Daten. Danach bekommst du eine neue Verifizierungs-Mail, die du wieder innerhalb von 15 Tagen bestätigst.

Weitere Artikel rund um Domains

Kann ich über meinen pph-server.de-Hostnamen E-Mails verschicken?

Jeder vServer bekommt von uns einen Hostnamen wie 12345-00000.pph-server.de. Der eignet sich gut, um deinen Server ohne eigene Domain zu erreichen. Als Absender für E-Mails taugt er aber nicht. In diesem Beitrag erklären wir, warum das so ist und was du stattdessen brauchst.

  • Warum Mails vom pph-server.de-Hostnamen im Spam landen
  • Mailversand mit eigener Domain einrichten
  • Status- und Warnmails ohne eigenen Mailserver verschicken

Warum das nicht funktioniert

Für deinen Hostnamen legen wir nur einen A- und einen AAAA-Record an, damit er auf die IP-Adressen deines Servers zeigt. Weitere Einträge wie SPF, DKIM, DMARC oder MX richten wir für *.pph-server.de nicht ein, auch nicht auf Anfrage.

Genau diese Einträge prüfen empfangende Mailserver aber. Fehlen sie, kann der Empfänger nicht feststellen, ob dein Server überhaupt im Namen der Domain senden darf. Große Anbieter wie Web.de, GMX oder Gmail sortieren solche Mails in den Spam-Ordner oder lehnen sie direkt ab.

Technisch kannst du trotzdem Mails verschicken, denn Port 25 ist auf deinem vServer ausgehend offen. Ob sie ankommen, ist ohne passende DNS-Einträge aber Glückssache.

Die Lösung: eine eigene Domain

Für zuverlässigen Mailversand brauchst du eine eigene Domain, bei der du die DNS-Einträge selbst setzen kannst. Das kann eine Domain bei uns sein oder eine Domain bei einem anderen Anbieter. Richte dann Folgendes ein:

  1. A-Record für den Mailserver: Lege zum Beispiel mail.deine-domain.de an und lass ihn auf die IP deines Servers zeigen. Wie das geht, steht in Wie verwalte ich das DNS meiner Domain?
  2. Reverse DNS: Setze im Cloud Manager den RDNS deiner IP auf mail.deine-domain.de. Die Anleitung findest du unter Wie kann ich einen PTR/RDNS-Eintrag festlegen?
  3. SPF: Lege einen TXT-Eintrag für deine Domain an, der deinen Server als erlaubten Absender nennt, zum Beispiel v=spf1 mx a:mail.deine-domain.de -all.
  4. DKIM: Lass deinen Mailserver die Mails signieren und hinterlege den öffentlichen Schlüssel im DNS. Siehe Wie hinterlege ich einen DKIM?

Damit erfüllst du die Grundanforderungen der großen Mailanbieter. Warum es bei einzelnen Anbietern trotzdem hakt, erklären wir in E-Mails werden abgelehnt: Reputation und PTR-Probleme bei T-Online, Web.de und Co.

Ich will nur Status- und Warnmails verschicken

Oft geht es gar nicht um einen ganzen Mailserver, sondern nur um ein paar Benachrichtigungen, etwa von Cronjobs, Backups oder einem Monitoring. Dafür musst du keinen eigenen Mailserver betreiben. Zwei Wege sind deutlich einfacher:

  • Bestehendes Mailkonto als Ausgangsserver: Du verschickst die Mails per SMTP über ein Postfach, das du schon hast. Auf Linux geht das zum Beispiel mit msmtp. Prüfe vorher, ob dein Mailanbieter automatisierten Versand erlaubt.
  • Externer SMTP-Relay-Dienst: Anbieter wie Mailjet, SendGrid oder Postmark übernehmen den Versand für dich. Du bekommst Zugangsdaten und ein Versandkontingent je nach Tarif. Für die Absenderadresse verlangen diese Dienste in der Regel ebenfalls eine eigene Domain.

Beide Wege haben einen weiteren Vorteil: Die Mails laufen nicht über die IP deines Servers. Das hilft vor allem bei Empfängern mit Outlook-, Hotmail- oder Live-Adressen, denn Microsoft lehnt Mails aus unseren Netzen ab.

Kostet das extra?

Der Mailversand von deinem vServer ist in deinem Tarif enthalten. Kosten entstehen nur, wenn du eine eigene Domain registrierst oder einen externen Dienst buchst. Einen eigenen SMTP-Relay für vServer bieten wir aktuell nicht an.

Du bist unsicher, welcher Weg für dich passt? Schreib uns kurz, wie viele Mails ungefähr anfallen und ob du schon eine Domain hast. Dann helfen wir dir beim passenden Setup.