Hohe Steal-Werte (CPU Steal): Was kannst du tun?

Hohe Steal-Werte entstehen auf deinem vServer fast immer durch eine Konfiguration, die nach einem Upgrade nicht vollständig übernommen wurde. Prüfe den Wert mit top oder vmstat. Steht er dauerhaft hoch, melde dich per Ticket: Wir prüfen die Konfiguration und bitten dich danach um ein „Stop und Start“, damit die neuen Werte greifen.

Was ist Steal?

Dein vServer läuft als virtuelle Maschine auf einem Host. „Steal“ (Kürzel st) ist der Anteil der Zeit, in dem dein Server rechnen wollte, der Host ihm aber keine CPU-Zeit gegeben hat. Linux in der VM sieht nur, dass die Kerne warten, und zeigt das als Steal an. Wenige Prozent in Lastspitzen sind normal. Dauerhaft zweistellige Werte sind auffällig und dein Server wird spürbar langsam.

So prüfst du den Steal-Wert

Verbinde dich per SSH und starte top. In der Zeile „%Cpu(s)“ steht der Wert hinter st. Alternativ zeigt vmstat ihn in der letzten Spalte st:

top
vmstat 1 10

Beobachte den Wert über einige Minuten und notiere dir, zu welcher Uhrzeit er hoch ist. Das hilft uns bei der Analyse. Auf Windows zeigt der Task-Manager keinen Steal-Wert, dort erkennst du das Problem an einer hohen CPU-Auslastung bei wenig Last im Prozess-Tab.

Häufigste Ursache: CPU-Limit passt nicht zur Kernzahl

In den allermeisten Fällen liegt es an der Konfiguration nach einem Upgrade. Hast du Kerne hinzugebucht, wird in seltenen Fällen der CPU-Prozentwert nicht mit angehoben. Dein Server meldet dann zum Beispiel 6 Kerne, darf aber nur 200 % CPU-Zeit nutzen. Für Linux sieht das aus wie Steal, meist zwischen 50 und 70 %, obwohl der Host gar nicht ausgelastet ist.

Mit diesem kurzen Test erkennst du das Muster. Er lastet alle Kerne voll aus, beende ihn danach direkt wieder:

for i in $(seq "$(nproc)"); do yes > /dev/null & done
top
# danach beenden:
pkill yes

Bei 6 Kernen und einem Limit von 200 % siehst du in der Summenzeile von top etwa ein Drittel bei us und den Rest bei st. Dann ist sehr wahrscheinlich das Limit der Grund.

Das machst du in diesem Fall

  1. Öffne ein Ticket im Support und schreibe, dass du hohe Steal-Werte siehst (Details siehe unten). Normale Priorität reicht, es handelt sich nicht um einen Notfall.
  2. Wir prüfen die Konfiguration deines Servers und korrigieren den CPU-Wert.
  3. Danach bitten wir dich um ein reguläres „Stop und Start“ in Vionity, damit die neuen Werte übernommen werden. Ein Neustart im Betriebssystem reicht dafür nicht.

Kurze Spitzen um 0:00 Uhr: Backups

Um 0:00 Uhr starten die allermeisten Kunden erfahrungsgemäß ihre automatischen Backups am liebsten. Dabei komprimiert der Host mit pigz, einer parallelen Variante von gzip, die auf Geschwindigkeit ausgelegt ist und dadurch viele Kerne kurz stark auslastet. Deshalb ist die Host-Last in dieser Zeit erhöht und Steal kann kurzzeitig steigen. Das ist bekannt und erwartbar. Betrifft es dich nur in diesem Zeitfenster, musst du nichts tun. Läuft dein Server dann spürbar schlecht, schreib uns trotzdem, wir sehen uns den Host an.

Selten: Last auf dem Host

Wir überbuchen unsere Hosts in Maßen, aber nie über die Leistungsspitze hinaus. Für neue Server wählen wir den Host anhand der durchschnittlichen Auslastung der letzten Zeit. Trotzdem kann es selten vorkommen, dass ein Prozess auf dem Host aus dem Ruder läuft oder sich die Last durch Upgrades und geänderte Nutzung bei Kunden verschiebt. In solchen Fällen beheben wir das Problem direkt auf dem Host. Im Einzelfall ziehen wir Server, bei denen sich Kunden melden, auf einen anderen Host um. Manchmal sprechen wir auch Kunden mit dauerhaft sehr hoher Last an.

Ob gerade eine Störung vorliegt, siehst du auf der Statusseite, siehe Störung bei euch oder Problem bei mir?

Das schickst du im Ticket mit

  • Name oder ID des Servers.
  • Ausgabe von top oder vmstat 1 10 mit der Steal-Spalte.
  • Seit wann das Problem besteht und ob du kurz davor Kerne hinzugebucht oder das Paket gewechselt hast.
  • Uhrzeiten, zu denen der Wert besonders hoch ist.

Häufige Stolpersteine

  • Steal und eigene Last verwechselt: Hohe Werte bei us oder sy sind deine eigenen Prozesse, kein Steal. Prüfe mit top, welcher Prozess die CPU nutzt.
  • Nur Neustart im Betriebssystem: Ein reboot übernimmt keine neue VM-Konfiguration. Dafür brauchst du „Stop und Start“ in Vionity.
  • Messung nur kurz um Mitternacht: Steal rund um 0:00 Uhr ist das Backup-Fenster und nicht zwingend ein Fehler.
  • Ticket mit hoher Priorität: Hohe Priorität ist für Notfälle gedacht und bringt keinen Zeitvorteil, siehe Wann darf ich ein Ticket mit hoher Priorität öffnen?
Verwandte Artikel

Ubuntu 24.04 auf 26.04 upgraden (Noble auf Resolute)

Du bringst Ubuntu 24.04 LTS (Noble Numbat) auf Ubuntu 26.04 LTS (Resolute Raccoon), indem du zuerst alle Updates für 24.04 einspielst und dann do-release-upgrade ausführst. Das Tool stellt die Paketquellen selbst um, installiert die neuen Pakete und fragt am Ende nach dem Neustart. Seit dem 29. September 2026 ist dieser Weg offiziell freigegeben, die Option -d brauchst du nicht mehr. Lege vorher einen Snapshot oder ein Backup an.

Ubuntu 26.04 bekommt Standard-Support bis 2031. Ubuntu 24.04 ist noch bis Mai 2029 versorgt, du musst also nicht hetzen. Plane das Upgrade aber in einem ruhigen Moment ein, der Server ist dabei 15 bis 30 Minuten eingeschränkt.

Bevor du anfängst

  • Sicherung anlegen: Erstelle im Cloud Manager einen Snapshot (schnell zurückzuspielen, wird nach 48 Stunden automatisch gelöscht) oder über „Backup erstellen“ ein Backup. Siehe Snapshot erstellen und zurückspielen.
  • Version prüfen: lsb_release -a muss 24.04 zeigen. Von 22.04 geht es nicht direkt auf 26.04, dafür gehst du zuerst den Schritt Ubuntu 22.04 auf 24.04 upgraden.
  • Notfallzugang kennen: Ist der Server nach dem Neustart nicht per SSH erreichbar, kommst du über VNC im Cloud Manager auf die Konsole. Nach dem Aktivieren von VNC ist einmal Stop und Start nötig.
  • Platz prüfen: df -h sollte auf / mindestens 4 bis 5 GB frei zeigen. Platz schaffst du mit apt autoremove und apt clean.

Schritt 1: Ubuntu 24.04 vollständig aktualisieren

apt update
apt full-upgrade

Wenn alle Updates durchgelaufen sind, startest du neu:

systemctl reboot

Der Neustart ist wichtig, wenn ein neuer Kernel dabei war. do-release-upgrade verweigert den Start, solange noch ein Neustart aussteht.

Schritt 2: Upgrade-Tool vorbereiten

Prüfe, ob das Tool installiert ist und auf LTS-Versionen eingestellt ist:

apt install update-manager-core
grep Prompt /etc/update-manager/release-upgrades

Dort muss Prompt=lts stehen. Steht dort never oder normal, ändere es mit sed -i 's/^Prompt=.*/Prompt=lts/' /etc/update-manager/release-upgrades.

Schritt 3: Upgrade starten

do-release-upgrade

Das Tool führt dich durch mehrere Fragen:

  • „Continue running under SSH?“: Mit y bestätigen. Das Tool startet dann einen zweiten SSH-Dienst auf Port 1022. Reißt deine Verbindung ab, meldest du dich dort an. Auf unseren Linux-Servern sind alle Ports offen. Hast du selbst eine Firewall wie ufw aktiv, gib den Port vorher frei: ufw allow 1022/tcp.
  • Fremde Quellen: PPAs und andere Repositorys schaltet das Tool während des Upgrades ab. Nach dem Upgrade aktivierst du sie wieder, wenn der Anbieter 26.04 unterstützt.
  • Konfigurationsdateien: Hast du eine Datei bewusst angepasst (zum Beispiel /etc/ssh/sshd_config mit eigenem Port), behalte deine Version. Sonst nimmst du die Version des Paketbetreuers.
  • Veraltete Pakete entfernen: Am Ende fragt das Tool, ob nicht mehr benötigte Pakete weg dürfen. Lies die Liste kurz durch und bestätige dann.
  • Neustart: Zum Schluss mit y neu starten.

Bricht die SSH-Verbindung mitten im Upgrade ab, läuft das Upgrade in einer screen-Sitzung weiter. Melde dich neu an und hol sie mit screen -r zurück.

Schritt 4: Neustart und Kontrolle

lsb_release -a
uname -r
systemctl --failed
systemctl status qemu-guest-agent

Du solltest Ubuntu 26.04.1 LTS und einen Kernel der Reihe 7.0 sehen. Läuft der Guest Agent nicht, zeigt der Cloud Manager nur das minimale Panel. Starte ihn mit systemctl enable --now qemu-guest-agent. Hast du Port 1022 in ufw freigegeben, schließe ihn wieder mit ufw delete allow 1022/tcp.

Häufige Stolpersteine

  • „No new release found“: Prüfe Prompt=lts aus Schritt 2 und ob alle Updates für 24.04 installiert sind. Anleitungen aus dem Frühjahr 2026 empfehlen noch do-release-upgrade -d. Das ist seit der Freigabe nicht mehr nötig.
  • „Please install all available updates“: Es fehlen noch Updates oder ein Neustart. Wiederhole Schritt 1.
  • sudo verhält sich anders: Ubuntu 26.04 nutzt standardmäßig sudo-rs, eine Neuentwicklung in Rust. Normale sudoers-Regeln funktionieren weiter, einzelne Sonderoptionen nicht. Brauchst du das klassische sudo, installierst du es mit apt install sudo.
  • PostgreSQL läuft noch mit der alten Version: Beim Upgrade bleibt der alte Cluster erhalten. pg_lsclusters zeigt beide Versionen, mit pg_upgradecluster ziehst du die Daten um.
  • Fremde Repositorys fehlen: Abgeschaltete Quellen findest du unter /etc/apt/sources.list.d/. Aktiviere sie erst wieder, wenn der Anbieter Pakete für resolute anbietet, sonst meldet apt update Fehler.
  • Server bootet nicht mehr: Spiele den Snapshot oder das Backup zurück, siehe Backup wieder einspielen. Zum Reparieren hilft auch das Rescue-System.

Verwandte Artikel

Ubuntu 22.04 auf 24.04 upgraden (Jammy auf Noble)

Du bringst Ubuntu 22.04 LTS (Jammy Jellyfish) auf Ubuntu 24.04 LTS (Noble Numbat), indem du zuerst alle Updates für 22.04 einspielst und dann do-release-upgrade ausführst. Das Tool stellt die Paketquellen selbst um, installiert die neuen Pakete und fragt am Ende nach dem Neustart. Lege vorher einen Snapshot oder ein Backup an.

Der Standard-Support für Ubuntu 22.04 endet im Mai 2027. Danach gibt es Sicherheitsupdates nur noch mit einem Ubuntu-Pro-Abo. Willst du später auf 26.04, führt der Weg ohnehin über 24.04.

Bevor du anfängst

  • Sicherung anlegen: Erstelle im Cloud Manager einen Snapshot (schnell zurückzuspielen, wird nach 48 Stunden automatisch gelöscht) oder über „Backup erstellen“ ein Backup. Siehe Snapshot erstellen und zurückspielen.
  • Version prüfen: lsb_release -a muss 22.04 zeigen. Von 20.04 gehst du zuerst auf 22.04, Versionen überspringen geht nicht.
  • Notfallzugang kennen: Ist der Server nach dem Neustart nicht per SSH erreichbar, kommst du über VNC im Cloud Manager auf die Konsole. Nach dem Aktivieren von VNC ist einmal Stop und Start nötig.
  • Platz prüfen: df -h sollte auf / mindestens 4 bis 5 GB frei zeigen. Platz schaffst du mit apt autoremove und apt clean.
  • Neu installieren statt upgraden? Läuft auf dem Server wenig, ist eine Neuinstallation mit Ubuntu 24.04 oft schneller. Dabei werden aber alle Daten auf der Platte gelöscht, siehe Wie kann ich meinen Server neu installieren?

Schritt 1: Ubuntu 22.04 vollständig aktualisieren

apt update
apt full-upgrade

Wenn alle Updates durchgelaufen sind, startest du neu:

systemctl reboot

Der Neustart ist wichtig, wenn ein neuer Kernel dabei war. do-release-upgrade verweigert den Start, solange noch ein Neustart aussteht.

Schritt 2: Upgrade-Tool vorbereiten

apt install update-manager-core
grep Prompt /etc/update-manager/release-upgrades

Dort muss Prompt=lts stehen. Steht dort never oder normal, ändere es mit sed -i 's/^Prompt=.*/Prompt=lts/' /etc/update-manager/release-upgrades.

Schritt 3: Upgrade starten

do-release-upgrade

Das Tool führt dich durch mehrere Fragen:

  • „Continue running under SSH?“: Mit y bestätigen. Das Tool startet dann einen zweiten SSH-Dienst auf Port 1022. Reißt deine Verbindung ab, meldest du dich dort an. Auf unseren Linux-Servern sind alle Ports offen. Hast du selbst eine Firewall wie ufw aktiv, gib den Port vorher frei: ufw allow 1022/tcp.
  • Fremde Quellen: PPAs und andere Repositorys schaltet das Tool während des Upgrades ab. Nach dem Upgrade aktivierst du sie wieder, wenn der Anbieter 24.04 unterstützt.
  • Konfigurationsdateien: Hast du eine Datei bewusst angepasst (zum Beispiel /etc/ssh/sshd_config mit eigenem Port), behalte deine Version. Sonst nimmst du die Version des Paketbetreuers.
  • Veraltete Pakete entfernen: Am Ende fragt das Tool, ob nicht mehr benötigte Pakete weg dürfen. Lies die Liste kurz durch und bestätige dann.
  • Neustart: Zum Schluss mit y neu starten.

Bricht die SSH-Verbindung mitten im Upgrade ab, läuft das Upgrade in einer screen-Sitzung weiter. Melde dich neu an und hol sie mit screen -r zurück.

Schritt 4: Neustart und Kontrolle

lsb_release -a
uname -r
systemctl --failed
systemctl status qemu-guest-agent

Du solltest Ubuntu 24.04 und einen Kernel der Reihe 6.8 sehen. Läuft der Guest Agent nicht, zeigt der Cloud Manager nur das minimale Panel. Starte ihn mit systemctl enable --now qemu-guest-agent. Hast du Port 1022 in ufw freigegeben, schließe ihn wieder mit ufw delete allow 1022/tcp.

Möchtest du weiter auf die aktuelle LTS, geht es mit Ubuntu 24.04 auf 26.04 upgraden weiter.

Häufige Stolpersteine

  • SSH lauscht nach dem Upgrade wieder auf Port 22: Ubuntu 24.04 startet SSH über ssh.socket. Einen eigenen Port aus sshd_config übernimmt das System erst nach systemctl daemon-reload und systemctl restart ssh.socket. Mehr zum Port in SSH-Port ändern.
  • „No new release found“: Prüfe Prompt=lts aus Schritt 2 und ob alle Updates für 22.04 installiert sind.
  • Paketquellen sehen anders aus: Ubuntu 24.04 nutzt das neue Format in /etc/apt/sources.list.d/ubuntu.sources. Die alte /etc/apt/sources.list enthält danach nur noch einen Hinweis. Das ist so gewollt.
  • pip meldet „externally-managed-environment“: Ubuntu 24.04 verbietet pip install in das System-Python. Nutze Pakete aus apt (apt install python3-<name>) oder eine virtuelle Umgebung mit python3 -m venv.
  • Webseite zeigt PHP-Fehler: Ubuntu 24.04 bringt PHP 8.3 statt 8.1 mit. Eigene Einstellungen aus /etc/php/8.1/ musst du nach /etc/php/8.3/ übernehmen.
  • Server bootet nicht mehr: Spiele den Snapshot oder das Backup zurück, siehe Backup wieder einspielen. Zum Reparieren hilft auch das Rescue-System.

Verwandte Artikel

Debian 12 auf 13 upgraden (bookworm auf trixie)

Du bringst Debian 12 (bookworm) auf Debian 13 (trixie), indem du zuerst alle Updates für Debian 12 einspielst, dann in deinen Paketquellen bookworm durch trixie ersetzt und anschließend apt upgrade --without-new-pkgs und apt full-upgrade ausführst. Nach einem Neustart läuft dein Server mit Debian 13. Plane dafür etwa 15 bis 30 Minuten ein und lege vorher einen Snapshot oder ein Backup an.

Debian 13 ist seit dem 9. August 2025 die stabile Version. Debian 12 bekommt seit Juni 2026 nur noch Sicherheitsupdates über das Debian-LTS-Projekt. Es lohnt sich also, das Upgrade jetzt zu planen.

Bevor du anfängst

  • Sicherung anlegen: Erstelle im Cloud Manager einen Snapshot (schnell zurückzuspielen, wird nach 48 Stunden automatisch gelöscht) oder über „Backup erstellen“ ein Backup. Wie das geht, steht in Snapshot erstellen und zurückspielen.
  • Version prüfen: cat /etc/debian_version muss 12.x zeigen. Bist du noch auf Debian 11, gehst du zuerst den Schritt Debian 11 auf 12 upgraden. Versionen überspringen unterstützt Debian nicht.
  • Upgrade in screen oder tmux starten: Bricht deine SSH-Verbindung ab, läuft das Upgrade weiter und du holst die Sitzung zurück. Siehe Linux screen oder tmux.
  • Notfallzugang kennen: Falls der Server nach dem Neustart nicht per SSH erreichbar ist, kommst du über VNC im Cloud Manager auf die Konsole. Nach dem Aktivieren von VNC ist einmal Stop und Start nötig.
  • Platz prüfen: df -h sollte auf / mindestens 2 bis 3 GB frei zeigen. Hast du eine eigene /boot-Partition, braucht sie rund 300 MB freien Platz.

Schritt 1: Debian 12 vollständig aktualisieren

apt update
apt full-upgrade

Wenn alle Updates durchgelaufen sind, startest du neu:

systemctl reboot

Das ist wichtiger, als es aussieht: Ein Fehler im OpenSSH von Debian 12 kann dich aussperren, wenn ein Upgrade über SSH unterbrochen wird. Behoben ist das ab Version 1:9.2p1-2+deb12u7, die du mit diesem Schritt bekommst. Prüfen kannst du das mit dpkg -l openssh-server.

Schau danach, ob Pakete zurückgehalten werden oder in einem fehlerhaften Zustand sind. Beide Befehle sollten nichts ausgeben:

apt-mark showhold
dpkg --audit

Schritt 2: Paketquellen auf trixie umstellen

Finde zuerst heraus, wo deine Quellen stehen:

grep -rn bookworm /etc/apt/sources.list /etc/apt/sources.list.d/

Ersetze bookworm durch trixie. Das deckt das klassische Format in sources.list und das neue Format in .sources-Dateien ab:

sed -i 's/bookworm/trixie/g' /etc/apt/sources.list
sed -i 's/bookworm/trixie/g' /etc/apt/sources.list.d/*.sources

Meldet sed, dass es eine Datei nicht gibt, ist das kein Problem. Nutzt du stattdessen .list-Dateien unter /etc/apt/sources.list.d/, passe sie genauso an. Einträge mit bookworm-backports entfernst du vorher.

Fremde Repositorys (zum Beispiel für PHP, Docker oder Datenbanken) kommentierst du mit # aus. Nach dem Upgrade aktivierst du sie wieder, sobald der Anbieter trixie unterstützt. Welche Pakete nicht aus Debian stammen, zeigt dir:

apt list '?narrow(?installed, ?not(?origin(Debian)))'

Schritt 3: Upgrade durchführen

Läuft auf dem Server MariaDB, stoppe den Dienst vorher sauber mit systemctl stop mariadb. Der Sprung von MariaDB 10.11 auf 11.8 klappt nur zuverlässig nach einem sauberen Herunterfahren.

Debian empfiehlt ein Upgrade in zwei Stufen. Erst die Pakete, die sich ohne Neuinstallationen oder Entfernungen aktualisieren lassen, dann der Rest:

apt update
apt upgrade --without-new-pkgs
apt full-upgrade

Während des Upgrades fragt apt bei geänderten Konfigurationsdateien nach. Hast du eine Datei bewusst angepasst (zum Beispiel /etc/ssh/sshd_config mit eigenem Port), behalte deine Version. Sonst nimmst du die Version des Paketbetreuers. Bei der Frage, ob Dienste ohne Rückfrage neu gestartet werden dürfen, antwortest du mit Ja.

Schritt 4: Neustart und Kontrolle

systemctl reboot

Nach dem Neustart prüfst du Version, Kernel und Dienste:

cat /etc/debian_version
uname -r
systemctl --failed
systemctl status qemu-guest-agent

Du solltest 13.x und einen Kernel der Reihe 6.12 sehen. Läuft der Guest Agent nicht, zeigt der Cloud Manager nur das minimale Panel. Starte ihn dann mit systemctl enable --now qemu-guest-agent.

Zum Schluss räumst du auf und stellst die Quellen auf das neue Format um:

apt autoremove
apt purge '?config-files'
apt modernize-sources

Häufige Stolpersteine

  • Kein Netzwerk nach dem Neustart: Debian 13 kann Netzwerkschnittstellen anders benennen als Debian 12. Verbinde dich per VNC, prüfe mit ip a den neuen Namen und passe ihn in /etc/network/interfaces an. Danach systemctl restart networking.
  • Eigene sysctl-Werte greifen nicht mehr: Debian 13 liest /etc/sysctl.conf nicht mehr. Verschiebe eigene Einstellungen (zum Beispiel net.ipv4.ip_forward=1 für VPN oder Docker) in eine Datei unter /etc/sysctl.d/, etwa /etc/sysctl.d/99-local.conf.
  • /tmp liegt jetzt im Arbeitsspeicher: Nach dem Neustart ist /tmp ein tmpfs mit bis zu 50 % des RAM. Legen Programme dort große Dateien ab, wird der Speicher knapp. Zurück zum alten Verhalten kommst du mit systemctl mask tmp.mount und einem Neustart.
  • SSH-Login mit DSA-Schlüssel klappt nicht mehr: OpenSSH in Debian 13 unterstützt keine DSA-Schlüssel. Lege vor dem Upgrade einen Ed25519-Schlüssel an, siehe SSH-Passwort-Authentifizierung ausschalten.
  • „Could not perform immediate configuration“: Bricht apt full-upgrade damit ab, führe apt full-upgrade -o APT::Immediate-Configure=0 aus.
  • Warnungen „unable to delete old directory“: Die erscheinen bei Firmware-Paketen und sind harmlos.
  • Server bootet nicht mehr: Spiele den Snapshot oder das Backup zurück, siehe Backup wieder einspielen. Hängt er im initramfs, hilft Dateisystem mit fsck reparieren.

Verwandte Artikel

Debian 11 auf 12 upgraden (bullseye auf bookworm)

Du bringst Debian 11 (bullseye) auf Debian 12 (bookworm), indem du die Paketquellen zuerst auf das Debian-Archiv stellst und Debian 11 fertig aktualisierst, danach die Quellen auf bookworm umschreibst und apt upgrade --without-new-pkgs und apt full-upgrade ausführst. Nach einem Neustart läuft Debian 12. Lege vorher einen Snapshot oder ein Backup an und plane gleich danach den Schritt auf Debian 13.

Debian 11 hat am 31. August 2026 das Ende seines Long Term Support erreicht. Es gibt keine Sicherheitsupdates mehr, und die Pakete liegen nur noch auf archive.debian.org. Debian 12 ist ebenfalls schon im LTS-Betrieb. Sieh es deshalb als Zwischenstopp auf dem Weg zu Debian 13.

Bevor du anfängst

  • Sicherung anlegen: Erstelle im Cloud Manager einen Snapshot (schnell zurückzuspielen, wird nach 48 Stunden automatisch gelöscht) oder über „Backup erstellen“ ein Backup. Siehe Snapshot erstellen und zurückspielen.
  • Version prüfen: cat /etc/debian_version muss 11.x zeigen. Ältere Versionen musst du zuerst Schritt für Schritt auf Debian 11 bringen.
  • Upgrade in screen oder tmux starten: Bricht deine SSH-Verbindung ab, läuft das Upgrade weiter. Siehe Linux screen oder tmux.
  • Notfallzugang kennen: Ist der Server nach dem Neustart nicht per SSH erreichbar, kommst du über VNC im Cloud Manager auf die Konsole. Nach dem Aktivieren von VNC ist einmal Stop und Start nötig.
  • Platz prüfen: df -h sollte auf / mindestens 2 bis 3 GB frei zeigen.
  • Neu installieren statt upgraden? Läuft auf dem Server wenig, ist eine Neuinstallation mit Debian 13 oft schneller als zwei Upgrades hintereinander. Dabei werden aber alle Daten auf der Platte gelöscht, siehe Wie kann ich meinen Server neu installieren?

Schritt 1: Debian 11 über das Archiv fertig aktualisieren

Seit dem Supportende liefert deb.debian.org für bullseye nur noch Teile des Index aus, Pakete scheitern mit 404 Not Found. Stelle /etc/apt/sources.list deshalb auf das Archiv um:

deb http://archive.debian.org/debian bullseye main contrib non-free
deb http://archive.debian.org/debian-security bullseye-security main contrib non-free

Zeilen mit bullseye-updates und bullseye-backports entfernst du. Dann spielst du alle ausstehenden Updates ein und startest neu:

apt update
apt full-upgrade

Wenn alle Updates durchgelaufen sind, startest du neu:

systemctl reboot

Prüfe danach, ob Pakete zurückgehalten werden oder in einem fehlerhaften Zustand sind. Beide Befehle sollten nichts ausgeben:

apt-mark showhold
dpkg --audit

Schritt 2: Paketquellen auf bookworm umstellen

Ersetze den Inhalt von /etc/apt/sources.list durch die Quellen für Debian 12. Neu ist der Bereich non-free-firmware, in den Debian 12 die Firmware-Pakete verschoben hat:

deb http://deb.debian.org/debian bookworm main contrib non-free non-free-firmware
deb http://deb.debian.org/debian bookworm-updates main contrib non-free non-free-firmware
deb http://security.debian.org/debian-security bookworm-security main contrib non-free non-free-firmware

Prüfe auch /etc/apt/sources.list.d/. Fremde Repositorys (zum Beispiel für PHP, Docker oder Datenbanken) kommentierst du mit # aus und aktivierst sie nach dem Upgrade wieder, sobald der Anbieter bookworm unterstützt. Welche Pakete nicht aus Debian stammen, zeigt:

apt list '?narrow(?installed, ?not(?origin(Debian)))'

Schritt 3: Upgrade durchführen

Läuft MariaDB auf dem Server, stoppe den Dienst vorher sauber mit systemctl stop mariadb. Danach das Upgrade in zwei Stufen:

apt update
apt upgrade --without-new-pkgs
apt full-upgrade

Bei geänderten Konfigurationsdateien fragt apt nach. Hast du eine Datei bewusst angepasst (zum Beispiel /etc/ssh/sshd_config mit eigenem Port), behalte deine Version. Sonst nimmst du die Version des Paketbetreuers. Die Frage, ob Dienste ohne Rückfrage neu gestartet werden dürfen, beantwortest du mit Ja.

Schritt 4: Neustart und Kontrolle

systemctl reboot

Nach dem Neustart prüfst du Version, Kernel und Dienste:

cat /etc/debian_version
uname -r
systemctl --failed
systemctl status qemu-guest-agent

Du solltest 12.x und einen Kernel der Reihe 6.1 sehen. Läuft der Guest Agent nicht, zeigt der Cloud Manager nur das minimale Panel. Starte ihn mit systemctl enable --now qemu-guest-agent. Zum Schluss räumst du auf:

apt autoremove
apt purge '?config-files'

Jetzt geht es direkt weiter mit Debian 12 auf 13 upgraden.

Häufige Stolpersteine

  • „Release file is expired“: Meldet apt das für die Archiv-Quellen, hilft einmalig apt -o Acquire::Check-Valid-Until=false update. Das betrifft nur Schritt 1, die bookworm-Quellen sind aktuell.
  • „changed its ‚Suite‘ value“: Das ist der bekannte Fehler nach einem neuen Debian-Release, siehe This must be accepted explicitly: APT-Fehler beheben.
  • pip meldet „externally-managed-environment“: Debian 12 verbietet pip install in das System-Python. Nutze Pakete aus apt (apt install python3-<name>) oder eine virtuelle Umgebung mit python3 -m venv.
  • Webseite zeigt PHP-Fehler: Debian 12 bringt PHP 8.2 statt 7.4 mit. Alte Anwendungen brauchen ein Update, und Konfigurationen unter /etc/php/7.4/ musst du nach /etc/php/8.2/ übernehmen.
  • Server bootet nicht mehr: Spiele den Snapshot oder das Backup zurück, siehe Backup wieder einspielen. Hängt er im initramfs, hilft Dateisystem mit fsck reparieren.

Verwandte Artikel

Mein Speicher wurde nach einem Upgrade nicht hinzugefügt!

Du hast die Möglichkeit, den Speicher eines virtuellen Servers jederzeit zu erhöhen, sofern Du noch nicht die größte Stufe erreicht hast. Dabei gibt es ein paar Kleinigkeiten zu beachten.

Es gibt in der Regel 3 Gründe, warum Dir nach einem Upgrade der Speicher noch nicht zur Verfügung steht.

Der Server muss neu gestartet werden

Wenn Du bei einem KVM Server die Speicherkapazität änderst, musst Du deinen Server auf jeden Fall im Webinterface einmal stoppen und wieder starten. Beim Start wird die Änderung der virtuellen Festplatte dann durchgeführt. In Linux-basierten Servern wird der neue Speicherplatz dann /dev/sda1 zugewiesen.

Ein Snapshot ist vorhanden

Sollte ein Neustart über das Webinterface keine Änderung bewirkt haben, hast Du möglicherweise Snapshots aktiv. Entferne alle Snapshots und starte den Server anschließend wieder neu. Manchmal musst du den Support dafür anschreiben, damit dieser den Änderungsvorgang kostenlos für Dich neu anstößt.

Der freigewordene Speicherplatz muss zugewiesen werden (Windows)

Wenn deine Festplatte erweitert wird, wird der freigewordene Festplattenspeicher nicht einem Festplattenlaufwerk (z. B. C:\) zugewiesen. Das musst Du selbst erledigen. Wie das geht, erklären wir im Beitrag Windows Festplattenspeicher erweitern.

Das hat alles nicht geholfen

Melde Dich gerne bei uns im Support. Wir können dann nachsehen, was nicht geklappt hat. Du wirst deinen Festplattenspeicher auf jeden Fall erhalten.

Windows Festplatte erweitern

In diesem Beitrag zeigen wir Dir Schritt für Schritt, wie Du die Festplatte eines Windows-Servers erweitern kannst. Das besondere daran ist, dass Du den freigewordenen Festplatten-Speicher nach dem Restart selbständig zuweisen musst.

Festplattenspeicher Upgrade bestellen

Um deine Festplatte erweitern zu können, benötigst Du zunächst „nicht zugewiesenen Speicherplatz“. Öffne also das Upgrade/Downgrade-Formular deines Windows-Servers. Wähle dann ein Festplatten-Upgrade aus. Führe die Bestellung aus.

Upgrade durchführen

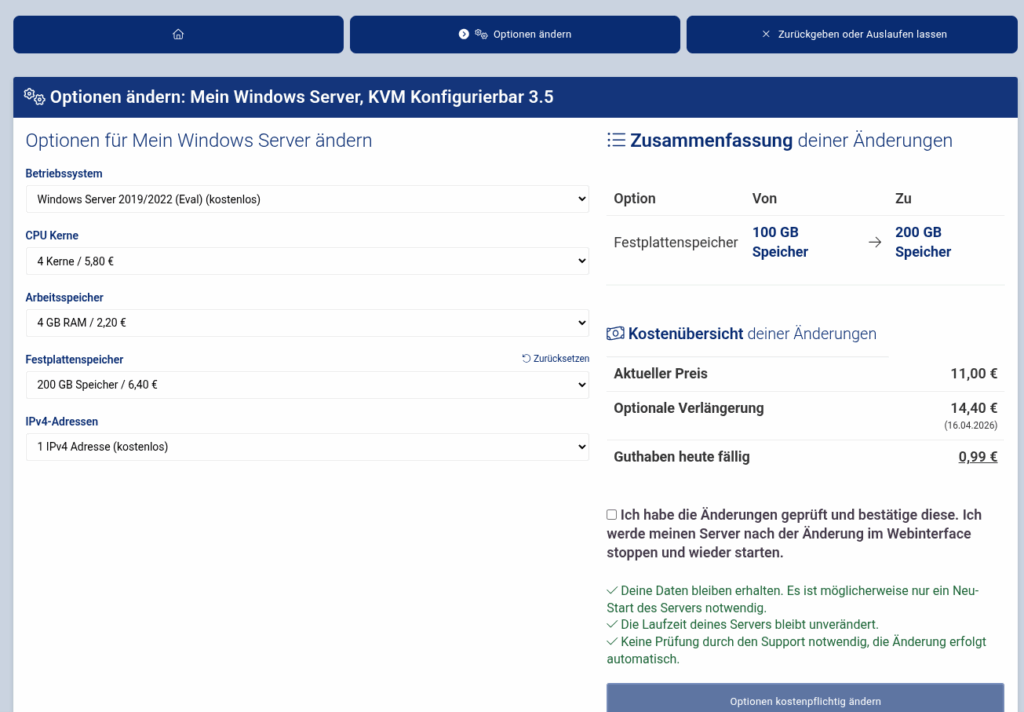
KVM Root Server Optionen ändern-Formular mit Festplatten-Speicher Änderung

Stelle sicher, dass Du genug Guthaben auf deinem Guthabenkonto hast. Ansonsten ist ein Upgrade nicht möglich. Bestelle die gewünschte Konfiguration mit einem Klick auf „Optionen kostenpflichtig ändern“. Die Bestellung wird im Hintergrund automatisiert systemseitig bearbeitet und das Guthaben für die Restlaufzeit der Änderung abgezogen.

Windows Server neu starten

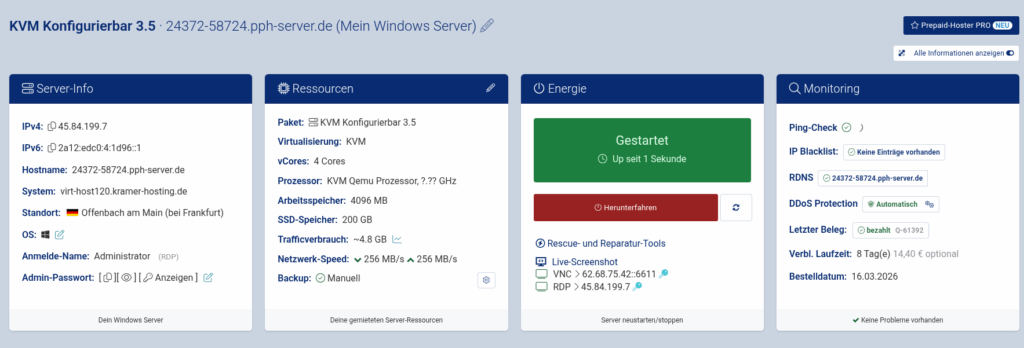
Das ist der wichtigste Part. Gehe zurück zum Cloud-Manager. Führe ein Cold-Restart des Servers durch: Stoppe den Server, warte einen Moment und starte ihn wieder.

Ein einfacher Restart über RDP reicht nicht aus!

Cloud Manager mit Windows

Geduldig warten

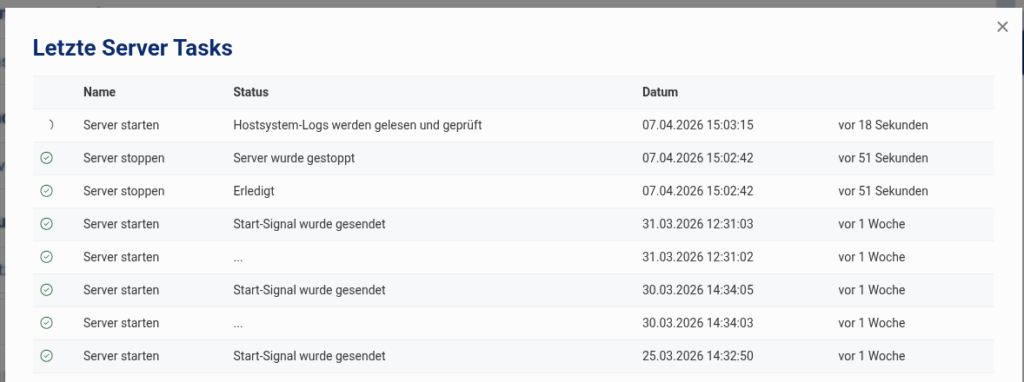
Wenn Du deinen Server nach der Änderung wieder startest, wird die virtuelle Festplatte auf dem Hostsystem physikalisch angepasst. Dieser Vorgang kann etwas länger dauern. Deswegen ist es wichtig, dass Du nicht panisch auf die Start- und Stop-Befehle klickst. Gib dem Webinterface etwas Zeit. Du kannst den Prozessfortschritt des Tasks im Aktions-Panel unter „Taskliste“ einsehen.

Server-Tasks zur Überprüfung des Fortschritts

Festplatte manuell erweitern

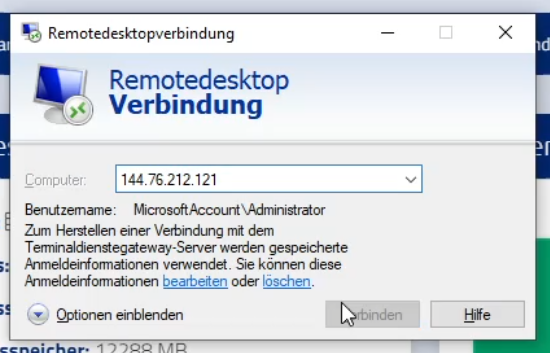
Warte, bis dein Server vollständig hochgefahren ist. Verbinde dich per Remotedesktop auf Deinen Windows Server.

Microsoft Windows Remotedesktop Verbindung

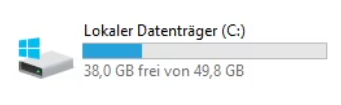
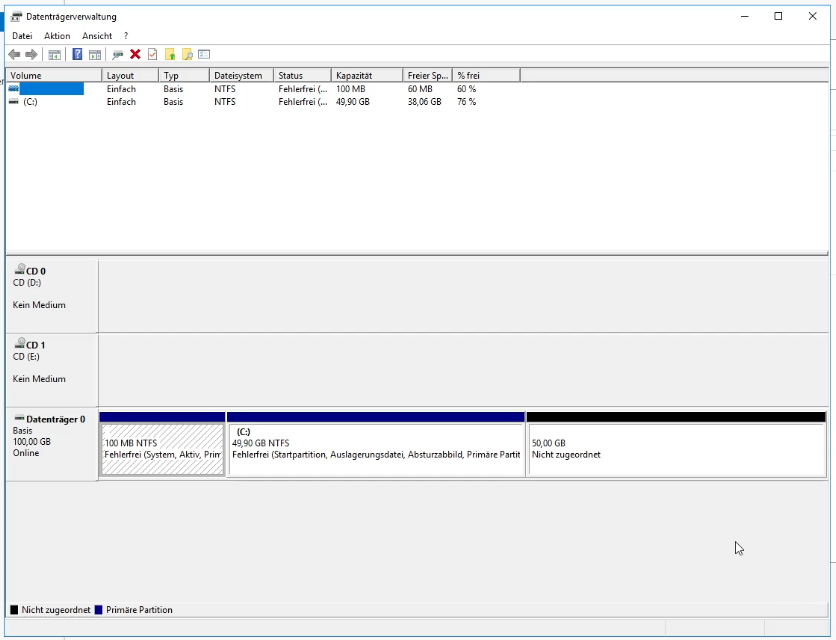
Nachdem Du dich auf dem Server angemeldet hast, kannst Du dir dein C:\ Drive ansehen. Dir wird auffallen: Die Partition hat noch die gleiche Größe wie vorher. Das liegt daran, dass unser Automatismus dies nicht übernimmt. Das ist deine Aufgabe.

C: hat nur eine Größe von 50 GB

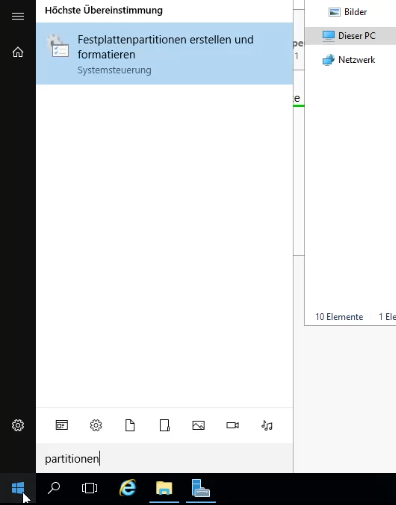
Klicke die Start-Fläche und suche nach „Partition“ oder „Datenträgerverwaltung“. Du solltest ein Programm vorgeschlagen bekommen. Das öffnest du. Sollte das Programm nicht angezeigt werden, kannst Du auch „diskmgmt.msc“ eingeben. Damit klappt es garantiert!

Festplattenpartitionen erstellen und formatieren

Maximiere das öffnende Fenster am besten. Warte, bis der Inhalt geladen ist. Du solltest jetzt einen schwarz gefärbten Block vorfinden. Dies ist der nicht zugewiesene Speicher.

Nicht zugeordneter Speicherplatz

Solltest du keinen freien Speicherplatz vorfinden, stelle zunächst sicher, dass du im Fenster den vollständigen Bereich durchgescrollt hast, denn oft ist dieser weiter unten versteckt. Melde dich ansonsten im Support mit einem Screenshot.

Du hast nun mehrere Optionen, diesen Speicherplatz zu verwenden. Du kannst aus dem nicht zugeordneten Speicher eine neue Partition erstellen oder den Platz an C:\ anhängen. Letzteres ist die beliebteste Vorgehensweise.

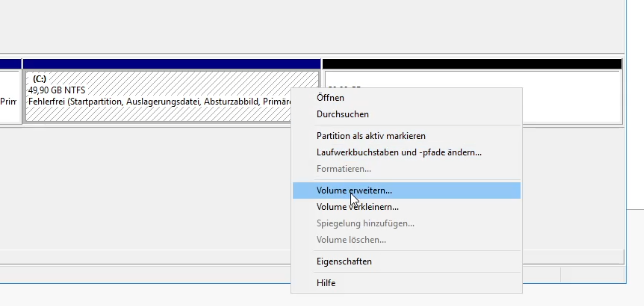
Mache einen Rechtsklick auf den blau gefärbten Bereich mit dem Laufwerksbuchstaben C:. Wähle im sich öffnenden Kontextmenü „Volume erweitern“

Volume erweitern

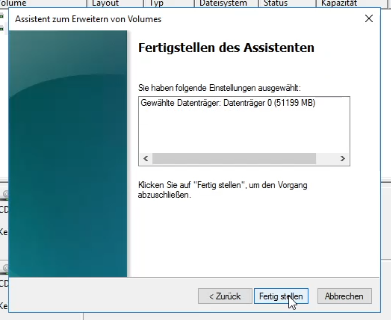
Es öffnet sich ein Dialog. Es ist ausreichend, in diesem Assistent jeweils auf „Weiter“ und im letzten Schritt auf „Fertig stellen“ zu klicken. Es wird automatisch der freie Speicherplatz als Erweiterung vorgenommen.

Assistent zum Erweitern von Volumes

Die Änderungen werden jetzt live übernommen. Der Vorgang dauert nicht lange. Der schwarzgefärbte nicht zugeordnete Bereich sollte nun verschwinden und mit C: zusammengefügt sein.

Festplattenerweiterung durchgeführt

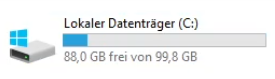
Validiere das Ergebnis im Explorer, indem Du dir die Größe der Festplatte ansiehst.

Die Festplatte wurde erweitert

Der Vorgang ist abgeschlossen. Der Festplattenspeicher wurde vergrößert.

Sollte bei diesem Vorgang etwas abweichend sein oder Du Probleme haben solltest, melde Dich gerne jederzeit bei unserem Support. Wir helfen gerne weiter!

Ich kann im Webinterface nicht upgraden, warum?

Wenn Du versuchst, die Ressourcen zu Deinem KVM Server über das Webinterface zu ändern, prüfen wir im Hintergrund immer sofort und automatisiert, ob die gewünschte Leistung zur Verfügung steht. Jeder Host braucht genug Reserve, damit die Leistung für alle Kunden darauf stabil bleibt.

Ich will meinen Festplattenspeicher verringern (Das geht nicht!)

Beachte bitte, dass Festplattenspeicher bei KVM Servern unter keinen Umständen gedowngradet werden kann. Das liegt an technischen Begebenheiten der virtuellen Festplatte.

Wie wir Hostsysteme auslasten

Wie jeder Anbieter überbuchen wir die CPU in Maßen. Dedizierte Kerne ohne Überbuchung sind bei keinem Anbieter wirtschaftlich. Damit die Leistung trotzdem stabil bleibt, beobachten wir die Last jedes Hosts als gleitenden Durchschnitt. Für KVM Root Server 3.5 gelten zusätzlich harte Lastgrenzen pro Host.

Erreicht ein Host seine Grenze, vergeben wir dort keine weiteren Ressourcen mehr, statt ihn zu überfüllen. Ein Upgrade auf diesem Host ist dann nicht möglich. Ist die gesamte Infrastruktur voll, landen neue Bestellungen in einer Warteschlange.

Wenn Dein Upgrade wegen technischen Limits nicht zur Verfügung steht, hat Dein Host diese Grenze erreicht. Das Upgrade können wir dort dann leider nicht durchführen.

Ok, wann kann ich dann upgraden?

Sobald die Ressourcen durch Kündigungen oder Auslaufen von Servern anderer Kunden frei werden, kannst Du das Upgrade durchführen. Sollte es wirklich dringend sein, melde Dich bitte im Support. Wir verschieben deinen VPS dann zunächst auf ein anderes Hostsystem.

Ich kann nicht warten!

Solltest Du das Upgrade sofort benötigen, kannst Du möglicherweise einen neuen KVM Server mieten. Dieser wird dann automatisch auf einem Host angelegt, der genügend Ressourcen zur Verfügung hat. Prüfe bitte vorher, ob KVM Server auf Lager sind. Du wirst darüber im Bestellprozess informiert.

Bleiben meine Daten erhalten, wenn ich upgrade?

Ja. Bei einem Upgrade bleiben deine Daten und deine Laufzeit erhalten, du musst nichts neu installieren. Das gilt auch, wenn du mehr Speicher buchst: Die Festplatte wird größer, ihr Inhalt bleibt unberührt.

Nach dem Upgrade: Stop und Start

Die neuen Ressourcen sind erst aktiv, wenn du den Server im Webinterface stoppst und wieder startest. Ein Neustart aus dem Betriebssystem heraus reicht dafür nicht.

Mehr Speicher heißt nicht automatisch mehr Platz

Die Festplatte wächst, die Partition darauf nicht immer mit.

  • Linux: Die neue Größe wird meist automatisch genutzt.
  • Windows: Du erweiterst das Laufwerk selbst, siehe Windows Festplatte erweitern.
  • Speicher fehlt trotzdem: Vorhandene Snapshots können das Vergrößern blockieren. Hilfe findest du in diesem Artikel.

Gut zu wissen

  • Pro Upgrade kannst du derzeit nur eine Option ändern. Für RAM und Kerne machst du zwei Upgrades nacheinander.
  • Speicher lässt sich nicht verkleinern, ein Downgrade ist nur bei Kernen, RAM und Optionen möglich.
  • Ein Upgrade ist kein Ersatz für ein Backup. Eine aktuelle Sicherung außerhalb des Servers schadet nie.

Wie das Upgrade selbst funktioniert, zeigt Wie mache ich ein Upgrade oder Downgrade?

Bleibt mein Rabatt erhalten, wenn ich upgrade?

Ja, ein dauerhafter Rabatt bleibt bei einem Upgrade erhalten. Nur den anteiligen Aufpreis bis zum Ende der laufenden Periode zahlst du ohne Rabatt. Ab der nächsten Verlängerung gilt dein Rabatt wieder auf den neuen Gesamtpreis.

Rechenbeispiel

KVM Root 3.5 mit 30 Tagen Laufzeit und einem dauerhaften Gutschein von 20 %, Preise brutto, Stand Oktober 2026:

  • Vorher: 2 Kerne, 4 GB RAM, 50 GB Speicher für regulär 6,50 €, mit Rabatt 5,20 €.
  • Upgrade auf 4 Kerne: Die zwei zusätzlichen Kerne kosten regulär 2,90 € mehr.
  • Jetzt zahlst du: Nach 15 von 30 Tagen ist die Hälfte der Laufzeit vorbei, also 1,45 €. Darauf gibt es keinen Rabatt.
  • Ab der nächsten Verlängerung: 9,40 € regulär, mit deinem Rabatt 7,52 €.

Die genauen Beträge für deinen Server siehst du beim Upgrade rechts in der Übersicht, bevor du bestätigst.

Welche Rabatte es gibt

  • Gutscheincode: Im Bestellweg kannst du einen Gutscheincode einlösen. Er gilt meist dauerhaft. Smart Essential ist von Gutscheinen ausgeschlossen.
  • Laufzeitrabatt: Bei KVM Root 3.5 gilt er auf den ganzen Preis, bei Smart Essential nur auf den wählbaren Speicher. Smart Value hat keinen Laufzeitrabatt.
  • Preisgarantie: Bei KVM Root 3.5 bleibt sie auch nach Up- und Downgrades bestehen, siehe Was bedeutet Preis-Garantie bei KVM 3.5?

Wie das Upgrade selbst funktioniert, zeigt Wie mache ich ein Upgrade oder Downgrade?