Im Webinterface kannst du folgende Betriebssysteme installieren. Die tatsächliche Auswahl kann je nach Server abweichen. Maßgeblich ist die Liste im Webinterface.
Über das Rescue-System kannst Du auch Proxmox installieren. Beachte dabei bitte, dass dein Prozessor Virtualisierung beherrschen sollte. Weitere Informationen dazu erhältst du beim Support.
Erfahrungsgemäß steht dein Dedicated Server etwa 15 Minuten nach der Bestellung bereit. In Einzelfällen dauert es auch 1 bis 2 Stunden, weil für dich echte Hardware reserviert und eingerichtet wird.
Was du nach der Bereitstellung vorfindest
Dein Server wird im Rescue-Modus ausgeliefert. Er bootet ein Linux-Rescue-System, auf der Festplatte ist noch kein Betriebssystem. Das installierst du selbst im Dedicated Cloud Manager. Linux ist nach 5 bis 20 Minuten fertig.
Das Rescue-System bleibt auch später dein Notausgang, etwa wenn das installierte System nicht mehr startet. Wie es nach der Bestellung weitergeht, zeigt der Schnelleinstieg Erste Schritte mit dem Dedicated Server.
Häufige Stolpersteine
Nach 2 Stunden steht noch nichts bereit: Prüf, ob deine Zahlung gutgeschrieben wurde, und schreib uns dann ein Ticket mit der Bestellnummer.
Konfiguration nicht mehr verfügbar: Selten ist die gewählte Konfiguration zwischen Bestellung und Bereitstellung schon anderweitig vergeben, meist bei den günstigsten Modellen. Dann erstatten wir die Bestellung und du kannst eine andere Konfiguration wählen.
Kein Betriebssystem nach dem Login: Das ist der Rescue-Modus und kein Fehler. Installier das System im Dedicated Cloud Manager.
Windows lässt sich nicht installieren: Auf einigen wenigen Systemen ist die Hardware nicht kompatibel, meist die Netzwerkkarte. Details findest du in diesem Artikel.
Passiert es Dir, dass Du das Passwort für Deinen Sinusbot vergessen hast, ist das ärgerlich, aber kein Drama. Mit ein paar einfachen Schritten kannst Du es auf eine neue Wunsch-Passphrase zurücksetzen. Hier zeigen wir Dir, wie Du das Passwort erfolgreich zurücksetzt.
Solltest du das Passwort nicht vergessen haben und einfach nur das Passwort ändern wollen, kannst du direkt zum Passwort Reset.
Überschreibungs-Modus aktivieren
Per SSH verbinden
Zunächst musst du dich per SSH auf deinem Server anmelden. Hast du das erledigt, solltest du in das Sinusbot-Verzeichnis gehen. Im Normalfall handelt es sich um das Verzeichnis /opt/sinusbot.
Laufende Instanzen stoppen
Nun musst du alle laufenden Sinusbot-Instanzen stoppen. Wir nutzen dafür die etwas härtere Methode und stoppen alle Prozesse mit dem Namen „sinusbot“:
pkill -f ".sinusbot"
Als Sinusbot-User einloggen
Um den Sinusbot starten zu können, braucht es einen gesonderten User. Dieser heißt meist sinusbot. Als diesen User melden wir uns in der SSH-Konsole nun an.
Nutze dazu den folgenden Befehl, tausche aber eventuell den Nutzernamen „sinusbot“ mit dem aus, den du bei der Installation gewählt hast.
su sinusbot
Rescue Mode starten
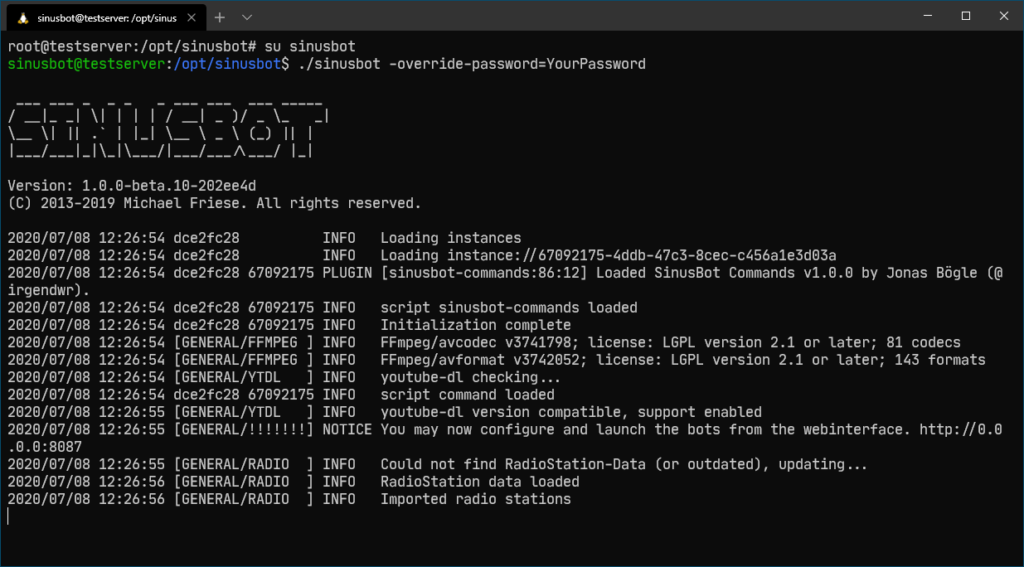
Du bist nun als Sinusbot-User in der SSH-Sitzung angemeldet. Erst jetzt können wir den Sinusbot im Passwortüberschreibungsmodus starten. Achtung: Dieser Modus ist nur für das Zurücksetzen des Passworts gedacht. Dein Passwort ist nicht sicher, wenn du es an den Prozessnamen anhängst. Aus diesem Grund ist diese Methode nur als temporäres Passwort anzusehen. Dieser Modus überschreibt das Admin-Passwort für die aktuelle Sitzung.
Folgender Befehl ist zum Starten des PW Reset-Modus nötig:
./sinusbot -override-password=temppassword123
Sinusbot im „Rescue Modus“
Der Sinusbot ist nun im Rescue-Modus gestartet. Wichtig: Lasse die SSH-Sitzung offen und schließe sie nicht.
Öffne jetzt das Sinusbot-Webinterface unter Server-IP:8087 im Browser. Du kannst dich mit dem User „admin“ und dem temporären Passwort „temppassword123“ anmelden.
Sinusbot Passwort Reset
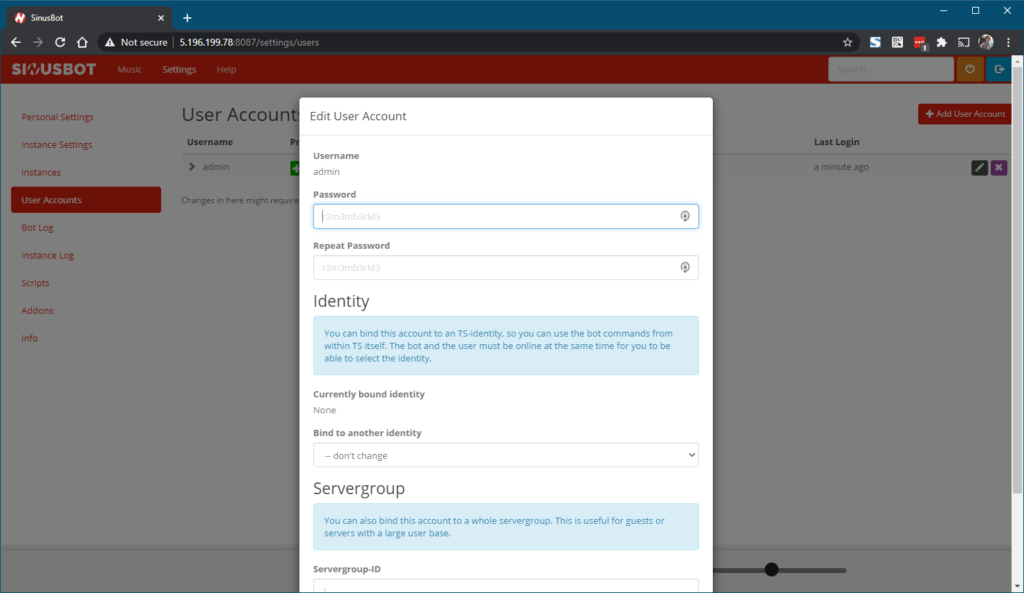
Nachdem du dich jetzt im Webinterface anmelden kannst, musst du ein neues Passwort für deinen Admin-User setzen. Navigiere dazu via „Settings“ > „User Accounts“ und klicke beim Admin rechts auf das „Edit“-Icon. Im öffnenden Dialog kannst du jetzt ein Passwort für den Admin-Nutzer vergeben. Erledige das und speichere die getätigten Änderungen.
Danach wirst du automatisch abgemeldet. Melde dich jetzt noch nicht mit den neuen Daten an.
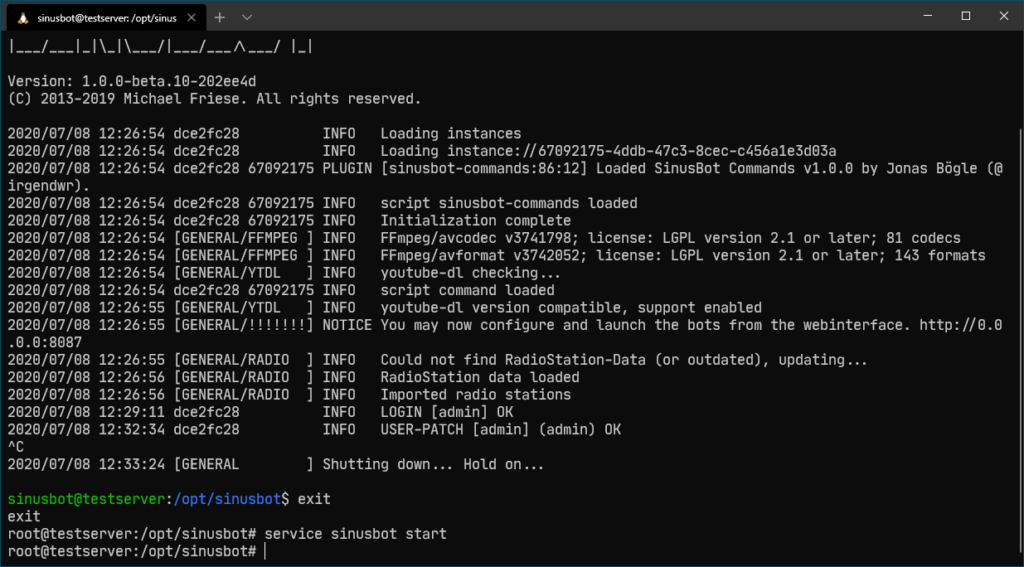
Gehe in die SSH-Sitzung und drücke STRG+C – dies beendet den Rescue-Modus des Sinusbots. Jetzt kannst du dich auch aus der SSH-Sitzung des Sinusbot-Users abmelden und mit dem Root-User weitermachen.
exit
Damit bist du höchstwahrscheinlich wieder als Root-User angemeldet. Starte jetzt den Sinusbot ganz normal. In der Regel geht das mit:
service sinusbot start
Nun solltest du wieder in den Browser gehen und die Seite einmal aktualisieren. Jetzt meldest du dich mit den neuen Admin-Zugangsdaten an. Der Username ist dabei „admin“ und das Passwort das von dir gewählte neue Zugangspasswort. Solltest du das Passwort vergessen haben, … fange von vorne an.
MySQL/MariaDB Root-Passwort zurücksetzen: So geht’s
Vergisst Du Dein Root-Passwort für MySQL oder MariaDB, kann das ziemlich ärgerlich sein. Aber keine Sorge, mit ein paar kurzen Befehlen kannst Du das Problem schnell lösen. Hier zeigen wir Dir, wie Du das Root-Passwort zurücksetzen kannst, damit Du wieder vollen Zugriff hast.
Voraussetzungen
Bevor Du beginnst, stelle sicher, dass Du eine SSH-Verbindung zu Deinem Server aufbauen kannst. Dies ist notwendig, um die folgenden Schritte durchzuführen.
Schritt 1: Verbindung herstellen
SSH-Verbindung: Verbinde Dich per SSH mit Deinem Server und öffne die Root-Befehlszeile.
MySQL-Server testen: Prüfe, ob Du möglicherweise doch Zugriff auf den MySQL-Server hast, indem Du den Befehl mysql eingibst. Erhältst Du keinen Authentifizierungsfehler, bist Du bereits angemeldet. Auf Debian und Ubuntu ist das oft der Fall, weil sich der System-Root per Socket ohne Passwort anmelden darf. Setze dann direkt das neue Passwort und überspringe die Schritte 2 bis 4:
ALTER USER 'root'@'localhost' IDENTIFIED BY 'neues-passwort';
Schritt 2: MySQL ohne Rechte-Tabelle starten
Um das Passwort zurückzusetzen, muss MySQL in einem Modus gestartet werden, bei dem die Rechte-Prüfung deaktiviert ist. Dies soll nur für die Dauer des Passwort-Resets geschehen, da in diesem Modus jeder auf alle Datenbanken zugreifen kann.
MySQL-Server stoppen: Gib folgenden Befehl ein, um den MySQL-Server zu stoppen:
systemctl stop mysql
MySQL im Unsafe-Modus starten: Starte den MySQL-Server ohne Rechte-Prüfung und ohne Netzwerkzugriff. So kann sich währenddessen niemand von außen verbinden:
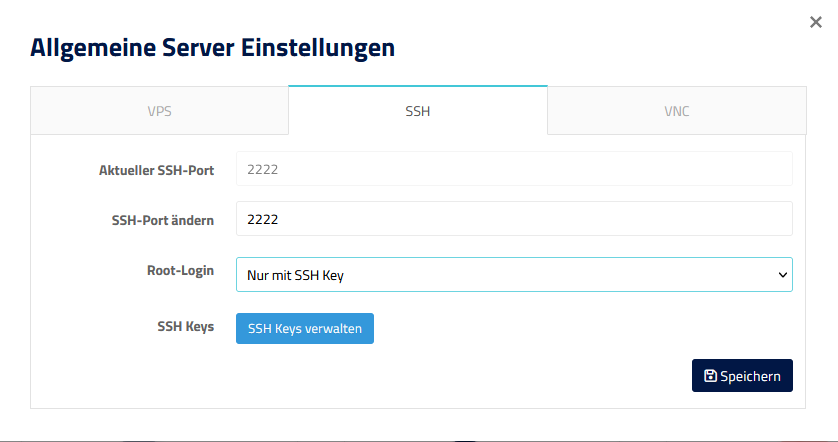
Am schnellsten geht es im Cloud Manager: Reiter „SSH“, bei „Root-Login“ die Option „Nur mit SSH Key“ wählen. Dafür muss der Guest Agent laufen. Manuell setzt du PasswordAuthentication no in der SSH-Konfiguration und startest den SSH-Dienst neu. Das klappt auf jedem Linux-Server. Wichtig in beiden Fällen: Erst prüfen, ob die Anmeldung mit deinem SSH-Key klappt, dann das Passwort abschalten.
Warum sich das lohnt: Jeder Server mit offenem Port 22 bekommt rund um die Uhr automatisierte Login-Versuche. Ohne Passwort-Login laufen diese Versuche ins Leere, egal wie viele es sind.
Über das Webinterface
Im Cloud Manager kannst du in den VPS-Einstellungen die Passwort-Authentifizierung für den Root-Login ein- und ausschalten. Voraussetzung ist der aktive Guest Agent. Gehe in den Reiter „SSH“ und wähle bei „Root-Login“ die Option „Nur mit SSH Key“ aus.
Cloud Manager, Reiter „SSH“: Root-Login auf „Nur mit SSH Key“ stellen
Nach dem Speichern lässt dein Server den Root-Login nur noch mit einem SSH-Key zu. Arbeitest du zusätzlich mit weiteren Benutzern, nutze den manuellen Weg, der gilt für alle Konten.
Smart Essential: Hier gibt es den Reiter „SSH“ nicht, im Webinterface steht nur der Reset des Root-Passworts zur Verfügung (ebenfalls mit Guest Agent). Läuft der Guest Agent, kannst du die Einstellung über die Prepaid-Hoster API setzen. Ohne Guest Agent nimmst du den manuellen Weg.
Manuell per SSH
Auf Debian und Ubuntu liest der SSH-Dienst zuerst die Dateien in /etc/ssh/sshd_config.d/ und danach /etc/ssh/sshd_config. Bei doppelten Einstellungen gewinnt der erste Wert. Deshalb legst du am besten eine eigene Datei mit niedriger Nummer an, die vor allen anderen gelesen wird:
nano /etc/ssh/sshd_config.d/00-nur-ssh-key.conf
Inhalt der Datei:
PasswordAuthentication no
KbdInteractiveAuthentication no
PermitRootLogin prohibit-password
PasswordAuthentication no schaltet den Passwort-Login ab.
KbdInteractiveAuthentication no schließt den zweiten Weg, über den ein Passwort abgefragt werden kann. Auf Debian ist das schon Standard, schaden tut die Zeile nicht.
PermitRootLogin prohibit-password erlaubt Root nur noch mit Key.
Speichere die Datei und prüfe die Konfiguration auf Tippfehler. Kommt keine Ausgabe, ist alles in Ordnung:
sshd -t
Danach den SSH-Dienst neu starten:
systemctl restart ssh
Lass die aktuelle Sitzung offen. Teste in einem neuen Fenster, ob du dich mit deinem Key anmelden kannst. Klappt das nicht, kannst du in der offenen Sitzung die Datei wieder löschen und den Dienst erneut starten.
So prüfst du, ob es wirkt
Der SSH-Dienst zeigt dir die Werte, die er tatsächlich verwendet:
Erwartet sind passwordauthentication no, kbdinteractiveauthentication no und permitrootlogin without-password (so nennt SSH intern prohibit-password).
Von deinem eigenen Rechner aus kannst du gezielt einen Passwort-Login erzwingen. Der Server muss ihn ablehnen:
ssh -o PubkeyAuthentication=no root@62.68.75.69
Die richtige Antwort ist Permission denied (publickey). ohne Passwortabfrage.
Häufige Stolpersteine
Passwort wird trotzdem abgefragt: Eine andere Datei in /etc/ssh/sshd_config.d/ setzt PasswordAuthentication yes und wird vor deiner gelesen. Typisch ist 50-cloud-init.conf auf Ubuntu. Mit grep -ri passwordauthentication /etc/ssh/ findest du alle Stellen.
Änderung direkt in der sshd_config wirkt nicht: Gleicher Grund. Werte aus sshd_config.d haben Vorrang, weil sie zuerst gelesen werden.
Option im Cloud Manager fehlt oder greift nicht: Der Guest Agent läuft nicht. Guest Agent installieren oder den manuellen Weg nutzen.
Key wird abgelehnt: Prüfe die Rechte. ~/.ssh braucht 700, ~/.ssh/authorized_keys braucht 600 und muss dem Benutzer gehören, mit dem du dich anmeldest.
PuTTY fragt nach dem Passwort: Der private Key ist nicht geladen. In PuTTY unter „Connection“, „SSH“, „Auth“, „Credentials“ die .ppk-Datei angeben. Details im Artikel SSH Key anlegen und benutzen.
Ich habe mich ausgesperrt
Kein Grund zur Panik. Über VNC im Cloud Manager meldest du dich direkt an der Konsole an. Das ist keine SSH-Verbindung, deshalb funktioniert dort weiterhin das Root-Passwort. Dann löschst du die neue Datei oder korrigierst die Einstellung und startest den SSH-Dienst neu.
Viele Kunden registrieren sich bei uns mit sogenannten Wegwerf-Mails. Wir verstehen den Sinn und Zweck dahinter, versprechen aber keinen Grund zur Sorge, wenn Du deine echte E-Mail Adresse bei uns hinterlegst.
Wir verbieten in unserem Web-Shop die Registrierung mit Wegwerf-Mails. Das hat nichts damit zu tun, dass wir Dein Postfach unbedingt mit Werbung bewerfen wollen – das tun wir nämlich ohnehin nicht -, sondern schützen damit Dich & Deine Daten.
Wir versenden keine E-Mail Werbung
Stell dir vor, Du meldest Dich bei uns mit einer Wegwerf-Mail an. Du bist bei der Anmeldung in deinem Postfach, weil Du die Mail-Adresse verifizieren musst. Danach wirst Du diesen Tab schließen und möglicherweise nie wieder öffnen.
Wir versenden wichtige Nachrichten zu Deinem Server immer per E-Mail. Du bekommst also nicht mit, wenn dein Server
ausläuft
wegen Wartungsarbeiten heruntergefahren wird
gesperrt wurde
mit einer Frage verbunden ist.
Es ist dann besonders ärgerlich, wenn Du deshalb die rechtzeitige Verlängerung versäumst und Deine Daten unwiderruflich gelöscht werden.
Außerdem wirst Du dein Passwort nicht richtig zurücksetzen können, wenn Du das Passwort vergessen hast und die Wegwerf-Adresse nicht auswendig kennst. Ohne ordentliche Verifizierung kann Dir auch unser Support-Team in diesem Moment nicht weiterhelfen.
Trash-Mails sind Sicherheitslücken
Bei den meisten Wegwerf-Mail Anbietern kann auch noch Monate nach Erstellung auf das Postfach zugegriffen werden. Dafür wird lediglich die E-Mail Adresse benötigt, mit der Du dich bei uns registriert hast. Es findet keine Legitimierung statt, es werden einfach alle E-Mails angezeigt. Dabei ist es egal, ob Du das Postfach aufrufst oder möglicherweise ein Dir Unbekannter.
Theoretisch hat also jeder Zugriff auf Deine E-Mails. Daraus resultiert, dass sich jeder Zugriff auf Dein Konto bei Prepaid-Hoster verschaffen kann. Denkt man ein wenig weiter, kann theoretisch sogar jeder auf die Daten deiner Server zugreifen, diesen manipulieren, kaputt machen oder deine Daten stehlen.
Wir versprechen Dir, dass es keinen Grund gibt, bei uns eine Wegwerf-Mail zu nutzen. Wir müssen als Dienstleister sicherstellen, dass Dein Konto bei Prepaid-Hoster sicher ist.
„Veraltete Server-Reihe“ heißt: Dein Server gehört zu einer älteren Paket-Generation, zum Beispiel KVM 2.0 oder KVM 3.0, die wir nicht mehr verkaufen. Er läuft ganz normal weiter, bekommt aber nicht jede neue Funktion im Webinterface. Auf ein aktuelles Paket kommst du über einen Generationswechsel per Support oder über den Umzug per Backup, den du selbst im Webinterface machst.
Warum nicht alle neuen Funktionen?
Neue Funktionen im Cloud Manager entwickeln und testen wir für die aktuellen Pakete. Mit älteren Generationen sind sie nicht immer kompatibel, deshalb schalten wir sie dort nicht frei.
Kann ich auf ein aktuelles Paket wechseln?
Ein Wechsel der Generation ist kein normales Upgrade. Dein Server wird dabei zu einem neuen Produkt mit eigener Preisklasse. Du hast dafür zwei Wege:
Generationswechsel über den Support: Dein bestehender Server wird auf das neue Produkt umgestellt. Das geht technisch nur über den Support, und solche Migrationen bieten wir nur in einzelnen Fällen an. Schreib uns ein Ticket, wenn du wechseln möchtest.
Umzug per Backup: Du bestellst einen Server der aktuellen Generation und spielst ein Backup deines alten Servers selbst im Webinterface darauf. Das funktioniert ohne Ticket und ohne Prüfung durch den Support. Details stehen im nächsten Abschnitt.
Für den Generationswechsel über den Support gilt:
Voraussetzung: Für deinen Server ist gerade kein Beleg für eine Verlängerung offen.
Windows: Das Zielpaket braucht mindestens 4 Kerne und 4 GB RAM.
Was bei der Umstellung durch den Support passiert
In den meisten Fällen läuft dein Server während der Umstellung einfach weiter. Danach empfehlen wir aber so schnell wie möglich einen Stop und Start im Webinterface. Erst dann wird die VM mit den Werten des neuen Pakets neu konfiguriert, zum Beispiel mit dem neuen Traffic-Limit.
Den Stop und Start kannst du selbst auslösen oder wir übernehmen ihn für dich. Das klären wir gemeinsam im Ticket.
Alternative: Umzug per Backup auf einen neuen Server
Wenn ein Generationswechsel über den Support nicht möglich ist oder du ihn nicht abwarten willst, ziehst du selbst um. Dabei bleibt dein alter Server unverändert bestehen, bis du ihn nicht mehr brauchst. Der neue Server ist ein eigenes Produkt mit eigener Laufzeit und dem aktuellen Preis seiner Generation.
Bestelle einen neuen Server der aktuellen Generation. Er braucht mindestens so viel Speicherplatz wie dein alter Server.
Erstelle im Cloud Manager deines alten Servers ein Backup. Den Dialog findest du unter „Aktionen“ im Bereich „Backups und Wiederherstellung“ über „Backups verwalten & konfigurieren“. Dort klickst du auf „Backup erstellen“. Das läuft im Hintergrund, der alte Server bleibt dabei in Betrieb.
Klicke im selben Dialog auf „Auf anderen Server übertragen“, wähle das Backup und den neuen Server als Ziel, bestätige die Sicherheitsabfrage und klicke auf „Backup übertragen“.
Warte, bis die Übertragung in der Taskliste fertig ist. Der neue Server startet danach mit dem Stand deines alten Servers.
Prüfe den neuen Server. Danach stellst du Domains, DNS-Einträge und IP-Adressen auf den neuen Server um, denn die IP-Adresse wandert nicht mit.
Beachte dabei:
Alle Daten auf dem neuen Server werden überschrieben. Bestelle ihn also zuerst, ohne ihn einzurichten, und spiele das Backup vor allen eigenen Änderungen ein.
Das Backup zeigt den Stand zum Zeitpunkt der Erstellung. Was danach auf dem alten Server entsteht, fehlt auf dem neuen. Plane bei laufenden Diensten einen Zeitpunkt, an dem du nichts mehr änderst, oder erstelle kurz vor dem Umschalten ein frisches Backup.
Bei Windows stimmt danach die Netzwerkkonfiguration nicht. Die passt du per VNC an.
Bei Smart Essential gibt es die Übertragung auf einen anderen Server im Webinterface noch nicht. Dort geht es per API, alternativ erledigt das der Support für dich.
Ist ein Host gerade voll, kann die Bestellung eines neuen Servers warten müssen.
Mehr Kerne, RAM oder Speicher innerhalb deiner Generation änderst du, soweit dein Paket das anbietet, selbst im Cloud Manager: Kachel „Ressourcen“, „Ändern“, dann „Upgrade/Downgrade“. Danach einmal Stop und Start im Webinterface. Mehr dazu in Wie mache ich ein Upgrade oder Downgrade?.
Wird mein altes Paket gekündigt?
Nicht ohne Vorlauf. Bevor wir ein veraltetes Paket kündigen, schreiben wir dir mehrere Erinnerungen und halten die Kündigungsfristen unserer AGB ein.
Wir erklären Dir in diesem Artikel, warum ein DNS-Update so lange dauert und was das mit Deinem Internet-Anbieter oder DNS-Service zu tun hat.
Wenn Du im Internet surfst, dann benutzt Du eine Domain um zu einer bestimmten Webseite zu landen. Im Hintergrund sorgt der DNS-Dienst dafür, dass diese Domain zu einer IP-Adresse aufgelöst wird. Hinter dieser IP-Adresse verbirgt sich ein Server, der die gewünschte Webseite zur Verfügung stellen kann.
Wenn Du nun von Deinem vServer oder Deinem Webspace aus eine Webseite mit deiner Domain bereitstellen möchtest, muss die Domain auf die IP-Adresse Deines Dienstes auflösen. Dazu musst Du deine Domain mit deinem Webspace oder Server verbinden.
Diese DNS-Änderungen werden in unserem Kramer-DNS Nameserver hinterlegt. Dein DNS-Resolver fragt aber nicht bei jedem mal den Nameserver des Domainanbieters auf, wenn Du eine bestimmte Webseite aufrufst. Um Anfragen an diese Server so gering wie möglich zu halten und um auch die Auflösungszeit zu minimieren, speichern alle DNS-Server (z.B. von Internet-Anbietern wie Vodafone, 1&1, Telekom und co.) die DNS-Einträge der Domains zwischen. Diese bekommen deshalb nicht sofort mit, das sich die IP-Adresse auf dem Nameserver der Domain geändert hat. Meistens speichern die Anbieter diese Domains für 12 bis maximal 72 Stunden zwischen. Das variiert je nach Anbieter. Das ist auch der Grund, warum die Domain vielleicht bei einem Freund schon funktioniert, bei Dir aber noch nicht.
Auch DNS-Anbieter wie Google-DNS (8.8.8.8) und Cloudflare-DNS (1.1.1.1) gehen diesem Mechanismus nach.
Gedulde dich nach dem Einstellen einer neuen IP-Adresse also ein wenig. Schaue am nächsten Tag noch mal nach, ob die Domain dann letztendlich funktioniert. Das gilt auch für SRV-Einträge (Weiterleitungen zu Minecraft-Server und TS3-Server). Ebenso dauert die Aktualisierung aller weltweiten Caches einige Zeit, wenn Du den Nameserver deiner Domain änderst.
Wir können diesen Vorgang leider nicht beschleunigen.
Time-To-Live für DNS Änderungen
Jeder DNS-Eintrag hat auch eine TTL (Time To Live)-Angabe. Diese gibt an, wie viele Sekunden ein anderer DNS-Server diesen Eintrag zwischenspeichern darf, bevor er unseren Nameserver wieder nach dem neuesten oder aktuellen Inhalt befragen kann. Wir haben diesen Wert bei uns auf 12 Stunden gesetzt. Die meisten Cache-DNS-Server der Internetanbieter ignorieren diesen Wert allerdings. Deshalb haben wir uns entschieden, diesen Wert im Webinterface nicht einstellbar zu machen und um mögliche Fehlerquellen zu minimieren. Über die API kannst Du die TTL pro Eintrag setzen, siehe DNS-Records per API verwalten.
Für DynDNS-Updates setzen wir den TTL automatisch auf 180 Sekunden, damit ein schnelles Update für jene DNS-Server möglich ist, die diesen Wert nicht ignorieren.
Wenn Du eine Domain und einen vServer bei Prepaid-Hoster hast, kannst Du die Domain ganz einfach mit unserem AutoConnect-Feature zu Deinem Server verbinden oder die Einstellungen selbst übernehmen.
Möchtest du den Server manuell mit der IP-Adresse des Servers verbinden, gib die IP-Adresse in allen Feldern mit dem Typen „A“ ein.
Automatisch verbinden
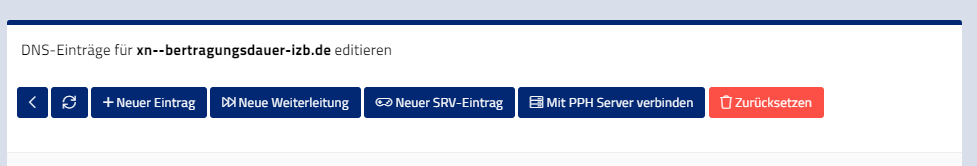
Klicke dazu im Webinterface deine Domain an und gehe in die DNS-Einstellungen. Dort findest Du eine Schaltfläche mit dem Label „Mit PPH Server verbinden“.
DNS Aktionen im Webinterface
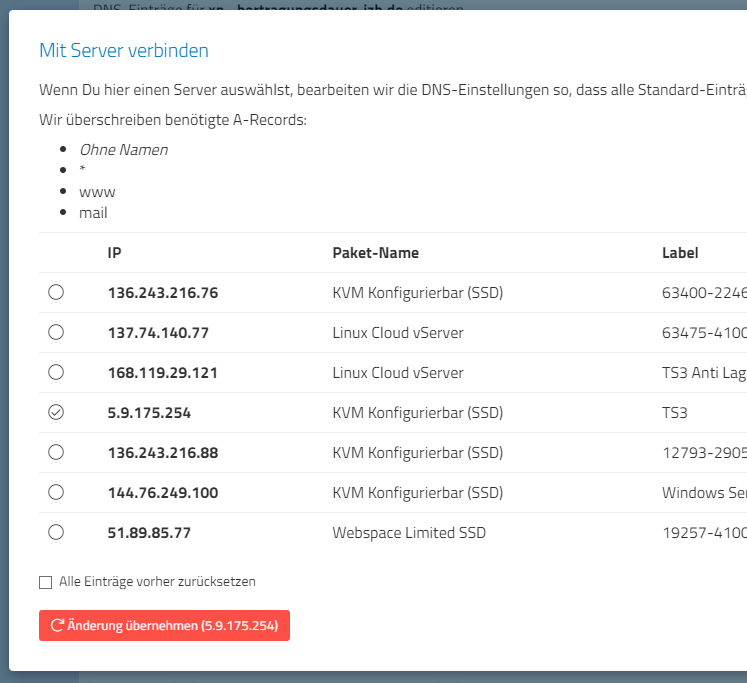
Wenn Du da drauf klickst, öffnet sich ein Dialog. Dort sind alle Dienstleistungen aufgelistet, die Du zur Verbindung mit Deiner Domain nutzen kannst. Wähle den gewünschten Server aus und drücke anschließend auf Übernehmen. Nun werden automatisch alle Einstellungen so gesetzt, wie sie für das DNS benötigt werden. Deine vorherigen Einstellungen werden überschrieben, Verbindungen zu MC oder TS3-Servern bleiben erhalten. Vorausgesetzt, Du möchtest nicht vorher alle Einträge zurücksetzen.
Mit Server verbinden Dialog
Beachte bitte, dass die Änderung im DNS bis zu 24 Stunden in Anspruch nehmen kann.
Domain bei einem anderen Anbieter
Wenn Du eine Domain bei einem anderen Anbieter hast, schaue bitte dort im FAQ nach. Grundsätzlich gilt: Du musst die IP-Adresse deines vServers als A-Record „@“ und „*“ setzen. Da die DNS Verwaltung bei jedem Anbieter anders aussieht, können wir leider keine detailliertere Anleitung liefern. Melde dich im Support, solltest Du Fragen haben. Sende uns gerne Screenshots deiner Konfiguration, damit wir Dir sagen können, wo es Probleme geben könnte.
Beachte bitte, dass die Änderung im DNS deines Anbieters ebenfalls bis zu 24 Stunden in Anspruch nehmen kann.
Du möchtest mit uns in Kontakt treten? Kein Problem. Wir erklären Dir hier, wie das geht.
Ich habe einen Account
Ticket öffnen
Wenn Du einen Account bei Prepaid-Hoster hast, kannst Du dich mit Deinen Zugangsdaten in unserem Webinterface anmelden. Klicke nun im Panel „#pphstatus“ auf „Ticket öffnen“. Nun wirst Du zu unserem Formular weitergeleitet.
Wichtig ist, dass Du möglichst viele Details zur Verfügung stellst. Das hilft Dir dabei, eine schnelle und präzise Antwort von uns zu erhalten.
Wir antworten in der Regel sehr schnell. Sollten wir allerdings mal etwas länger brauchen, werde bitte nicht ungeduldig. Wir sind auch nur Menschen. Zu den Stoßzeiten sollte aber immer jemand da sein.
Sieh davon ab, ein zweites Ticket zur gleichen Frage zu öffnen oder ein Ticket zu öffnen, indem Du nach dem Status der Bearbeitung fragst. Das kostet nur unnötig Aufwand und sorgt dafür, dass Du und andere Kunden länger auf eine Antwort warten müssen.
Ich bin noch kein Kunde
Wenn Du noch kein Kunde bist und noch keinen Account bei Prepaid-Hoster hast, kannst Du uns natürlich dennoch kontaktieren. Dafür stehen Dir mehrere Wege zur Verfügung:
Du kannst Dir einen Account erstellen und wie oben beschrieben ein Ticket eröffnen.
Du kannst uns eine E-Mail an support at prepaid-hoster dot de schreiben. Auch hier bitten wir um genaue Details!
Du kannst uns auf Twitter (https://twitter.com/prepaidhosterDE) kontaktieren, wir antworten Dir dann schnellstmöglich. Wenn wir Dir folgen, kannst Du uns auch eine DM schreiben.
Du kannst deine Frage auf unserem offiziellen Discord-Server stellen. Aber keine Mitarbeiter oder Kunden privat anschreiben!
Du kannst das Kontaktformular unterhalb dieses Beitrags nutzen.
Wir haben kein Support-Telefon (Hotline), sondern sind nur per Ticket erreichbar. Eine Antwort bekommst Du meist innerhalb von 10 bis 30 Minuten.